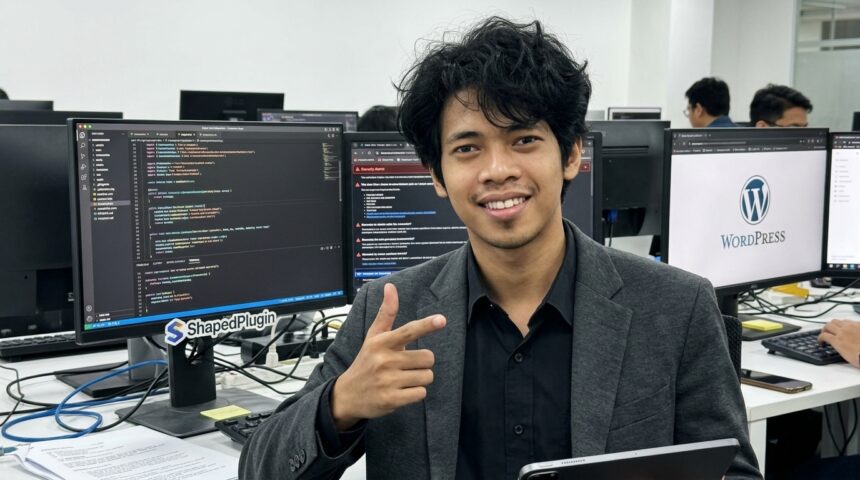
Dunia keamanan siber kembali diguncang oleh insiden serius yang menyasar ekosistem sistem manajemen konten paling populer di dunia, WordPress. Kali ini, sebuah serangan yang sangat terorganisir dan canggih telah berhasil menembus pertahanan ShapedPlugin, salah satu pengembang plugin terkemuka yang produknya digunakan oleh ribuan situs web profesional di seluruh dunia. Berdasarkan laporan investigasi terbaru, para pelaku kejahatan siber yang belum teridentifikasi berhasil menyusup ke dalam saluran distribusi resmi mereka untuk menyuntikkan kode berbahaya atau backdoor ke dalam versi premium (Pro) dari plugin-plugin mereka. Serangan ini bukan sekadar peretasan biasa, melainkan sebuah serangan rantai pasok atau Supply Chain Attack yang sangat berbahaya karena memanfaatkan kepercayaan pengguna terhadap pembaruan resmi dari vendor perangkat lunak.
Metode serangan ini menunjukkan tingkat kematangan teknis yang mengkhawatirkan, di mana para penyerang tidak menyerang situs web target secara langsung, melainkan merusak sumber perangkat lunak itu sendiri. Dengan memanipulasi jalur distribusi resmi, setiap pengguna yang melakukan pembaruan rutin melalui dasbor WordPress mereka secara tidak sengaja justru mengunduh dan mengaktifkan pintu belakang bagi peretas. Hal ini menciptakan risiko keamanan yang masif bagi pemilik situs web, mulai dari pencurian data sensitif hingga pengambilalihan kontrol penuh atas server. Hingga saat ini, tim keamanan masih terus bekerja untuk memetakan sejauh mana kerusakan yang ditimbulkan oleh infiltrasi kode berbahaya ini pada ekosistem Plugin WordPress tersebut.
Anatomi Serangan Rantai Pasok pada ShapedPlugin
Investigasi mendalam mengungkapkan bahwa para penyerang berhasil mendapatkan akses ilegal ke infrastruktur pembangunan (build) dan distribusi milik ShapedPlugin. Dalam dunia pengembangan perangkat lunak, jalur distribusi ini adalah jantung dari operasional vendor, di mana kode yang ditulis oleh pengembang dikemas dan dikirimkan kepada pelanggan melalui mekanisme pembaruan otomatis. Dengan menguasai titik krusial ini, peretas mampu menyisipkan skrip berbahaya ke dalam paket instalasi tanpa memicu peringatan keamanan standar. Supply Chain Security menjadi isu sentral di sini, karena integritas kode yang seharusnya terjamin oleh lisensi resmi justru telah dikompromikan sejak dari akarnya.
Penyusupan Jalur Distribusi Resmi
Para ahli keamanan dari Wordfence, yang pertama kali mendeteksi anomali ini, menyatakan bahwa serangan ini secara spesifik menargetkan saluran pembaruan berlisensi resmi. Ini berarti pengguna yang membayar untuk versi Pro dan mengharapkan keamanan ekstra justru menjadi target utama. Kode backdoor tersebut disuntikkan secara presisi sehingga tetap tersembunyi di antara ribuan baris kode legal lainnya, membuatnya sulit dideteksi oleh pemindaian keamanan konvensional yang hanya mencari tanda-tanda serangan luar. Belum ada konfirmasi resmi mengenai bagaimana tepatnya para penyerang mendapatkan akses awal ke server distribusi ShapedPlugin, namun teknik ini sering kali melibatkan pencurian kredensial tingkat tinggi atau eksploitasi celah pada perangkat lunak manajemen server.
Mekanisme Kerja Backdoor yang Disuntikkan
Setelah kode berbahaya tersebut aktif di situs web target, ia berfungsi sebagai jembatan bagi penyerang untuk melakukan berbagai aktivitas ilegal secara jarak jauh. Kode ini memungkinkan aktor ancaman untuk mengeksekusi perintah arbitrer, mengunduh file tambahan, atau bahkan membuat akun administrator baru tanpa sepengetahuan pemilik situs. Teknik Cyber Attack semacam ini sangat efektif karena ia berjalan dengan hak akses yang sama dengan plugin legal, sehingga aktivitasnya sering kali dianggap sebagai proses sistem normal oleh firewall tingkat aplikasi. Keberadaan pintu belakang ini memberikan kontrol permanen kepada peretas, bahkan jika pemilik situs telah mengubah kata sandi administrator mereka berkali-kali.
Dampak Luas Bagi Pengguna dan Reputasi Vendor
Dampak dari insiden ini sangat luas, mengingat ShapedPlugin memiliki portofolio produk yang digunakan untuk fungsionalitas bisnis penting seperti galeri produk, tabel harga, dan elemen antarmuka pengguna lainnya. Bagi pemilik bisnis, serangan ini bukan hanya masalah teknis, tetapi juga ancaman terhadap Keamanan Data pelanggan dan kredibilitas merek mereka. Jika sebuah situs web yang menjalankan plugin terinfeksi berhasil dikuasai, penyerang dapat memasang malware tambahan untuk mencuri informasi kartu kredit atau menyebarkan kampanye phishing kepada pengunjung situs. Kerugian finansial dan hukum yang membayangi para korban bisa sangat signifikan jika terjadi kebocoran data pribadi berskala besar.
Di sisi lain, ShapedPlugin kini menghadapi tantangan besar dalam memulihkan kepercayaan publik dan memperbaiki reputasi mereka yang tercoreng. Sebagai vendor yang menyediakan solusi premium, integritas produk adalah modal utama mereka dalam bersaing di pasar Software global. Insiden ini menjadi pengingat pahit bagi seluruh industri pengembangan perangkat lunak bahwa keamanan internal perusahaan sama pentingnya dengan keamanan produk yang mereka hasilkan. Meskipun tim pengembang mungkin telah bergerak cepat untuk menutup celah tersebut, proses pembersihan sisa-sisa infeksi di ribuan situs web yang terdampak akan memakan waktu dan sumber daya yang tidak sedikit.
Analisis Teknis Wordfence: Menyingkap Kode Berbahaya
Wordfence, dalam analisis teknisnya, memberikan gambaran yang cukup mengerikan tentang betapa rapinya penyisipan kode ini dilakukan. Mereka menemukan bahwa skrip berbahaya tersebut dirancang untuk berkomunikasi dengan server perintah dan kontrol (C2) yang dikendalikan oleh peretas. Komunikasi ini biasanya dilakukan melalui protokol terenkripsi untuk menghindari deteksi oleh sistem pemantauan jaringan. Serangan Siber yang menggunakan infrastruktur distribusi resmi seperti ini sangat sulit dilawan karena ia memanipulasi rantai kepercayaan (chain of trust) yang menjadi fondasi keamanan internet modern.
Identifikasi Versi yang Terinfeksi
Meskipun rincian spesifik mengenai nomor versi yang terdampak terus diperbarui, sangat disarankan bagi semua pengguna plugin Pro dari ShapedPlugin untuk segera melakukan pemeriksaan manual. Wordfence menyarankan agar administrator situs mencari file-file yang tidak dikenal atau perubahan mendadak pada file inti plugin dalam direktori wp-content mereka. Software Security harus menjadi prioritas utama saat ini, dan pemilik situs tidak boleh menunda proses audit keamanan. Belum ada konfirmasi resmi mengenai daftar lengkap plugin yang terinfeksi, namun laporan awal menunjukkan bahwa beberapa produk paling populer dari vendor tersebut telah disusupi.
Langkah-Langkah Pembersihan dan Pemulihan
Bagi mereka yang mengonfirmasi adanya infeksi, langkah pertama yang harus diambil adalah menghapus plugin yang terinfeksi secara total dan menggantinya dengan versi bersih yang telah diverifikasi oleh vendor. Namun, pembersihan tidak berhenti di situ; pemilik situs juga harus melakukan pemindaian menyeluruh terhadap database dan file sistem lainnya untuk memastikan tidak ada skrip persisten atau akun administrator siluman yang ditinggalkan oleh peretas. Menggunakan alat Keamanan Siber yang mumpuni sangat krusial dalam tahap ini untuk memastikan bahwa tidak ada jejak backdoor yang tersisa yang dapat digunakan kembali oleh penyerang di masa depan.
Pelajaran Berharga Bagi Ekosistem WordPress
Tragedi yang menimpa ShapedPlugin ini memberikan pelajaran berharga bagi seluruh komunitas WordPress, mulai dari pengembang hingga pengguna akhir. Bagi pengembang, insiden ini menekankan perlunya implementasi protokol keamanan yang lebih ketat pada jalur distribusi, seperti penggunaan tanda tangan digital (code signing) dan autentikasi multi-faktor untuk setiap akses ke server produksi. Infrastruktur Digital yang kuat harus dibarengi dengan budaya keamanan yang disiplin di dalam tim internal untuk mencegah akses ilegal dari pihak luar yang ingin mengeksploitasi kepercayaan pengguna.
Bagi pengguna, penting untuk menyadari bahwa tidak ada perangkat lunak yang 100% aman, bahkan yang berbayar sekalipun. Diversifikasi alat keamanan dan pemantauan integritas file secara real-time harus menjadi standar bagi setiap situs web profesional. Selain itu, melakukan backup rutin secara off-site adalah satu-satunya cara untuk menjamin pemulihan cepat jika terjadi skenario terburuk seperti serangan rantai pasok ini. Inovasi Teknologi dalam bidang keamanan harus terus berkembang untuk mengimbangi kreativitas para pelaku kejahatan siber yang selalu mencari celah terkecil dalam sistem yang kita gunakan sehari-hari.
Masa Depan Keamanan Perangkat Lunak dan Outlook Industri
Melihat ke depan, serangan rantai pasok diprediksi akan menjadi tren yang semakin meningkat dalam beberapa tahun mendatang. Para peretas menyadari bahwa menyerang satu vendor perangkat lunak jauh lebih efisien daripada menyerang ribuan target secara individual. Oleh karena itu, kita mungkin akan melihat regulasi yang lebih ketat terkait tanggung jawab vendor dalam menjaga keamanan jalur distribusi mereka. Update Perangkat Lunak di masa depan kemungkinan besar akan memerlukan lapisan verifikasi tambahan yang lebih transparan bagi pengguna akhir agar mereka dapat memastikan bahwa apa yang mereka unduh benar-benar berasal dari sumber yang sah dan belum dimanipulasi.
Sebagai penutup, kasus ShapedPlugin adalah alarm bagi kita semua untuk tidak pernah lengah dalam menjaga keamanan di ruang digital. Kolaborasi antara peneliti keamanan seperti Wordfence dan para vendor sangat penting untuk mendeteksi dan merespons ancaman secara cepat sebelum kerusakan meluas. Meskipun tantangan di depan semakin kompleks, dengan peningkatan kesadaran akan Etika Digital dan praktik keamanan yang lebih baik, kita dapat membangun ekosistem web yang lebih tangguh terhadap serangan siber di masa depan. Tetap waspada, selalu lakukan pembaruan dengan hati-hati, dan pastikan setiap lapisan pertahanan situs web Anda berfungsi dengan optimal.