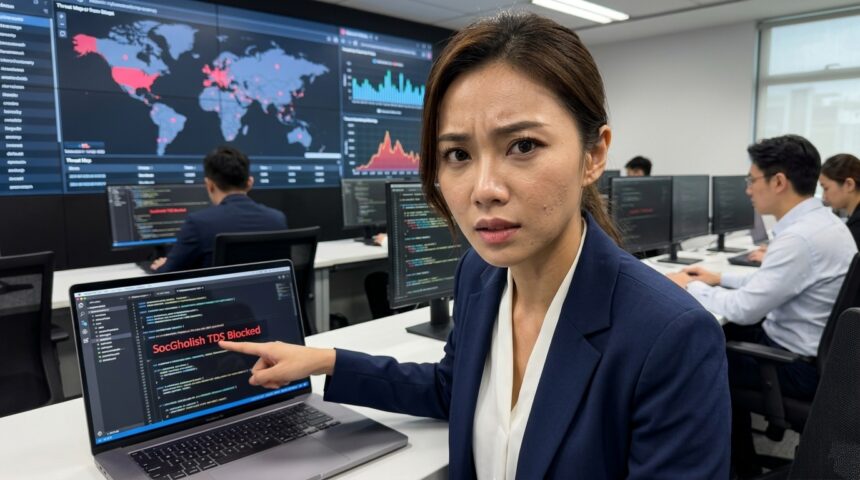
Dunia keamanan siber internasional baru saja menyaksikan sebuah kemenangan signifikan dalam perang melawan kejahatan digital terorganisir melalui operasi penumbangan infrastruktur SocGholish. Kelompok ini telah lama dikenal sebagai salah satu ancaman paling persisten dan canggih yang menghantui jaringan perusahaan di seluruh dunia dengan metode yang sangat licin. Sebagai jurnalis investigasi, kita melihat bahwa keberhasilan ini bukan sekadar penutupan server biasa, melainkan sebuah pukulan telak bagi ekosistem kejahatan siber yang terstruktur. SocGholish, yang juga sering diidentifikasi oleh para peneliti sebagai FakeUpdates, telah menjadi tulang punggung bagi berbagai serangan ransomware skala besar selama bertahun-tahun. Penumbangan ini memberikan secercah cahaya pada bagaimana operasi distribusi malware modern bekerja dengan tingkat presisi yang menakutkan.
Ancaman utama dari SocGholish terletak pada kemampuannya untuk menyamar sebagai pembaruan perangkat lunak yang sah, yang sering kali menipu pengguna paling waspada sekalipun. Dengan memanfaatkan kerentanan pada situs web yang sah namun kurang aman, kelompok ini menyisipkan kode berbahaya yang akan memicu munculnya jendela pop-up palsu. Pengguna yang tidak curiga kemudian akan mengunduh apa yang mereka kira sebagai pembaruan browser Chrome atau Firefox, padahal itu adalah pintu masuk bagi malware. Belum ada konfirmasi resmi mengenai total jumlah situs web yang telah disusupi secara global, namun estimasi menunjukkan angka yang mencapai puluhan ribu domain aktif. Teknik manipulasi psikologis ini dikombinasikan dengan teknologi tingkat tinggi untuk memastikan tingkat keberhasilan infeksi yang sangat tinggi.
Penting untuk dipahami bahwa SocGholish bukan sekadar pembuat malware, melainkan sebuah entitas yang berperan sebagai Initial Access Broker (IAB). Mereka menyediakan akses awal ke dalam jaringan korban yang kemudian “dijual” atau diberikan kepada kelompok kriminal lain untuk dieksploitasi lebih lanjut. Salah satu klien paling terkenal dan berbahaya dari mereka adalah Evil Corp, sebuah kelompok kejahatan siber asal Rusia yang telah lama menjadi target utama penegak hukum internasional. Hubungan simbiosis ini memungkinkan Evil Corp untuk fokus pada serangan tahap akhir seperti pencurian data dan enkripsi ransomware, sementara SocGholish menangani bagian tersulit yaitu menembus pertahanan awal. Kolaborasi ini telah menyebabkan kerugian finansial yang tak terhitung jumlahnya bagi sektor bisnis dan infrastruktur kritis.
Mengenal Mekanisme Traffic Distribution Systems (TDS) yang Mematikan
Salah satu aspek paling teknis dan menarik dari operasi SocGholish adalah penggunaan Traffic Distribution Systems (TDS). Secara sederhana, TDS bertindak sebagai pengatur lalu lintas digital yang sangat cerdas dan selektif dalam menentukan siapa yang akan menjadi korban. Ketika seorang pengguna mengunjungi situs web yang telah disusupi, TDS akan melakukan pemindaian instan terhadap alamat IP, lokasi geografis, jenis perangkat, dan versi browser pengunjung tersebut. Jika sistem mendeteksi bahwa pengunjung adalah seorang peneliti keamanan atau bot pemindai, maka malware tidak akan ditampilkan untuk menghindari deteksi. Namun, jika pengunjung tersebut adalah target potensial dari lingkungan perusahaan, TDS akan segera meluncurkan serangan FakeUpdates.
Kecanggihan TDS ini memungkinkan para penjahat siber untuk melakukan kampanye serangan yang sangat bertarget tanpa membuang sumber daya pada target yang tidak bernilai. Hal ini juga berfungsi sebagai mekanisme pertahanan bagi infrastruktur malware itu sendiri agar tetap tersembunyi dari radar antivirus tradisional. Dengan menggunakan algoritma yang terus berubah, TDS SocGholish mampu melewati banyak solusi keamanan siber yang berbasis tanda tangan (signature-based). Belum ada konfirmasi resmi mengenai detail kode sumber dari TDS yang mereka gunakan, tetapi para ahli meyakini bahwa sistem ini adalah salah satu yang paling kompleks yang pernah ditemukan di pasar gelap digital.
Filterisasi Korban dan Penghindaran Deteksi
Di dalam arsitektur TDS tersebut, terdapat lapisan-lapisan filter yang dirancang untuk memastikan bahwa hanya pengguna dengan profil tertentu yang mendapatkan muatan berbahaya. Misalnya, sistem dapat dikonfigurasi untuk hanya menargetkan pengguna yang berasal dari alamat IP milik perusahaan Fortune 500 atau instansi pemerintah tertentu. Hal ini membuat serangan SocGholish menjadi sangat efektif untuk spionase industri maupun pemerasan finansial. Selain itu, penggunaan enkripsi pada tingkat transmisi data memastikan bahwa komunikasi antara korban dan server perintah (C2) sangat sulit untuk diinterupsi oleh administrator jaringan.
Aliansi Strategis dengan Kelompok Kriminal Evil Corp
Kaitan antara SocGholish dan Evil Corp telah menjadi rahasia umum di kalangan komunitas intelijen ancaman siber. Evil Corp, yang dipimpin oleh tokoh-tokoh yang masuk dalam daftar pencarian orang (DPO) FBI, sangat bergantung pada akses yang disediakan oleh SocGholish untuk menyebarkan ransomware mereka seperti Dridex atau BitPaymer. Kerja sama ini menunjukkan adanya pembagian kerja yang sangat profesional di dunia bawah siber, di mana setiap kelompok memiliki spesialisasi masing-masing. Dengan akses awal yang stabil dari SocGholish, Evil Corp dapat melakukan gerakan lateral (lateral movement) di dalam jaringan perusahaan dengan sangat cepat sebelum akhirnya meluncurkan serangan enkripsi yang melumpuhkan.
Dampak dari aliansi ini tidak bisa diremehkan karena telah menyebabkan gangguan operasional yang parah di berbagai sektor, mulai dari kesehatan hingga manufaktur. Keberhasilan operasi penumbangan ini diharapkan dapat memutus rantai pasokan kejahatan siber yang selama ini dinikmati oleh Evil Corp. Namun, sejarah menunjukkan bahwa kelompok-kelompok seperti ini sering kali memiliki rencana cadangan atau mampu membangun kembali infrastruktur mereka dalam waktu yang relatif singkat. Investigasi jurnalisme kami menunjukkan bahwa meskipun server utama telah disita, sel-sel kecil dari jaringan ini mungkin masih aktif dan bersiap untuk melakukan rebranding atau perpindahan ke platform baru.
“Penumbangan SocGholish adalah langkah besar, namun ini hanyalah satu pertempuran dalam perang yang jauh lebih besar melawan sistem distribusi malware yang semakin terdesentralisasi.”
Dampak Luas bagi Keamanan Siber Global dan Industri Modern
Operasi penumbangan ini mengirimkan pesan kuat kepada para pelaku kejahatan siber bahwa tidak ada infrastruktur yang benar-benar tidak tersentuh. Bagi industri modern, kejadian ini menyoroti betapa rentannya infrastruktur digital global terhadap metode serangan yang relatif sederhana namun dieksekusi dengan sempurna seperti FakeUpdates. Perusahaan kini dipaksa untuk mengevaluasi kembali strategi keamanan mereka, terutama dalam hal bagaimana karyawan berinteraksi dengan pembaruan perangkat lunak di perangkat kerja mereka. Edukasi pengguna kini menjadi sama pentingnya dengan penerapan solusi teknis yang mahal.
Selain dampak langsung terhadap pengurangan volume serangan, penumbangan ini juga memberikan harta karun berupa data intelijen bagi para peneliti keamanan. Dengan menganalisis server yang disita, pihak berwenang dapat melacak aliran dana kripto, mengidentifikasi korban yang sebelumnya tidak terdeteksi, dan mungkin mengungkap identitas asli dari para operator di balik layar. Dampak jangka panjangnya adalah peningkatan standar keamanan web secara keseluruhan, di mana pemilik situs web kini lebih sadar akan pentingnya menjaga integritas kode mereka agar tidak disalahgunakan sebagai inang bagi TDS malware.
Perbandingan dengan Ancaman Serupa
Jika dibandingkan dengan ancaman lain seperti Emotet atau Qakbot, SocGholish memiliki keunikan pada metodenya yang tidak mengandalkan lampiran email atau link phishing tradisional. Mereka lebih memilih metode “watering hole”, di mana mereka menunggu korban datang ke situs web yang dipercaya. Hal ini membuat mereka jauh lebih sulit dideteksi oleh filter email perusahaan. Pergeseran tren ini menunjukkan bahwa inovasi teknologi di sisi penjahat siber terus berkembang untuk mengeksploitasi celah terkecil dalam perilaku manusia dan keamanan sistem.
Langkah Mitigasi dan Pandangan ke Depan
Meskipun infrastruktur SocGholish saat ini telah lumpuh, organisasi tidak boleh lengah karena ancaman serupa akan selalu muncul untuk mengisi kekosongan tersebut. Langkah mitigasi yang paling efektif tetap pada penguatan kebijakan pembaruan perangkat lunak yang tersentralisasi, di mana pengguna tidak diizinkan untuk menginstal pembaruan secara mandiri dari browser. Selain itu, penggunaan solusi Endpoint Detection and Response (EDR) yang mampu mendeteksi aktivitas skrip mencurigakan di latar belakang sangatlah krusial. Keamanan siber harus dipandang sebagai proses berkelanjutan, bukan sekadar instalasi perangkat lunak sekali jalan.
Ke depan, kita mungkin akan melihat evolusi dari sistem distribusi trafik yang menggunakan kecerdasan buatan untuk lebih cerdas lagi dalam menghindari deteksi. Para aktor ancaman kemungkinan besar akan beralih ke infrastruktur yang lebih terfragmentasi dan menggunakan teknologi blockchain untuk memastikan ketahanan server mereka terhadap operasi penumbangan di masa depan. Oleh karena itu, kolaborasi internasional antara pemerintah, sektor swasta, dan peneliti keamanan harus semakin dipererat untuk menciptakan ekosistem digital yang lebih aman bagi semua orang. Penumbangan SocGholish adalah pengingat bahwa meskipun musuh sangat canggih, transparansi dan kerja sama tetap menjadi senjata paling ampuh kita.
Sebagai penutup, kasus SocGholish ini memberikan pelajaran berharga tentang anatomi serangan siber modern yang terorganisir. Keberhasilan operasi ini adalah bukti bahwa dedikasi para ahli keamanan selama bertahun-tahun dalam memetakan infrastruktur lawan akhirnya membuahkan hasil. Namun, kewaspadaan tetap menjadi kunci utama. Kita harus terus memantau perkembangan terbaru di dunia teknologi keamanan untuk memastikan bahwa kita tidak menjadi korban berikutnya dari metode distribusi malware yang akan datang. Masa depan keamanan siber akan sangat bergantung pada seberapa cepat kita bisa belajar dari insiden-insiden besar seperti ini.