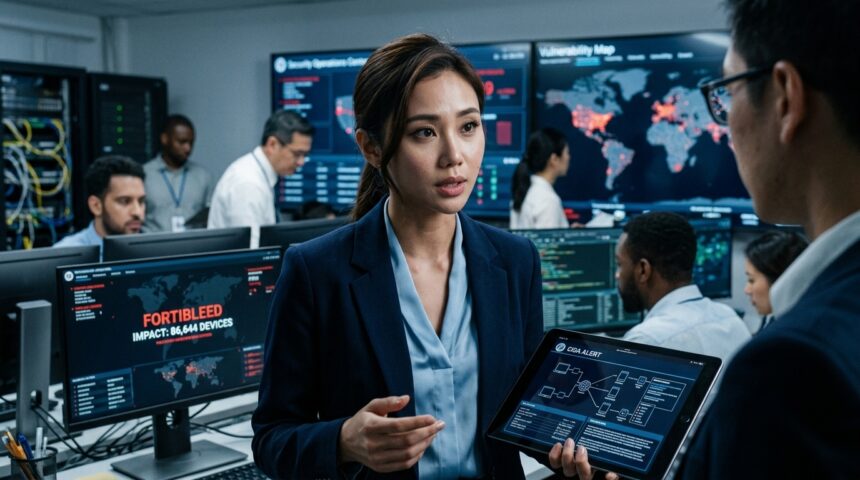
Dunia keamanan siber global kembali dikejutkan oleh peringatan darurat yang dikeluarkan oleh Cybersecurity and Infrastructure Security Agency (CISA) Amerika Serikat. Dalam sebuah pengumuman resmi yang dirilis pada hari Kamis, lembaga otoritas keamanan siber tersebut mendesak para pelanggan Fortinet, khususnya pengguna perangkat FortiGate, untuk segera mengambil langkah-langkah pengamanan yang sangat ketat. Ancaman ini bukanlah isapan jempol belaka, melainkan sebuah kampanye serangan terorganisir yang telah menargetkan ribuan perangkat yang terhubung langsung ke jaringan internet di seluruh dunia. Skala serangan ini begitu masif sehingga memerlukan perhatian segera dari administrator sistem dan tim IT di berbagai sektor industri guna mencegah kebocoran data yang lebih luas.
Krisis keamanan ini kini dikenal luas dengan kode sandi FortiBleed, sebuah nama yang mencerminkan betapa seriusnya potensi kebocoran informasi yang dapat terjadi jika perangkat tidak segera diamankan. Berdasarkan data terbaru yang berhasil dihimpun, jumlah perangkat yang teridentifikasi telah disusupi atau berada dalam risiko tinggi mencapai angka yang sangat fantastis, yakni 86.644 perangkat FortiGate. Angka ini menunjukkan bahwa para aktor ancaman telah melakukan pemindaian secara luas dan sistematis untuk mencari titik lemah pada infrastruktur jaringan yang menggunakan teknologi dari Fortinet. Situasi ini menempatkan ribuan perusahaan dan organisasi dalam posisi yang sangat rentan terhadap eksploitasi lebih lanjut.
Penyelidikan awal menunjukkan bahwa kampanye serangan ini bukanlah pekerjaan peretas amatir, melainkan dilakukan oleh kelompok yang sangat terampil. Para ahli keamanan siber meyakini bahwa aktor ancaman di balik FortiBleed adalah kelompok peretas yang menggunakan bahasa Rusia dalam komunikasi dan operasional mereka. Keterlibatan aktor berbahasa Rusia ini menambah lapisan kompleksitas pada kasus ini, mengingat reputasi mereka yang seringkali dikaitkan dengan serangan siber tingkat tinggi yang menargetkan infrastruktur kritis dan entitas pemerintah. CISA terus memantau aktivitas berbahaya yang sedang berlangsung ini untuk memberikan panduan lebih lanjut bagi para korban yang terdampak.
Membedah Ancaman FortiBleed: Mengapa Perangkat FortiGate Menjadi Sasaran?
Perangkat FortiGate merupakan salah satu solusi firewall dan keamanan jaringan yang paling populer di dunia, yang digunakan oleh jutaan organisasi mulai dari skala kecil hingga korporasi multinasional. Popularitas inilah yang justru menjadikannya target utama bagi para pelaku kejahatan siber karena satu kerentanan yang berhasil dieksploitasi dapat membuka pintu masuk ke ribuan jaringan internal perusahaan. Dalam kasus FortiBleed, para penyerang memanfaatkan celah keamanan pada perangkat yang dapat diakses melalui internet publik, yang memungkinkan mereka untuk melakukan aktivitas jahat tanpa perlu berada di dalam jaringan lokal target terlebih dahulu.
Hingga saat ini, belum ada konfirmasi resmi mengenai detail teknis spesifik dari kerentanan yang digunakan, namun pola serangannya menunjukkan adanya upaya untuk mengekstraksi informasi sensitif dari memori perangkat atau melakukan eksekusi kode jarak jauh. Teknik ini sangat berbahaya karena seringkali tidak meninggalkan jejak yang jelas pada log keamanan standar, sehingga sulit bagi tim IT konvensional untuk mendeteksi adanya penyusupan dalam waktu singkat. Oleh karena itu, pemahaman mendalam mengenai arsitektur perangkat Fortinet dan bagaimana cara mengamankannya menjadi sangat krusial di tengah badai serangan FortiBleed ini.
Skala Kerusakan yang Teridentifikasi
- Total Perangkat Terdampak: 86.644 unit FortiGate di seluruh dunia telah teridentifikasi dalam jangkauan serangan.
- Aktor Intelektual: Kelompok ancaman berbahasa Rusia dengan kapabilitas teknis yang sangat canggih.
- Target Utama: Perangkat FortiGate yang memiliki akses langsung ke internet tanpa perlindungan tambahan.
- Status Peringatan: CISA telah menaikkan status menjadi peringatan darurat yang memerlukan tindakan segera.
Analisis Aktor di Balik Layar: Jejak Peretas Berbahasa Rusia
Identifikasi aktor berbahasa Rusia dalam kampanye FortiBleed memberikan indikasi kuat mengenai motif dan metodologi yang digunakan dalam serangan ini. Kelompok-kelompok ini biasanya dikenal karena ketekunan mereka dalam melakukan pengintaian (reconnaissance) sebelum melancarkan serangan akhir. Dengan menyasar 86.644 perangkat, jelas bahwa tujuan mereka adalah untuk membangun jaringan botnet yang luas atau melakukan spionase industri berskala besar terhadap target-target yang dianggap bernilai tinggi secara ekonomi maupun politik. Motivasi finansial maupun geopolitik seringkali menjadi pendorong utama di balik serangan masif semacam ini.
Para peneliti keamanan seringkali menemukan pola tertentu dalam kode yang digunakan oleh kelompok berbahasa Rusia, termasuk penggunaan alat khusus yang dikembangkan secara internal untuk menembus pertahanan firewall. Dalam kasus FortiBleed, kecepatan penyebaran infeksi menunjukkan bahwa mereka mungkin menggunakan alat otomatisasi canggih untuk memindai seluruh alamat IP publik di dunia hanya untuk mencari perangkat FortiGate yang rentan. Hal ini membuktikan bahwa ancaman siber saat ini telah berevolusi menjadi sebuah operasi yang sangat efisien dan terorganisir dengan baik, yang mampu melumpuhkan ribuan target dalam waktu yang relatif singkat.
“CISA mendesak semua pelanggan Fortinet untuk segera meninjau postur keamanan perangkat mereka dan melakukan langkah-langkah mitigasi guna menangkal aktivitas berbahaya yang terus berlanjut.”
Dampak Luas Bagi Industri dan Keamanan Data Global
Dampak dari serangan FortiBleed ini tidak hanya terbatas pada gangguan teknis semata, melainkan memiliki implikasi yang jauh lebih luas terhadap integritas data dan kepercayaan publik. Bagi perusahaan yang menjadi korban, risiko kehilangan data rahasia, informasi pelanggan, hingga kekayaan intelektual menjadi ancaman nyata yang dapat mengakibatkan kerugian finansial yang tak terhitung jumlahnya. Selain itu, perangkat yang telah disusupi dapat digunakan sebagai batu loncatan oleh para peretas untuk meluncurkan serangan lebih lanjut ke mitra bisnis atau pelanggan dari perusahaan yang terdampak tersebut.
Dalam lanskap keamanan siber modern, satu perangkat yang kompromi dapat meruntuhkan seluruh ekosistem digital sebuah organisasi. Jika 86.644 perangkat benar-benar jatuh ke tangan aktor jahat, maka kapasitas serangan DDoS atau penyebaran ransomware secara global dapat meningkat secara signifikan. Hal ini menunjukkan betapa pentingnya peran perangkat keras seperti Appliance keamanan dalam menjaga stabilitas internet secara keseluruhan. Kegagalan dalam mengamankan satu titik masuk dapat berakibat fatal bagi seluruh infrastruktur digital yang saling terhubung di era transformasi digital saat ini.
Langkah Mitigasi: Cara Mengamankan Perangkat FortiGate Anda
Menanggapi peringatan keras dari CISA, para administrator jaringan disarankan untuk segera melakukan audit menyeluruh terhadap semua unit FortiGate yang mereka kelola. Langkah pertama yang paling krusial adalah memastikan bahwa semua firmware perangkat telah diperbarui ke versi terbaru yang telah menambal celah keamanan yang mungkin dieksploitasi oleh kampanye FortiBleed. Selain itu, membatasi akses administratif ke perangkat hanya dari alamat IP yang terpercaya dapat mengurangi risiko serangan dari pihak luar yang tidak sah secara signifikan.
Rekomendasi Teknis dari Pakar Keamanan
Para ahli menyarankan agar organisasi menerapkan prinsip “Zero Trust” dalam mengelola infrastruktur jaringan mereka. Ini berarti tidak memberikan kepercayaan otomatis kepada perangkat apa pun, bahkan yang berada di dalam perimeter keamanan sekalipun. Berikut adalah beberapa langkah praktis yang dapat diambil:
- Melakukan pemindaian mandiri untuk mendeteksi tanda-tanda kompromi (IoC) pada sistem FortiGate.
- Menonaktifkan layanan yang tidak diperlukan yang terbuka ke arah internet publik.
- Mengaktifkan autentikasi multi-faktor (MFA) untuk semua akun administratif tanpa terkecuali.
- Memantau lalu lintas jaringan secara real-time untuk mendeteksi adanya anomali data yang keluar dari jaringan.
Perbandingan dengan Insiden Keamanan Fortinet Sebelumnya
Insiden FortiBleed ini mengingatkan kita pada beberapa kerentanan besar yang pernah menghantam industri keamanan siber di masa lalu. Namun, yang membedakan kasus ini adalah skala jumlah perangkat yang terdampak secara bersamaan dan identifikasi aktor spesifik yang terlibat sejak tahap awal. Dibandingkan dengan insiden kecil lainnya, FortiBleed menunjukkan tingkat koordinasi yang lebih tinggi dari pihak penyerang, yang mengindikasikan bahwa perangkat Software dan perangkat keras keamanan kini menjadi garis depan dalam perang siber modern.
Jika dibandingkan dengan kompetitor di pasar firewall, insiden ini menjadi pengingat bahwa tidak ada vendor yang benar-benar kebal terhadap serangan. Namun, respons cepat dari lembaga seperti CISA dan kolaborasi antar peneliti keamanan global menjadi kunci utama dalam meminimalisir dampak kerusakan. Kecepatan dalam menyebarkan informasi mengenai ancaman FortiBleed ini diharapkan dapat membantu ribuan organisasi untuk segera menutup celah keamanan mereka sebelum para peretas berhasil mengeksploitasinya lebih jauh demi keuntungan sepihak.
Pandangan ke Depan: Masa Depan Keamanan Jaringan Pasca-FortiBleed
Ke depannya, insiden FortiBleed akan menjadi studi kasus penting dalam sejarah keamanan siber mengenai betapa rentannya perangkat infrastruktur kritis terhadap serangan terorganisir. Kita kemungkinan akan melihat peningkatan regulasi dan standar keamanan yang lebih ketat bagi vendor perangkat keras untuk memastikan bahwa produk mereka memiliki pertahanan yang lebih kuat sejak dari pabrik. Selain itu, kesadaran akan pentingnya pembaruan sistem secara berkala akan menjadi budaya baru yang wajib dijalankan oleh setiap organisasi yang ingin bertahan di dunia digital yang penuh ancaman ini.
Meskipun saat ini fokus utama adalah pada mitigasi dampak 86.644 perangkat yang terdampak, jangka panjangnya kita harus bersiap menghadapi serangan yang lebih cerdas dan sulit dideteksi. Kolaborasi internasional antara pemerintah dan sektor swasta akan menjadi faktor penentu dalam memenangkan pertempuran melawan aktor ancaman siber. Teknologi keamanan akan terus berkembang, namun kewaspadaan manusia dan kecepatan respon tetap menjadi benteng pertahanan terakhir yang paling efektif dalam menghadapi ancaman sekelas FortiBleed di masa depan.