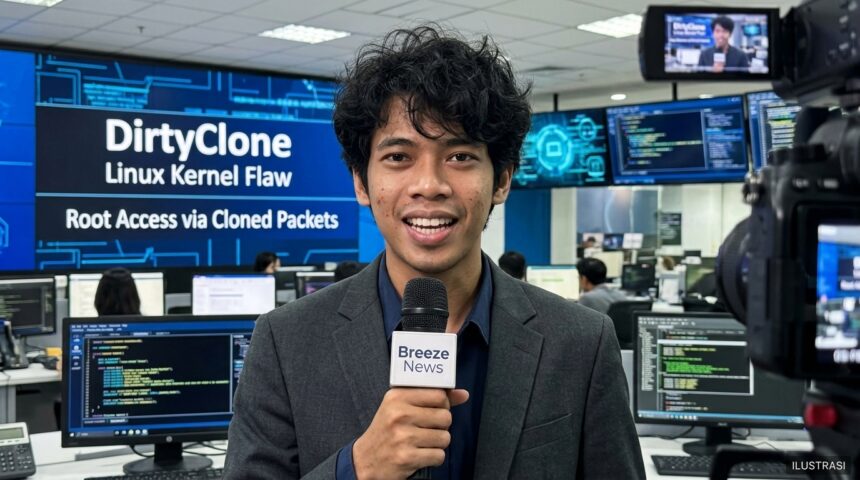
Dunia keamanan siber kembali dikejutkan dengan temuan celah keamanan kritis yang mengincar jantung dari sistem operasi open-source paling populer di dunia, yaitu Linux Kernel. Celah yang dinamakan DirtyClone ini muncul sebagai ancaman nyata yang memungkinkan pengguna lokal untuk mendapatkan hak akses tertinggi atau root tanpa izin yang sah. Penemuan ini bukan sekadar teori, karena para peneliti dari JFrog Security Research telah mempublikasikan demonstrasi eksploitasi yang berfungsi penuh pada tanggal 25 Juni lalu. Dengan skor tingkat keparahan yang mencapai angka 8.8, kerentanan ini menuntut perhatian segera dari para administrator sistem dan pengembang di seluruh dunia. Kehadiran DirtyClone mengingatkan kita bahwa sekecil apa pun celah pada kernel dapat berakibat fatal bagi keamanan data global.
Sebagai bagian dari keluarga kerentanan yang lebih besar, DirtyClone menambah daftar panjang tantangan yang harus dihadapi oleh komunitas Linux. Celah ini secara resmi dilacak sebagai CVE-2026-43503 dan dikategorikan sebagai masalah eskalasi hak istimewa lokal (Local Privilege Escalation). Meskipun penyerang harus memiliki akses awal ke sistem untuk mengeksploitasi bug ini, dampaknya tetap sangat merusak karena bisa melumpuhkan seluruh pertahanan sistem dari dalam. Pakar keamanan memperingatkan bahwa kerentanan ini sangat berbahaya terutama pada lingkungan server bersama atau infrastruktur cloud di mana banyak pengguna beroperasi pada kernel yang sama. Tanpa mitigasi yang tepat, integritas data dalam sistem tersebut berada dalam risiko yang sangat serius.
Mengenal DirtyClone: Ancaman Baru di Jantung Linux Kernel
DirtyClone bukanlah sebuah anomali yang berdiri sendiri, melainkan merupakan varian baru yang sangat berbahaya dari keluarga kerentanan DirtyFrag. Nama ini merujuk pada cara kerja eksploitasi yang memanipulasi fragmen data dalam memori kernel untuk mencapai tujuan jahat. Para peneliti di JFrog menemukan bahwa celah ini memanfaatkan kelemahan dalam bagaimana Linux menangani kloning paket jaringan tertentu. Dengan memicu kondisi yang tepat, seorang penyerang dapat menyebabkan korupsi memori yang sangat spesifik dan terkendali. Hal ini menunjukkan tingkat kecanggihan yang lebih tinggi dibandingkan dengan beberapa bug kernel tradisional yang sering kali menyebabkan sistem crash daripada memberikan akses root.
Keluarga DirtyFrag sendiri telah lama menjadi subjek penelitian intensif karena kemampuannya untuk menembus lapisan keamanan terdalam dari sistem operasi. DirtyClone secara khusus menargetkan mekanisme manajemen memori yang berhubungan dengan file-backed memory, yang merupakan komponen krusial dalam operasi sistem. Ketika memori ini berhasil dikorupsi, penyerang dapat mengubah konten file sensitif atau instruksi sistem yang sedang berjalan secara real-time. Belum ada konfirmasi resmi mengenai berapa banyak sistem yang telah terdampak secara aktif sebelum publikasi riset ini dilakukan. Namun, kecepatan publikasi eksploitasi oleh JFrog menunjukkan bahwa risiko eksploitasi massal sangatlah mungkin terjadi jika sistem tidak segera diperbarui.
Detail Teknis CVE-2026-43503: Bagaimana Paket Jaringan Menjadi Senjata
Secara teknis, CVE-2026-43503 bekerja dengan memanfaatkan kerentanan pada saat proses kloning paket jaringan di dalam kernel Linux. Penyerang lokal dapat mengirimkan paket jaringan yang telah dimanipulasi sedemikian rupa untuk memicu kesalahan logika dalam alokasi memori kernel. Ketika paket tersebut dikloning, kernel secara tidak sengaja mengizinkan penulisan data ke area memori yang seharusnya hanya bisa dibaca atau memiliki batasan ketat. Proses korupsi memori ini diarahkan pada apa yang disebut sebagai file-backed memory, yang menghubungkan data di memori langsung ke file di dalam penyimpanan fisik. Dengan memanipulasi memori ini, penyerang secara efektif dapat mengubah konten file sistem yang kritis tanpa memerlukan izin tulis yang sah.
Mekanisme Eskalasi Hak Istimewa
- Akses Awal: Penyerang harus memiliki akun pengguna biasa di dalam sistem Linux yang ditargetkan.
- Manipulasi Paket: Pengguna tersebut menjalankan skrip untuk mengirimkan paket jaringan yang dikloning secara khusus.
- Korupsi Memori: Kernel Linux mengalami kegagalan dalam validasi batas memori, menyebabkan data paket “tumpah” ke area file-backed memory.
- Injeksi Root: Data yang tumpah tersebut digunakan untuk mengubah file sensitif seperti /etc/passwd atau memanipulasi proses sistem yang memiliki hak akses root.
Keunikan dari DirtyClone terletak pada presisinya dalam melakukan korupsi data tanpa merusak stabilitas sistem secara keseluruhan. Biasanya, kesalahan memori pada tingkat kernel akan langsung memicu “Kernel Panic” yang menyebabkan sistem melakukan reboot otomatis sebagai bentuk perlindungan. Namun, DirtyClone mampu berjalan di bawah radar deteksi standar dengan melakukan perubahan yang sangat halus namun mematikan. Hal ini memungkinkan penyerang untuk mempertahankan akses mereka dalam jangka waktu lama tanpa disadari oleh administrator sistem. Teknik ini menunjukkan betapa dalamnya pemahaman peneliti JFrog terhadap struktur internal kernel Linux dalam menemukan celah yang begitu spesifik.
Analisis JFrog Security Research: Publikasi Eksploitasi yang Menggemparkan
Publikasi riset dari JFrog Security Research pada tanggal 25 Juni menjadi titik balik penting dalam penanganan celah DirtyClone ini. Untuk pertama kalinya, sebuah panduan eksploitasi yang berfungsi penuh (working exploit walkthrough) dipresentasikan kepada publik secara mendetail. Langkah ini diambil untuk memberikan pemahaman yang lebih baik kepada para profesional keamanan mengenai risiko nyata yang dihadapi oleh infrastruktur mereka. Meskipun publikasi eksploitasi sering kali dianggap kontroversial, dalam kasus ini, hal tersebut berfungsi sebagai katalisator bagi para pengembang untuk segera menerapkan patch keamanan. Tanpa adanya bukti nyata seperti ini, banyak organisasi cenderung menunda pembaruan sistem yang dianggap tidak mendesak.
Tim peneliti JFrog menjelaskan bahwa mereka berhasil mendemonstrasikan bagaimana seorang pengguna tanpa hak istimewa dapat menjadi root hanya dalam hitungan detik. Demonstrasi ini mencakup seluruh rantai serangan, mulai dari persiapan paket jaringan hingga pengambilalihan kontrol penuh atas sistem operasi. Keberhasilan eksploitasi ini pada berbagai distribusi Linux populer menunjukkan bahwa masalah ini bersifat sistemik di dalam kode kernel itu sendiri, bukan hanya pada konfigurasi tertentu. Peneliti menekankan bahwa skor CVSS 8.8 mencerminkan kombinasi antara kemudahan eksploitasi dan dampak kerusakan yang sangat tinggi yang dapat ditimbulkan oleh DirtyClone.
Dampak dan Implikasi bagi Ekosistem Perusahaan dan Cloud
Dampak dari DirtyClone sangat luas, terutama bagi penyedia layanan cloud (Cloud Service Providers) yang menyewakan infrastruktur virtual kepada banyak pelanggan. Dalam skenario ini, satu pelanggan yang berniat jahat dapat menggunakan DirtyClone untuk keluar dari batasan akun mereka dan mengakses data pelanggan lain atau bahkan mengontrol server fisik induk. Hal ini merupakan mimpi buruk bagi keamanan privasi dan kedaulatan data di era digital saat ini. Perusahaan besar yang mengandalkan kluster server Linux untuk operasional harian mereka juga berada dalam garis bidik jika ada ancaman dari orang dalam atau malware yang berhasil masuk ke jaringan internal.
Selain itu, industri perangkat lunak yang menggunakan Linux sebagai basis sistem tertanam (embedded systems) seperti perangkat IoT dan otomotif juga harus waspada. Jika perangkat tersebut mengizinkan eksekusi kode lokal oleh pengguna, maka DirtyClone dapat digunakan untuk membajak fungsi perangkat secara permanen. Implikasi jangka panjangnya adalah menurunnya kepercayaan terhadap keamanan kernel jika celah-celah fundamental seperti ini terus ditemukan tanpa adanya perubahan arsitektur yang signifikan. Para ahli menyarankan agar perusahaan segera melakukan audit terhadap versi kernel yang mereka gunakan dan memastikan tidak ada akun pengguna yang tidak perlu memiliki akses eksekusi di server kritis.
Perbandingan dengan Keluarga Kerentanan DirtyFrag Lainnya
Jika kita membandingkan DirtyClone dengan pendahulunya di keluarga DirtyFrag, kita dapat melihat pola evolusi dalam teknik eksploitasi kernel. Varian sebelumnya mungkin lebih fokus pada fragmentasi paket IP standar, namun DirtyClone membawa konsep ini ke tingkat kloning paket yang lebih kompleks. Perbedaan utama terletak pada target memori yang dikorupsi; di mana DirtyClone lebih efektif dalam menargetkan file-backed memory yang memberikan dampak langsung pada integritas sistem file. Hal ini membuatnya lebih berbahaya dibandingkan varian yang hanya bisa merusak memori dinamis (heap) yang bersifat sementara dan lebih sulit untuk diprediksi hasilnya.
Dibandingkan dengan bug legendaris seperti Dirty COW (CVE-2016-5195), DirtyClone memiliki kesamaan dalam hal manipulasi mekanisme copy-on-write atau manajemen memori tingkat rendah. Namun, DirtyClone memanfaatkan jalur komunikasi jaringan (networking stack) sebagai vektor masuknya, yang sering kali memiliki prioritas tinggi dalam pemrosesan kernel. Hal ini memberikan penyerang lebih banyak peluang untuk memicu kondisi balapan (race condition) yang diperlukan untuk keberhasilan eksploitasi. Belum ada konfirmasi resmi mengenai apakah teknik mitigasi yang ada untuk Dirty COW juga efektif dalam meredam DirtyClone, sehingga penggunaan patch spesifik untuk CVE-2026-43503 sangatlah krusial.
Langkah Mitigasi: Pentingnya Pembaruan Kernel Secara Berkala
Kabar baiknya adalah patch keamanan untuk CVE-2026-43503 telah resmi diluncurkan dan tersedia untuk sebagian besar distribusi Linux utama seperti Ubuntu, Debian, Red Hat, dan CentOS. Administrator sistem sangat disarankan untuk melakukan pembaruan kernel sesegera mungkin dan melakukan reboot sistem untuk memastikan perubahan telah diterapkan. Dalam dunia jurnalisme investigasi keamanan, kami sering melihat bahwa banyak peretasan besar terjadi bukan karena kurangnya patch, melainkan karena kelalaian dalam menerapkannya tepat waktu. DirtyClone adalah pengingat keras bahwa menunda pembaruan keamanan adalah tindakan yang sangat berisiko tinggi.
Bagi organisasi yang tidak dapat segera melakukan reboot server karena kebutuhan uptime yang kritis, penggunaan teknologi Live Patching bisa menjadi solusi sementara yang efektif. Teknologi ini memungkinkan perbaikan kernel diterapkan saat sistem masih berjalan tanpa perlu mematikan layanan. Selain itu, membatasi akses pengguna lokal dan memperketat kebijakan keamanan jaringan internal dapat membantu mengurangi vektor serangan yang dapat digunakan oleh DirtyClone. Selalu pastikan untuk memantau log sistem untuk aktivitas mencurigakan yang melibatkan proses jaringan yang tidak biasa atau upaya akses root yang gagal secara berulang-ulang.
Masa Depan Keamanan Linux: Belajar dari Insiden DirtyClone
Kehadiran DirtyClone memberikan pelajaran berharga bagi komunitas pengembang kernel Linux tentang pentingnya validasi input yang lebih ketat di seluruh lapisan sistem. Meskipun model open-source memungkinkan ribuan mata untuk meninjau kode, kompleksitas kernel yang terus tumbuh membuat celah-celah halus seperti ini tetap bisa tersembunyi selama bertahun-tahun. Di masa depan, kita mungkin akan melihat lebih banyak integrasi alat analisis statis dan dinamis berbasis AI untuk mendeteksi potensi korupsi memori sebelum kode tersebut masuk ke versi stabil kernel. Upaya kolaboratif antara peneliti keamanan independen dan pengembang inti Linux akan terus menjadi benteng pertahanan utama kita.
Secara keseluruhan, insiden DirtyClone menunjukkan bahwa perang antara peneliti keamanan dan aktor ancaman akan terus berlanjut di tingkat yang semakin mendalam. Sebagai pengguna, langkah terbaik yang bisa kita lakukan adalah tetap terinformasi dan proaktif dalam menjaga kesehatan digital sistem kita. Jangan pernah menganggap remeh peringatan keamanan, terutama yang berkaitan dengan komponen inti seperti kernel. Dengan transparansi yang diberikan oleh tim seperti JFrog, kita memiliki kesempatan untuk memperbaiki kelemahan sebelum mereka dieksploitasi oleh pihak yang tidak bertanggung jawab. Masa depan keamanan Linux sangat bergantung pada seberapa cepat kita belajar dan beradaptasi dengan setiap tantangan baru yang muncul.