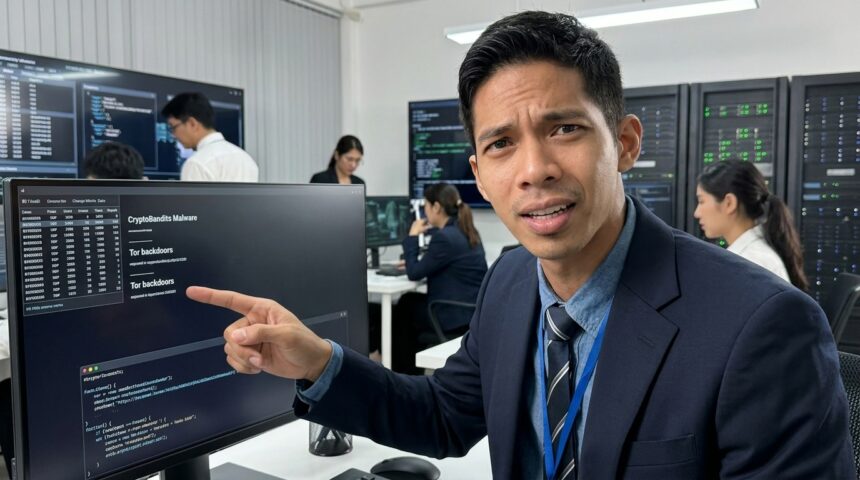
Dunia keamanan siber kembali dikejutkan dengan kemunculan sebuah ancaman baru yang sangat canggih dan memiliki kapabilitas ganda bernama CryptoBandits. Malware ini bukan sekadar program jahat biasa yang berfokus pada satu jenis serangan, melainkan sebuah ancaman hibrida yang menggabungkan kemampuan pencurian data sensitif dengan fungsi backdoor yang sangat berbahaya. Kehadiran CryptoBandits menandai babak baru dalam evolusi perangkat lunak berbahaya, di mana para peretas kini lebih mengutamakan persistensi dan kendali jangka panjang atas sistem korban dibandingkan hanya melakukan serangan kilat. Bagi para pengguna aset kripto dan pengelola sistem keamanan, kemunculan malware ini menjadi alarm keras bahwa metode perlindungan konvensional mungkin tidak lagi cukup untuk membendung serangan yang terus bermutasi.
Apa yang membuat CryptoBandits begitu menonjol adalah kemampuannya untuk menyamarkan jejak komunikasi mereka dengan sangat rapi melalui teknik perutean lalu lintas yang kompleks. Alih-alih melakukan komunikasi langsung yang mudah dideteksi oleh sistem monitoring jaringan, malware ini memilih untuk bersembunyi di balik lapisan anonimitas yang disediakan oleh teknologi tingkat lanjut. Dengan strategi ini, peretas di balik CryptoBandits dapat menjalankan aksinya dengan sangat tenang, mengumpulkan data berharga, dan bahkan mengeksekusi perintah jarak jauh tanpa menimbulkan kecurigaan sedikit pun dari pihak korban atau administrator TI. Fenomena ini menunjukkan betapa seriusnya ancaman yang dibawa oleh CryptoBandits terhadap integritas data dan keamanan digital secara keseluruhan.
Membongkar Cara Kerja CryptoBandits: Lebih dari Sekadar Pencuri Data
Secara mendalam, CryptoBandits dirancang dengan arsitektur yang memungkinkan dirinya untuk menjalankan dua peran sekaligus dalam satu paket serangan yang ringkas namun mematikan. Peran pertamanya adalah sebagai pencuri data (data stealer) yang menargetkan informasi berharga, terutama yang berkaitan dengan dompet mata uang kripto, kredensial login, dan data pribadi lainnya yang tersimpan di perangkat korban. Namun, yang jauh lebih mengkhawatirkan adalah fungsi keduanya, yaitu sebagai backdoor atau pintu belakang yang memungkinkan penyerang untuk menyusup kembali ke dalam sistem kapan pun mereka mau. Fungsi ini memberikan akses penuh kepada peretas untuk melakukan manipulasi lebih lanjut terhadap sistem yang telah terinfeksi.
Kemampuan backdoor ini memungkinkan terjadinya apa yang disebut sebagai Remote Code Execution (RCE), sebuah kondisi di mana peretas dapat menjalankan perintah atau skrip tertentu pada komputer korban dari jarak jauh. Dengan RCE, CryptoBandits bukan lagi sekadar ancaman pasif yang hanya mengambil data, melainkan menjadi alat aktif yang bisa digunakan untuk memasang malware tambahan, mengubah pengaturan sistem, atau bahkan meluncurkan serangan ransomware di masa mendatang. Fleksibilitas inilah yang membuat CryptoBandits menjadi salah satu ancaman yang paling diwaspadai oleh para pakar keamanan siber saat ini karena potensi kerusakannya yang bisa berkembang tanpa batas.
Integrasi Fungsi Ganda dalam Satu Malware
Dalam banyak kasus malware tradisional, penyerang biasanya menggunakan alat yang berbeda untuk mencuri data dan untuk mempertahankan akses ke sistem. Namun, CryptoBandits mendobrak tradisi tersebut dengan mengintegrasikan kedua fungsi ini secara mulus ke dalam satu basis kode yang efisien. Hal ini tidak hanya memperkecil jejak digital yang ditinggalkan di perangkat korban, tetapi juga mempersulit proses analisis forensik yang dilakukan oleh tim keamanan setelah serangan terdeteksi. Integrasi ini menunjukkan tingkat kematangan teknis yang tinggi dari para pengembang malware tersebut.
Penyalahgunaan Jaringan Tor dan SOCKS5 Proxy untuk Anonimitas Mutlak
Salah satu aspek teknis paling krusial yang digunakan oleh CryptoBandits untuk menghindari deteksi adalah penyalahgunaan jaringan Tor dan penggunaan SOCKS5 proxy lokal. Tor, yang dikenal sebagai jaringan anonimitas tingkat tinggi, digunakan oleh malware ini untuk membungkus komunikasi antara perangkat yang terinfeksi dengan server perintah dan kontrol (C2) milik peretas. Dengan menggunakan Tor, alamat IP asli dari server peretas tetap tersembunyi, sehingga sangat sulit bagi otoritas keamanan untuk melacak lokasi fisik atau identitas asli dari dalang di balik serangan ini.
Selain Tor, CryptoBandits juga menggunakan proxy SOCKS5 lokal untuk merutekan lalu lintas data mereka di dalam sistem korban. Penggunaan proxy SOCKS5 ini berfungsi sebagai lapisan tambahan yang mengelabui sistem pemantauan lalu lintas jaringan (network monitoring) yang mungkin ada di lingkungan perusahaan atau perangkat pribadi. Dengan merutekan data melalui proxy lokal, lalu lintas berbahaya tersebut akan terlihat seolah-olah berasal dari proses internal yang sah, sehingga sering kali lolos dari pemeriksaan firewall yang hanya memantau koneksi keluar secara langsung. Teknik ini memastikan bahwa proses pencurian data dan pengiriman perintah jarak jauh tetap berada di bawah radar.
Mengapa SOCKS5 Menjadi Pilihan Utama Peretas?
- Fleksibilitas Protokol: SOCKS5 mampu menangani berbagai jenis lalu lintas data, termasuk TCP dan UDP, menjadikannya sangat serbaguna untuk berbagai jenis serangan siber.
- Bypass Firewall: Teknik ini memungkinkan malware untuk melewati aturan firewall yang ketat dengan cara membungkus paket data dalam protokol yang dianggap aman oleh sistem.
- Kecepatan dan Efisiensi: Dibandingkan dengan metode tunneling lainnya, SOCKS5 menawarkan latensi yang relatif rendah, memungkinkan peretas mengeksekusi perintah RCE dengan cepat.
Dampak Signifikan Terhadap Keamanan Aset Kripto dan Data Pribadi
Dampak yang ditimbulkan oleh infeksi CryptoBandits bisa sangat menghancurkan, terutama bagi mereka yang aktif dalam ekosistem mata uang kripto. Karena fokus utamanya adalah pencurian data, malware ini secara aktif memindai perangkat untuk mencari kunci privat (private keys), seed phrases, dan file konfigurasi dompet kripto. Sekali informasi ini jatuh ke tangan peretas, aset digital milik korban dapat dikuras habis dalam hitungan detik tanpa ada kemungkinan untuk dikembalikan. Hal ini mengingat sifat transaksi blockchain yang bersifat permanen dan tidak dapat dibatalkan, sehingga kerugian finansial yang dialami korban bersifat mutlak.
Namun, ancaman tidak berhenti pada hilangnya aset kripto semata. Karena CryptoBandits juga berfungsi sebagai backdoor, dampak jangka panjangnya bisa jauh lebih sistemik. Peretas dapat menggunakan akses tersebut untuk memantau aktivitas harian korban, mencuri identitas digital untuk penipuan lebih lanjut, atau bahkan menjadikan perangkat korban sebagai bagian dari jaringan botnet untuk menyerang target lain. Dalam skala organisasi, satu perangkat yang terinfeksi CryptoBandits dapat menjadi titik awal bagi peretas untuk melakukan pergerakan lateral (lateral movement) di dalam jaringan perusahaan, yang pada akhirnya dapat menyebabkan kebocoran data skala besar atau pelumpuhan operasional total.
Analisis Perbandingan: CryptoBandits vs Malware Stealer Tradisional
Jika kita membandingkan CryptoBandits dengan malware pencuri data tradisional seperti RedLine atau Racoon Stealer, terdapat perbedaan mendasar pada filosofi serangannya. Malware stealer konvensional biasanya bersifat “tabrak lari”; mereka masuk, mengambil apa yang mereka bisa, lalu segera keluar atau menjadi tidak aktif untuk menghindari deteksi. Fokus utamanya adalah volume data yang bisa diambil dalam waktu sesingkat mungkin. Sebaliknya, CryptoBandits dirancang untuk eksistensi yang lebih lama di dalam sistem target dengan mengandalkan fitur backdoor dan teknik penyembunyian jaringan yang jauh lebih rumit.
Perbedaan lainnya terletak pada bagaimana mereka menangani komunikasi data. Banyak stealer tradisional mengirimkan data hasil curian melalui protokol HTTP/HTTPS sederhana ke server yang sering kali mudah diblokir oleh sistem keamanan modern. CryptoBandits, dengan memanfaatkan Tor dan SOCKS5, menunjukkan tingkat ketahanan yang jauh lebih tinggi terhadap upaya pemblokiran jaringan. Pendekatan ini membuat CryptoBandits lebih mirip dengan alat yang digunakan dalam serangan tingkat lanjut atau Advanced Persistent Threats (APT) daripada sekadar malware kriminal biasa yang tersebar luas secara acak di internet.
Langkah Mitigasi dan Strategi Perlindungan yang Harus Diambil
Menghadapi ancaman sekompleks CryptoBandits memerlukan pendekatan keamanan yang berlapis dan tidak bisa hanya mengandalkan satu solusi saja. Langkah pertama yang paling krusial adalah memastikan bahwa semua perangkat lunak, terutama sistem operasi dan aplikasi browser, selalu diperbarui ke versi terbaru untuk menutup celah keamanan yang mungkin dieksploitasi oleh malware. Selain itu, penggunaan solusi antivirus dan EDR (Endpoint Detection and Response) yang memiliki kemampuan analisis perilaku (behavioral analysis) sangat disarankan, karena solusi ini lebih efektif dalam mendeteksi aktivitas mencurigakan seperti penggunaan proxy SOCKS5 yang tidak wajar atau komunikasi melalui jaringan Tor.
Bagi pengguna kripto, sangat disarankan untuk beralih menggunakan hardware wallet (cold storage) untuk menyimpan aset dalam jumlah besar. Dengan hardware wallet, kunci privat tidak pernah meninggalkan perangkat fisik yang luring, sehingga meskipun komputer terinfeksi CryptoBandits, peretas tetap tidak akan bisa mengakses dana tersebut. Selain itu, edukasi mengenai bahaya mengunduh file dari sumber yang tidak terpercaya atau mengklik tautan mencurigakan tetap menjadi garda terdepan dalam mencegah infeksi awal. Kesadaran akan keamanan siber (cybersecurity awareness) adalah kunci utama dalam menghadapi serangan yang terus berevolusi seperti ini.
Kesimpulan dan Pandangan ke Depan Mengenai Evolusi Malware
Kemunculan CryptoBandits adalah bukti nyata bahwa lanskap ancaman siber tidak pernah statis dan akan terus berkembang menjadi lebih berbahaya. Penggabungan antara pencurian data, kemampuan kendali jarak jauh (backdoor), dan penggunaan infrastruktur anonimitas seperti Tor menunjukkan bahwa para pelaku kejahatan siber semakin profesional dan memiliki sumber daya teknis yang mumpuni. Kita tidak lagi hanya menghadapi skrip sederhana, melainkan senjata digital yang dirancang dengan presisi untuk mengeksploitasi kelemahan manusia dan sistem secara bersamaan.
Ke depan, kita bisa berekspektasi bahwa teknik-teknik yang dipelopori oleh CryptoBandits akan menjadi standar baru bagi pengembang malware lainnya. Penggunaan enkripsi yang lebih kuat, teknik pengelabuan jaringan yang lebih canggih, dan integrasi kecerdasan buatan mungkin akan menjadi langkah selanjutnya dalam evolusi perangkat lunak berbahaya. Oleh karena itu, kolaborasi antara peneliti keamanan, penyedia layanan teknologi, dan masyarakat luas sangat diperlukan untuk terus memperbarui strategi pertahanan kita. Tetap waspada dan selalu mengedepankan prinsip keamanan adalah satu-satunya cara untuk tetap aman di dunia digital yang semakin kompleks ini.