Di tengah eskalasi konflik geopolitik yang terus membara di Eropa Timur, medan pertempuran kini telah meluas jauh melampaui garis depan fisik menuju ruang digital yang gelap dan penuh intrik. Google Threat Intelligence Group (TAG) baru-baru ini merilis temuan investigasi mendalam yang mengungkap keberadaan sebuah perangkat lunak berbahaya atau backdoor baru yang sangat canggih. Perangkat lunak ini diidentifikasi sebagai milik Turla, sebuah kelompok peretas yang secara luas diyakini mendapat dukungan penuh dari pemerintah Rusia. Penemuan ini menjadi bukti nyata bahwa perang siber bukan lagi sekadar ancaman teoritis, melainkan instrumen aktif yang digunakan untuk melumpuhkan kedaulatan informasi sebuah negara di masa modern.
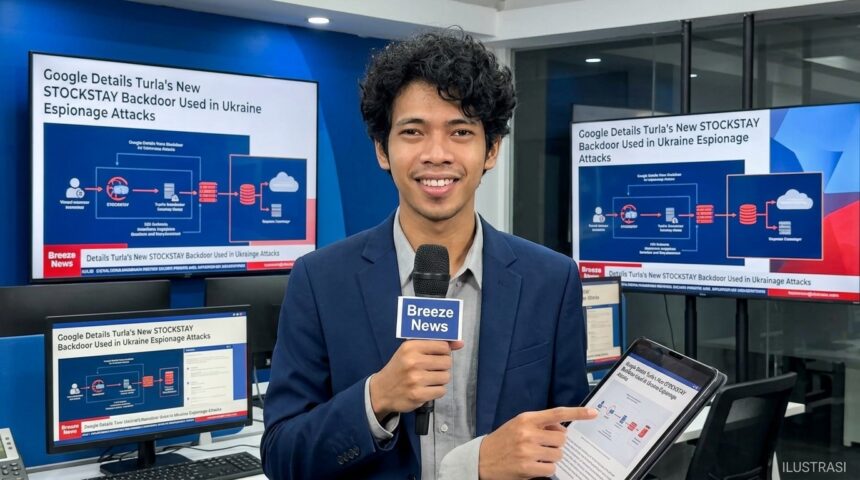
Kelompok Turla, yang juga dikenal dalam komunitas intelijen siber dengan nama sandi Venomous Bear atau Waterbug, dilaporkan telah menyebarkan sebuah backdoor berbasis .NET yang sebelumnya tidak terdokumentasi dengan kode nama STOCKSTAY. Berdasarkan analisis teknis yang dilakukan oleh para ahli di Google, malware ini telah dikerahkan secara strategis untuk menargetkan organisasi pemerintah dan militer di Ukraina. Tidak hanya berhenti di sana, investigasi tersebut juga menemukan jejak serangan yang diarahkan kepada entitas-entitas yang memiliki kepentingan atau keterkaitan erat dengan kebijakan luar negeri Italia, yang menunjukkan cakupan operasi spionase yang sangat luas dan ambisius.
Analisis Teknis: Mengenal Arsitektur Backdoor STOCKSTAY
Secara mendalam, STOCKSTAY dikembangkan menggunakan kerangka kerja .NET milik Microsoft, sebuah pilihan platform yang memberikan fleksibilitas tinggi bagi pengembang malware untuk menyusup ke lingkungan Windows. Para peneliti dari Google TAG mendeskripsikan backdoor ini sebagai alat yang berada dalam tahap pengembangan berkelanjutan, di mana para peretas secara aktif memodifikasi kode programnya untuk menghindari sistem deteksi keamanan terbaru. Hal ini menunjukkan bahwa Turla memiliki sumber daya teknis yang sangat besar untuk terus melakukan iterasi pada persenjataan digital mereka agar tetap efektif di tengah pengawasan siber yang semakin ketat.
Mekanisme kerja dari STOCKSTAY dirancang untuk memberikan akses jarak jauh yang persisten kepada aktor ancaman terhadap sistem yang terinfeksi. Setelah berhasil masuk ke dalam jaringan target, backdoor ini mampu mengeksekusi berbagai perintah berbahaya, mulai dari pencurian kredensial hingga pengunggahan data sensitif ke server perintah dan kontrol (C2). Penggunaan teknologi .NET juga memungkinkan peretas untuk menyamarkan aktivitas mereka di balik proses sistem yang tampak normal, sehingga sangat sulit bagi administrator jaringan konvensional untuk menyadari adanya penyusupan yang sedang berlangsung.
Fitur Utama dan Kemampuan STOCKSTAY:
- Eksekusi Perintah Jarak Jauh: Memungkinkan peretas untuk menjalankan skrip atau aplikasi tambahan di komputer korban secara nirkabel.
- Eksfiltrasi Data Sensitif: Kemampuan untuk memindai, mengumpulkan, dan mengirimkan dokumen rahasia dari sistem militer atau diplomatik ke server eksternal.
- Persistensi Sistem: Teknik canggih untuk memastikan malware tetap aktif meskipun perangkat telah dilakukan restart atau pembaruan sistem ringan.
- Komunikasi Terenkripsi: Menggunakan protokol komunikasi yang disamarkan untuk berinteraksi dengan infrastruktur peretas tanpa memicu alarm pada firewall.
Target Strategis: Mengapa Ukraina dan Italia Menjadi Sasaran?
Fokus utama serangan STOCKSTAY terhadap institusi militer dan pemerintahan di Ukraina mempertegas peran spionase siber sebagai elemen kunci dalam strategi perang hibrida Rusia. Dengan memperoleh akses ke jaringan internal militer, aktor ancaman dapat mencuri rencana operasional, data personel, hingga informasi logistik yang sangat krusial bagi pertahanan negara. Google TAG mencatat bahwa serangan ini bukanlah insiden tunggal, melainkan bagian dari kampanye jangka panjang yang sistematis untuk melemahkan infrastruktur informasi Ukraina dari dalam selama masa konflik yang penuh tekanan ini.
Di sisi lain, keterlibatan target yang berkaitan dengan kebijakan luar negeri Italia memberikan dimensi baru yang menarik bagi para analis intelijen. Italia, sebagai anggota penting NATO dan Uni Eropa, memiliki peran strategis dalam menentukan arah dukungan internasional bagi Ukraina. Dengan mengincar entitas yang tertarik pada kebijakan Italia, kelompok Turla kemungkinan besar berusaha untuk mengumpulkan intelijen mengenai dinamika diplomatik di Eropa Selatan dan bagaimana keputusan-keputusan tersebut dapat mempengaruhi posisi Rusia di kancah global. Belum ada konfirmasi resmi mengenai identitas spesifik dari entitas Italia yang terdampak, namun pola ini menunjukkan ketertarikan Rusia pada retakan potensial dalam aliansi Barat.
Taktik Operasional Turla: Kecanggihan di Balik Kerahasiaan
Kelompok Turla telah lama diakui sebagai salah satu aktor ancaman paling terampil di dunia, dengan sejarah operasi yang mencakup dekade terakhir. Mereka sering kali menggunakan metode spear-phishing yang sangat personal untuk menjebak pejabat tinggi agar mengunduh lampiran berbahaya yang berisi STOCKSTAY. Taktik ini melibatkan rekayasa sosial tingkat tinggi, di mana email jebakan dibuat sedemikian rupa agar tampak seperti korespondensi resmi dari rekan kerja atau lembaga pemerintah yang sah, sehingga tingkat keberhasilan infeksinya sangat tinggi di lingkungan profesional.
Selain rekayasa sosial, Turla juga dikenal karena kemampuannya mengeksploitasi kerentanan zero-day atau celah keamanan yang belum diketahui oleh pengembang perangkat lunak. Dalam kasus STOCKSTAY, Google Threat Intelligence Group menyoroti bagaimana kelompok ini menjaga profil rendah agar tidak terdeteksi oleh komunitas keamanan global dalam waktu yang lama. Mereka menggunakan infrastruktur server yang tersebar di berbagai negara untuk menyamarkan asal-usul serangan, sebuah teknik yang sering disebut sebagai penggunaan proxy atau titik lompatan siber untuk membingungkan para analis forensik digital.
Dampak bagi Keamanan Nasional dan Stabilitas Global
Keberhasilan penyusupan backdoor seperti STOCKSTAY ke dalam jaringan pemerintah memiliki dampak yang sangat merusak bagi Keamanan Nasional. Data yang dicuri tidak hanya bersifat rahasia, tetapi juga dapat digunakan untuk melakukan sabotase informasi atau menyebarkan disinformasi yang terarah. Ketika kepercayaan pada integritas data pemerintahan hilang, stabilitas politik sebuah negara dapat terancam. Hal ini memaksa negara-negara di seluruh dunia untuk meninjau kembali protokol Keamanan Siber mereka dan menginvestasikan lebih banyak sumber daya dalam perlindungan infrastruktur informasi kritis dari serangan aktor negara.
Implikasi bagi industri teknologi juga sangat signifikan, karena penemuan ini memaksa para pengembang perangkat lunak untuk lebih proaktif dalam menutup celah pada kerangka kerja populer seperti .NET. Ancaman yang disponsori negara sering kali menjadi katalisator bagi inovasi dalam sistem pertahanan siber, namun di saat yang sama, mereka juga meningkatkan risiko bagi pengguna sipil jika alat-alat berbahaya tersebut bocor ke tangan penjahat siber biasa. Kasus Turla dan STOCKSTAY adalah pengingat bahwa di era digital, keamanan adalah proses yang dinamis dan tidak pernah benar-benar selesai.
Pandangan ke Depan: Menghadapi Evolusi Ancaman Siber Persisten
Melihat perkembangan yang ada, para ahli memprediksi bahwa kelompok Turla akan terus mengembangkan STOCKSTAY menjadi varian yang lebih mematikan dan sulit dilacak. Perlombaan senjata siber ini akan terus berlanjut seiring dengan semakin canggihnya teknologi Kecerdasan Buatan (AI) yang mungkin akan diintegrasikan ke dalam malware masa depan untuk melakukan serangan secara otomatis. Oleh karena itu, kerja sama internasional antar-lembaga intelijen dan perusahaan teknologi seperti Google menjadi sangat krusial untuk mendeteksi dan menetralisir ancaman ini sebelum kerusakan yang lebih besar terjadi.
Sebagai penutup, penemuan backdoor STOCKSTAY oleh Google TAG menegaskan posisi Turla sebagai salah satu ancaman paling persisten dalam lanskap siber global saat ini. Bagi organisasi militer dan diplomatik, kewaspadaan tinggi dan penerapan strategi keamanan berlapis bukan lagi sebuah pilihan, melainkan keharusan untuk bertahan hidup. Dunia internasional harus tetap waspada terhadap gerakan-gerakan siber yang disponsori negara, karena di balik layar komputer, sebuah kode sederhana bisa memiliki kekuatan yang setara dengan serangan fisik dalam mengubah jalannya sejarah sebuah bangsa.