By using this site, you agree to the Privacy Policy and Terms of Use.
Accept
HeryArts NewsHeryArts NewsHeryArts News
  • Home
  • Tech News
    Tech NewsShow More
    Review Mendalam Bitdefender VPN: Kecepatan Kilat dengan Harga Terjangkau, Namun Apakah Cukup Aman bagi Pengguna Ahli?
    12 Min Read
    Revolusi Mesin Slushie 2026: Ninja Slushi Resmi Digantikan, Kini Hadir dengan Fitur Soft Serve dan Pendinginan Kilat!
    12 Min Read
    Bocoran Eksklusif Galaxy Z Fold 8 Wide: Revolusi Desain Layar Lipat Samsung Terungkap Melalui Gambar Case Terbaru
    9 Min Read
    Mengenal Bill Savitt: Pengacara Jenius yang Berhasil Menundukkan Elon Musk Dua Kali di Meja Hijau
    10 Min Read
    Hitachi Energy Bangun Pabrik Transformator Terbesar di AS: Strategi Raksasa Demi Menopang Ledakan Kebutuhan Listrik AI
    11 Min Read
  • AI News
    AI NewsShow More
    Dilema Kecerdasan Buatan: Mengapa Model AI Kecil Kini Mulai Mengancam Dominasi Frontier Models yang Raksasa?
    12 Min Read
    Menguak Tabir Debat AI Safety: Mengapa Diskusi Sebenarnya Tentang Keamanan Kecerdasan Buatan Justru Tenggelam dalam Hiruk-Pikuk Industri?
    13 Min Read
    AS Perketat Kendali AI: Setelah Anthropic, Kini Giliran GPT-5.6 OpenAI yang Terkena Pembatasan Pemerintahan Trump
    9 Min Read
    Rahasia Skalabilitas Model AI Raksasa: Mengenal Micro-DDP, Teknik Distribusi Beban Kerja yang Mengubah Aturan Main
    11 Min Read
    ElevenLabs Adopsi Google SynthID: Solusi Mutakhir Deteksi Deepfake Audio yang Semakin Sulit Dibedakan dari Suara Manusia Asli
    9 Min Read
  • Mobile
    MobileShow More
    Revolusi Privasi WhatsApp: Kini Bisa Chat Tanpa Nomor HP Lewat Fitur Username Terbaru, Begini Cara Kerjanya!
    10 Min Read
    Aplikasi Resmi OpenClaw Akhirnya Meluncur di Mobile: Terobosan AI Self-Hosted atau Justru Mengecewakan Pengguna?
    12 Min Read
    WhatsApp Resmi Luncurkan Fitur Username Akhir Tahun Ini: Selamat Tinggal Bagikan Nomor Telepon, Simak Cara Amankan Nama Anda Sekarang!
    11 Min Read
    Revolusi Agen AI di Saku Anda: OpenClaw Resmi Meluncur di Android dan iOS dengan Desain Antarmuka yang Sangat Unik
    10 Min Read
    Update Besar Android Juni 2026: Google System Updates Bawa Perubahan Signifikan untuk Play Store dan Play Services
    8 Min Read
  • Gadget
    GadgetShow More
    Review Mendalam Bitdefender VPN: Kecepatan Kilat dengan Harga Terjangkau, Namun Apakah Cukup Aman bagi Pengguna Ahli?
    12 Min Read
    Bocoran Eksklusif Galaxy Z Fold 8 Wide: Revolusi Desain Layar Lipat Samsung Terungkap Melalui Gambar Case Terbaru
    9 Min Read
    Rahasia Maestro Digital Terungkap! Bedah Tuntas ImagineFX Edisi 268: Panduan Praktis Mempercepat Teknik Melukis Anda
    9 Min Read
    Rahasia di Balik ‘Batu yang Tidak Menghalangi Apapun’: Mengapa Desain Modern Justru Terasa Mengusir Manusia?
    9 Min Read
    Figma Config 2026 Ungkap Borok Utang Desain: Mengapa Tim Produk Tak Bisa Lagi Menutup Mata?
    11 Min Read
  • Software
    SoftwareShow More
    Review Mendalam Bitdefender VPN: Kecepatan Kilat dengan Harga Terjangkau, Namun Apakah Cukup Aman bagi Pengguna Ahli?
    12 Min Read
    Terobosan Besar Linux: Bcachefs Mulai Integrasikan Kode Rust ke Modul Kernel pada Rilis v1.38.7 Mendatang
    13 Min Read
    Wine 11.12 Resmi Dirilis: Bawa Dukungan Wayland Fractional Scaling yang Revolusioner untuk Pengguna Linux
    13 Min Read
    Membongkar Kekuatan NLP Klasik: Sejauh Mana Teknik ‘Jadul’ Bisa Menandingi AI Modern dalam Identifikasi Penulis?
    10 Min Read
    Beralih dari Tailscale ke Pangolin: Mengapa Solusi Akses Jarak Jauh Ini Jauh Lebih Mudah dari yang Anda Bayangkan?
    9 Min Read
  • Gaming
    GamingShow More
    Kekacauan Prasejarah: Mengapa Very Safe Dino Park Menjadi Game Multiplayer Paling ‘Berbahaya’ untuk Persahabatan Anda!
    10 Min Read
    Hanya Ada 2.000 di Dunia! Kartu Pokémon Mega Gallade Akira Egawa Jadi Buruan Paling Mustahil di Tahun 2026
    12 Min Read
    Steam Controller: Mengapa Perangkat ‘Gagal’ Valve Ini Justru Jadi Raja Tak Terbantahkan dalam Setup Couch Gaming Modern?
    10 Min Read
    Bocoran dan Kunci Jawaban Hurdle 30 Juni 2026: Strategi Master untuk Menaklukkan Puzzle Kata Terakhir Bulan Ini
    8 Min Read
    Rahasia Menaklukkan NYT Connections Sports Edition 30 Juni 2026: Panduan Strategi, Tips, dan Analisis Teka-Teki Hari Ini
    10 Min Read
  • Education
    EducationShow More
    Inovasi Generasi Muda: Proyek NESSP NASA Berhasil Cetak Ratusan Calon Ilmuwan Lewat Tantangan Eksplorasi Venus ROADS
    13 Min Read
    China Guncang Dunia Pendidikan: 12.000 Jurusan Kuliah Dihapus Massal Demi Dominasi Mutlak Kecerdasan Buatan
    9 Min Read
    Pelajaran Berharga dari Toy Story 5: Mengapa Anda Harus Memberi Anak Kindle Kids Edition dan Bukan Tablet ‘Brainrot’ di Prime Day Kali Ini
    10 Min Read
    PaperTok: Inovasi AI Peneliti University of Washington yang Ubah Jurnal Ilmiah Menjadi Video ala TikTok
    11 Min Read
    Mosyle@Home Hadir Sebagai Solusi Revolusioner Manajemen Screen Time iPad dan Mac Sekolah untuk Orang Tua
    9 Min Read
Search
  • Contact
  • Blog
  • Complaint
  • Advertise
© 2022 HeryArts News Network. Company. All Rights Reserved.
Reading: Rahasia Mengunci Celah Keamanan Next.js: Panduan Komprehensif Implementasi Security Headers untuk Perlindungan Maksimal
Share
Sign In
Notification Show More
Font ResizerAa
HeryArts NewsHeryArts News
Font ResizerAa
  • Home
  • Tech News
  • AI News
  • Mobile
  • Gadget
  • Software
  • Gaming
  • Education
Search
  • Home
  • Tech News
  • AI News
  • Mobile
  • Gadget
  • Software
  • Gaming
  • Education
Have an existing account? Sign In
Follow US
  • Contact
  • Blog
  • Complaint
  • Advertise
© 2022 HeryArts News Network. Company. All Rights Reserved.
HeryArts News > Blog > Technology > Computer > Rahasia Mengunci Celah Keamanan Next.js: Panduan Komprehensif Implementasi Security Headers untuk Perlindungan Maksimal
ComputerInnovationSoftwareTech NewsTechnology

Rahasia Mengunci Celah Keamanan Next.js: Panduan Komprehensif Implementasi Security Headers untuk Perlindungan Maksimal

Last updated: June 21, 2026 9:12 am
heryarts
Share
SHARE

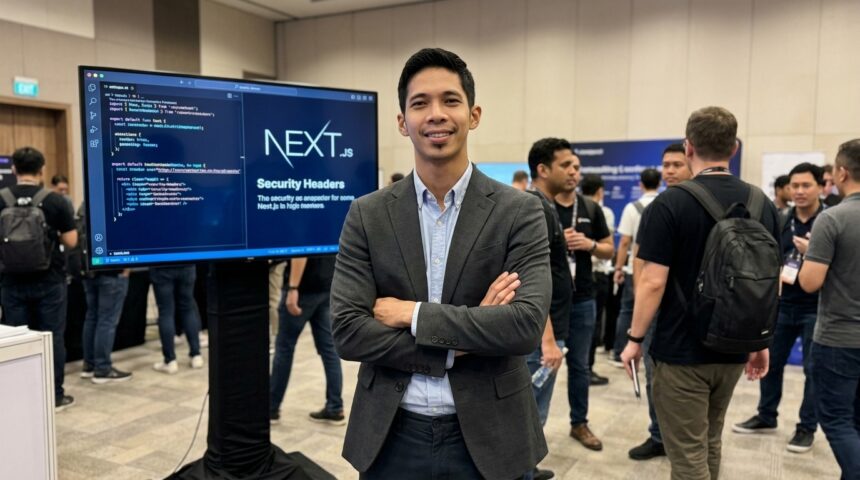
Dalam lanskap pengembangan web modern yang semakin kompleks, membangun aplikasi yang hanya sekadar berfungsi dengan baik sudah tidak lagi memadai untuk standar industri saat ini. Para pengembang yang menggunakan framework Next.js kini memikul tanggung jawab besar untuk memastikan bahwa setiap interaksi antara server dan browser terlindungi oleh lapisan keamanan yang kokoh. Salah satu metode yang paling fundamental namun sering kali terabaikan adalah penggunaan security headers. Header keamanan ini merupakan instruksi khusus yang dikirimkan oleh server kepada browser untuk mengaktifkan mekanisme pertahanan bawaan yang mampu menangkal berbagai serangan siber yang umum terjadi di jagat maya.

Contents
Mengapa Security Headers Menjadi Benteng Terdepan Aplikasi Anda?Memahami Mekanisme Komunikasi Server-BrowserBedah Mendalam Jenis-Jenis Header Keamanan UtamaContent Security Policy (CSP) sebagai Perisai XSSImplementasi Teknis pada Konfigurasi Next.jsDampak Nyata Bagi Ekosistem Industri dan PenggunaTantangan dan Pandangan ke Depan dalam Keamanan Next.js

Penting untuk dipahami bahwa keamanan aplikasi web bukanlah sebuah produk akhir, melainkan proses berkelanjutan yang dimulai dari level konfigurasi paling dasar. Dengan mengintegrasikan Next.js security headers, pengembang dapat secara drastis mengurangi risiko serangan seperti Cross-Site Scripting (XSS), clickjacking, hingga packet sniffing. Faktanya, banyak kerentanan yang ditemukan pada aplikasi web modern berakar dari absennya instruksi keamanan yang tegas pada level HTTP. Oleh karena itu, memahami cara kerja dan cara mengimplementasikan header ini bukan lagi sebuah pilihan, melainkan kewajiban bagi setiap profesional di bidang teknologi informasi.

Mengapa Security Headers Menjadi Benteng Terdepan Aplikasi Anda?

Secara teknis, security headers bekerja dengan cara memberitahu browser tentang perilaku apa saja yang diizinkan dan dilarang saat merender konten dari sebuah situs web. Tanpa adanya header ini, browser akan beroperasi dalam mode default yang sering kali terlalu permisif, sehingga memberikan celah bagi aktor jahat untuk menyisipkan skrip berbahaya. Dengan menambahkan lapisan instruksi ini pada setiap respons HTTP, Anda secara efektif membangun tembok pertahanan yang membatasi ruang gerak penyerang bahkan sebelum mereka sempat mengeksploitasi logika aplikasi Anda di sisi klien.

Selain aspek teknis pertahanan, implementasi header keamanan juga berdampak langsung pada reputasi digital dan kepercayaan pengguna. Di era di mana kebocoran data menjadi berita utama setiap harinya, pengguna menjadi lebih waspada terhadap platform yang mereka gunakan. Aplikasi yang menunjukkan postur keamanan yang kuat melalui konfigurasi header yang tepat cenderung lebih dipercaya oleh sistem audit keamanan otomatis dan mesin pencari. Belum ada konfirmasi resmi mengenai seberapa besar bobot pastinya, namun banyak pakar SEO meyakini bahwa situs yang aman mendapatkan nilai lebih dalam algoritma pemeringkatan global.

Memahami Mekanisme Komunikasi Server-Browser

Setiap kali pengguna mengakses aplikasi Next.js Anda, terjadi dialog antara browser mereka dan server Anda melalui protokol HTTP. Dalam dialog ini, server tidak hanya mengirimkan file HTML, CSS, atau JavaScript, tetapi juga metadata yang disebut header. Header keamanan adalah bagian spesifik dari metadata ini yang dirancang khusus untuk memperketat kebijakan keamanan di sisi klien. Dengan memanfaatkan fitur bawaan Next.js, proses pengiriman instruksi ini dapat dilakukan secara terpusat dan konsisten di seluruh halaman aplikasi.

Bedah Mendalam Jenis-Jenis Header Keamanan Utama

Ada beberapa jenis header keamanan yang sangat direkomendasikan untuk diimplementasikan dalam setiap proyek Next.js. Masing-masing memiliki peran spesifik dalam menutup celah keamanan yang berbeda. Memahami fungsi dari setiap header ini akan membantu Anda merancang kebijakan keamanan yang seimbang antara perlindungan maksimal dan fungsionalitas aplikasi yang tetap berjalan lancar tanpa hambatan teknis bagi pengguna akhir.

  • Content Security Policy (CSP): Header ini adalah salah satu yang paling kuat karena memungkinkan Anda mengontrol sumber konten mana saja (skrip, gambar, video) yang boleh dimuat oleh browser.
  • Strict-Transport-Security (HSTS): Memastikan bahwa browser hanya berkomunikasi dengan server melalui koneksi HTTPS yang terenkripsi, mencegah serangan man-in-the-middle.
  • X-Frame-Options: Melindungi pengguna dari serangan clickjacking dengan melarang situs Anda dimuat di dalam iframe pada domain lain yang tidak dikenal.
  • X-Content-Type-Options: Mencegah browser mencoba melakukan “sniffing” tipe konten, yang sering kali digunakan untuk mengeksekusi file berbahaya yang menyamar sebagai file gambar atau teks.
  • Referrer-Policy: Mengontrol seberapa banyak informasi referer yang dikirimkan saat pengguna berpindah dari situs Anda ke situs lain, guna menjaga privasi data.

Content Security Policy (CSP) sebagai Perisai XSS

Serangan Cross-Site Scripting (XSS) tetap menjadi salah satu ancaman paling berbahaya bagi aplikasi web modern. Dengan Content Security Policy, Anda dapat menentukan daftar putih (whitelist) domain yang dipercaya untuk mengeksekusi skrip. Jika seorang penyerang berhasil menyisipkan tag skrip berbahaya ke dalam halaman Anda, browser akan secara otomatis memblokirnya karena sumber skrip tersebut tidak terdaftar dalam kebijakan CSP yang Anda tetapkan. Ini adalah lapisan pertahanan yang sangat krusial untuk menjaga integritas data pengguna.

Implementasi Teknis pada Konfigurasi Next.js

Salah satu keunggulan menggunakan Next.js adalah kemudahan dalam mengelola header melalui file konfigurasi utama, yaitu next.config.js. Pengembang dapat mendefinisikan fungsi headers() yang mengembalikan array berisi objek kebijakan untuk rute-rute tertentu atau untuk seluruh aplikasi secara global. Pendekatan terpusat ini memastikan bahwa tidak ada halaman yang terlewat dari proteksi keamanan, sehingga mengurangi risiko kelalaian manusia saat aplikasi terus berkembang dan bertambah kompleks.

Dalam proses implementasinya, pengembang perlu menyusun string kebijakan yang tepat untuk setiap header. Misalnya, untuk CSP, Anda harus secara hati-hati mendaftarkan semua layanan pihak ketiga yang digunakan aplikasi Anda, seperti Google Analytics atau penyedia font eksternal. Kesalahan kecil dalam penulisan kebijakan dapat menyebabkan fitur tertentu di situs Anda berhenti berfungsi karena diblokir oleh browser sendiri. Oleh karena itu, pengujian secara berkala menggunakan alat bantu audit keamanan sangat disarankan untuk memastikan semua instruksi berjalan sesuai rencana.

Dampak Nyata Bagi Ekosistem Industri dan Pengguna

Penerapan security headers yang ketat memiliki implikasi luas yang melampaui sekadar teknis coding. Bagi industri, ini menetapkan standar baru dalam pengembangan perangkat lunak yang bertanggung jawab. Perusahaan yang memprioritaskan keamanan sejak dini dalam siklus pengembangan mereka cenderung lebih tangguh terhadap serangan yang dapat menyebabkan kerugian finansial dan kerusakan reputasi yang masif. Di sisi lain, pengguna mendapatkan pengalaman browsing yang lebih aman tanpa harus memahami kerumitan teknis di balik layar.

Jika dibandingkan dengan teknologi sebelumnya atau metode keamanan tradisional yang hanya mengandalkan firewall di sisi server, security headers memberikan perlindungan yang jauh lebih granular langsung di titik interaksi pengguna, yaitu browser. Ini adalah bentuk kolaborasi antara pengembang aplikasi dan pengembang browser untuk menciptakan internet yang lebih aman secara kolektif. Dengan Next.js yang terus berevolusi, integrasi fitur keamanan ini menjadi semakin seamless dan menjadi bagian tak terpisahkan dari praktik terbaik pengembangan web profesional.

Tantangan dan Pandangan ke Depan dalam Keamanan Next.js

Meskipun manfaatnya sangat besar, mengelola security headers bukannya tanpa tantangan. Salah satu hambatan utama adalah kompleksitas dalam memelihara kebijakan CSP yang sangat ketat pada aplikasi yang menggunakan banyak dependensi pihak ketiga. Setiap kali ada pembaruan pada library eksternal, pengembang mungkin perlu menyesuaikan kembali header keamanan mereka. Namun, tantangan ini sebanding dengan tingkat perlindungan yang diberikan. Ke depannya, kita mungkin akan melihat otomatisasi yang lebih cerdas dalam pembuatan kebijakan keamanan yang adaptif terhadap perubahan konten secara dinamis.

Sebagai penutup, mengamankan aplikasi Next.js melalui header HTTP adalah investasi waktu dan tenaga yang sangat berharga. Dengan mengikuti panduan ini dan terus memantau perkembangan terbaru dalam standar keamanan web, Anda tidak hanya melindungi kode Anda, tetapi juga menjaga kepercayaan yang diberikan oleh pengguna Anda. Dunia keamanan siber akan terus berubah, namun prinsip dasar perlindungan berlapis melalui instruksi header yang tepat akan tetap menjadi pilar utama dalam membangun aplikasi web yang tangguh dan terpercaya di masa depan.
You Might Also Like

Review Mendalam Bitdefender VPN: Kecepatan Kilat dengan Harga Terjangkau, Namun Apakah Cukup Aman bagi Pengguna Ahli?

Revolusi Mesin Slushie 2026: Ninja Slushi Resmi Digantikan, Kini Hadir dengan Fitur Soft Serve dan Pendinginan Kilat!

Bocoran Eksklusif Galaxy Z Fold 8 Wide: Revolusi Desain Layar Lipat Samsung Terungkap Melalui Gambar Case Terbaru

Mengenal Bill Savitt: Pengacara Jenius yang Berhasil Menundukkan Elon Musk Dua Kali di Meja Hijau

Hitachi Energy Bangun Pabrik Transformator Terbesar di AS: Strategi Raksasa Demi Menopang Ledakan Kebutuhan Listrik AI

TAGGED:Best PracticesCelah KeamananCyber SecurityFullstack DevelopmentInovasi TeknologiKeamanan DataKeamanan SiberKerentanan KeamananNext.jsPengembangan Perangkat LunakPengembangan WebPerlindungan DataSecurity HeadersSoftware EngineerWeb Security

Sign Up For Daily Newsletter

Be keep up! Get the latest breaking news delivered straight to your inbox.
By signing up, you agree to our Terms of Use and acknowledge the data practices in our Privacy Policy. You may unsubscribe at any time.
Share This Article
Facebook Twitter Copy Link Print
Share
Previous Article Revolusi Konektivitas AI: Panduan Strategis Membangun Server MCP Pertama Anda dengan Node.js dan Migrasi ke MySQL
Next Article Panduan Lengkap AI Dev Tool Mei 2026: Analisis Mendalam Performa, Biaya, dan Fitur Unggulan untuk Developer Modern
Leave a comment

Leave a Reply Cancel reply

Your email address will not be published. Required fields are marked *

Stay Connected

248.1kLike
54.3kFollow
10.3kSubscribe
39.5kFollow
banner banner
Create an Amazing Newspaper
Discover thousands of options, easy to customize layouts, one-click to import demo and much more.
Learn More

Latest News

Misteri Terpecahkan! Pikap Listrik Murah Ford $30.000 Terpantau Uji Coba di Arizona, Siap Guncang Dominasi Pasar EV!
Bisnis Internasional Industri Otomotif Inovasi Teknologi Mobil Listrik Teknologi Otomotif
Penjualan Toyota Merosot 4 Bulan Beruntun: Harga Bensin Jadi Kambing Hitam, Tapi Penjualan Mobil Listrik Justru Meledak 170%!
Berita Teknologi Bisnis Internasional Industri Otomotif Mobil Listrik Teknologi Hijau
Rahasia Earthrise Energy: Bagaimana Pembangkit Gas Menjadi ‘Jalan Pintas’ Percepat Proyek Tenaga Surya 270 MW ke Jaringan Listrik
Berita Teknologi Bisnis Energi Terbarukan Inovasi Inovasi Teknologi
Bukan Amazon! Inilah Rahasia Tempat Belanja Filamen Printer 3D Termurah di Inggris dengan Harga Black Friday
Belanja Online Bisnis Digital Teknologi
//

We influence 20 million users and is the number one business and technology news network on the planet

Quick Link

  • Contact
  • Blog
  • Complaint
  • Advertise

Support

Sign Up for Our Newsletter

Subscribe to our newsletter to get our newest articles instantly!

HeryArts NewsHeryArts News
Follow US
© 2022 HeryArts News Network. Company. All Rights Reserved.
Join Us!

Subscribe to our newsletter and never miss our latest news, podcasts etc..

[mc4wp_form]
Zero spam, Unsubscribe at any time.
Welcome Back!

Sign in to your account

Lost your password?





