Dunia keamanan siber saat ini sedang menghadapi sebuah krisis identitas yang sangat ironis dan mengkhawatirkan di sektor layanan perangkat lunak berbasis awan atau SaaS. Selama bertahun-tahun, kita diajarkan bahwa keberhasilan proses autentikasi adalah bukti bahwa sistem kita aman dan terlindungi dari akses ilegal. Namun, fakta di lapangan menunjukkan realitas yang jauh lebih kelam: sebagian besar pembobolan data besar-besaran pada platform SaaS modern justru tidak terjadi karena kegagalan sistem keamanan. Sebaliknya, serangan-serangan ini terjadi melalui proses autentikasi yang sepenuhnya valid, yang kemudian dipercayai secara berlebihan oleh sistem yang saling terhubung tanpa adanya pengawasan yang ketat.
Fenomena ini menciptakan apa yang disebut sebagai ‘masalah kepercayaan’ dalam ekosistem digital kita, di mana identitas yang sah disalahgunakan untuk mengeksploitasi celah yang ada di dalam arsitektur perangkat lunak. Ketika seorang pengguna berhasil melakukan login, sistem seringkali memberikan akses yang terlalu luas dan bertahan terlalu lama melintasi berbagai layanan yang berbeda. Masalah utamanya adalah sistem-sistem ini sejak awal memang tidak pernah dirancang untuk saling mempertanyakan validitas satu sama lain setelah pintu depan berhasil dilewati. Akibatnya, peretas yang berhasil mencuri sesi atau token akses dapat bergerak bebas seolah-olah mereka adalah pengguna resmi tanpa memicu alarm keamanan tradisional.
Pembedaan ini sangat krusial untuk dipahami oleh para pemimpin TI dan pakar keamanan di seluruh dunia karena implikasinya yang sangat mendalam terhadap strategi pertahanan data. Jika sebuah autentikasi gagal, tim keamanan akan segera mengetahuinya melalui catatan aktivitas yang mencurigakan atau peringatan dari sistem deteksi intrusi. Namun, ketika autentikasi dinyatakan berhasil, peretas masuk ke dalam sistem dengan ‘karpet merah’ yang terbentang, membuat aktivitas jahat mereka tersamar sempurna di tengah ribuan transaksi normal lainnya. Inilah titik buta terbesar dalam Keamanan Siber modern yang membuat banyak perusahaan raksasa tumbang dalam waktu singkat.
Akar Masalah: Mengapa Sistem Saling Percaya Secara Berlebihan?
Masalah mendasar dari kerentanan ini berakar pada desain arsitektur Software berbasis cloud yang mengutamakan kenyamanan pengguna dan kecepatan integrasi di atas segalanya. Dalam ekosistem SaaS yang kompleks, satu akun seringkali menjadi kunci untuk puluhan layanan berbeda melalui mekanisme Single Sign-On (SSO) atau integrasi API. Meskipun teknologi ini sangat efisien untuk produktivitas, ia menciptakan ketergantungan kepercayaan yang bersifat linier dan berbahaya. Sekali identitas tersebut diverifikasi di satu titik, kepercayaan itu seringkali dipindahkan ke layanan lain tanpa adanya verifikasi ulang yang memadai secara berkala.
Sistem yang dirancang sepuluh atau lima tahun lalu umumnya mengasumsikan bahwa jika seseorang memiliki token akses yang valid, maka orang tersebut adalah benar pengguna yang sah. Belum ada konfirmasi resmi mengenai standar industri baru yang dapat sepenuhnya menghapus risiko ini, namun para ahli sepakat bahwa model kepercayaan implisit ini sudah usang. Peretas kini tidak lagi mencoba mendobrak pintu yang terkunci, melainkan mereka mencuri kunci yang sah melalui teknik seperti session hijacking atau pencurian cookie sesi yang memungkinkan mereka melewati proses Multi-Factor Authentication (MFA) sekalipun.
Bahaya Kepercayaan Berdurasi Panjang
Salah satu faktor teknis yang memperburuk situasi ini adalah durasi masa aktif token akses yang terlalu lama di banyak platform SaaS. Banyak penyedia layanan membiarkan sesi pengguna tetap aktif selama berhari-hari atau bahkan berminggu-minggu demi alasan kenyamanan agar pengguna tidak perlu login berulang kali. Namun, dari perspektif keamanan, ini adalah celah fatal yang memberikan jendela waktu sangat luas bagi aktor jahat untuk mengeksploitasi akun tersebut tanpa perlu melakukan autentikasi ulang sama sekali.
- Token Akses Statis: Penggunaan token yang jarang kadaluarsa memudahkan peretas mempertahankan akses jangka panjang.
- Kurangnya Verifikasi Kontekstual: Sistem sering tidak memeriksa apakah lokasi atau perangkat pengguna berubah secara drastis setelah login berhasil.
- Kelemahan Integrasi API: Layanan pihak ketiga seringkali diberikan izin akses penuh tanpa adanya batasan ruang lingkup yang spesifik.
- Sesi yang Tidak Terfragmentasi: Satu sesi yang valid seringkali memberikan akses ke seluruh modul aplikasi tanpa ada sekat keamanan internal.
Anatomi Serangan: Bagaimana Peretas Memanfaatkan Kepercayaan Valid?
Dalam sebuah investigasi mendalam terhadap pola serangan SaaS terbaru, terlihat jelas bahwa peretas tidak lagi mengandalkan serangan brute force yang kasar untuk menebak kata sandi. Mereka kini lebih canggih dengan menargetkan ‘kepercayaan’ yang sudah terbangun antara perangkat pengguna dan server cloud. Dengan menggunakan malware pencuri kredensial (infostealers), mereka mengambil cookie sesi yang tersimpan di browser pengguna yang sudah melakukan login secara sah. Begitu cookie ini dipindahkan ke perangkat peretas, sistem SaaS akan melihatnya sebagai kelanjutan dari sesi yang valid dan tidak akan meminta verifikasi tambahan.
Setelah berhasil masuk, peretas akan melakukan apa yang disebut sebagai ‘lateral movement’ atau pergerakan lateral di dalam infrastruktur cloud perusahaan. Karena sistem-sistem internal saling mempercayai satu sama lain secara membabi buta, peretas dapat berpindah dari aplikasi manajemen proyek ke sistem keuangan atau basis data pelanggan tanpa hambatan berarti. Mereka memanfaatkan izin akses (permissions) yang sudah ada pada akun korban, yang seringkali ternyata memiliki hak akses yang jauh lebih tinggi daripada yang sebenarnya mereka butuhkan untuk pekerjaan sehari-hari mereka.
Kelemahan Fatal pada Sistem Monitoring SIEM Tradisional
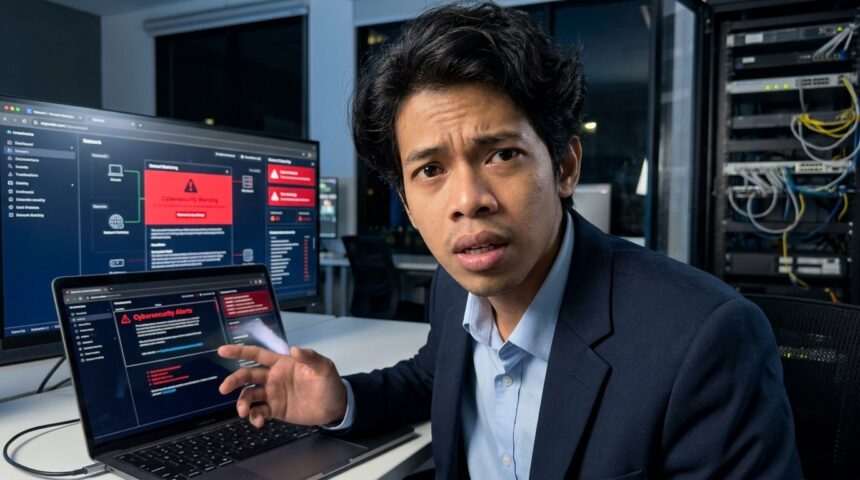
Salah satu alasan mengapa pembobolan jenis ini sangat mematikan adalah karena mereka hampir tidak terdeteksi oleh sistem Keamanan Siber Global yang ada saat ini. Sistem Security Information and Event Management (SIEM) tradisional dirancang untuk mencari anomali seperti ribuan percobaan login yang gagal dalam waktu singkat. Namun, dalam kasus penyalahgunaan autentikasi valid, log yang dihasilkan akan menunjukkan ‘Login Successful’ yang tampak sangat normal. Tidak ada alarm yang berbunyi, tidak ada peringatan merah yang muncul di layar monitor tim SOC (Security Operations Center).
“Jika autentikasi gagal, Anda akan mengetahuinya. Anda akan melihatnya di log. SIEM akan menyala. Investigasi akan dimulai di tempat yang jelas. Namun jika autentikasi berhasil, Anda berada dalam kegelapan total.”
Kutipan di atas menggambarkan betapa sulitnya mendeteksi musuh yang menggunakan identitas sah. Tanpa adanya analisis perilaku pengguna yang mendalam (User Behavior Analytics), tim keamanan tidak akan menyadari bahwa pengguna yang biasanya hanya mengakses dokumen pemasaran tiba-tiba mengunduh seluruh basis data pelanggan di tengah malam. Investigasi seringkali baru dimulai berbulan-bulan kemudian setelah data bocor di pasar gelap, dan pada titik itu, kerusakan yang terjadi sudah tidak dapat diperbaiki lagi oleh teknologi apa pun.
Dampak Luas Bagi Industri dan Pengguna Layanan Cloud
Dampak dari masalah kepercayaan pada SaaS ini sangat masif, mencakup kerugian finansial yang mencapai jutaan dolar hingga hancurnya reputasi merek yang telah dibangun selama puluhan tahun. Bagi industri keuangan dan kesehatan, kebocoran data melalui jalur autentikasi valid bisa berarti pelanggaran regulasi yang sangat berat dan tuntutan hukum yang tak berujung. Pengguna akhir juga menjadi korban langsung, di mana data pribadi mereka dapat disalahgunakan untuk penipuan identitas atau serangan phishing yang lebih terarah di masa depan.
Secara lebih luas, fenomena ini mengancam kepercayaan masyarakat terhadap Transformasi Digital secara keseluruhan. Jika platform yang dianggap paling aman sekalipun dapat dibobol melalui jalur ‘resmi’, banyak organisasi mungkin akan ragu untuk memindahkan operasional penting mereka ke awan. Hal ini dapat menghambat inovasi teknologi dan efisiensi global yang selama ini didorong oleh adopsi SaaS. Oleh karena itu, penyedia layanan SaaS kini berada di bawah tekanan besar untuk merombak total cara mereka mengelola identitas dan akses di dalam ekosistem mereka sendiri.
Pergeseran Paradigma: Menuju Model Keamanan Tanpa Kepercayaan (Zero Trust)
Untuk mengatasi krisis ini, industri teknologi mulai beralih ke paradigma Zero Trust atau ‘Jangan Pernah Percaya, Selalu Verifikasi’. Dalam model ini, keberhasilan login di awal tidak lagi dianggap sebagai tiket masuk permanen. Setiap permintaan akses ke sumber daya tertentu, bahkan di dalam jaringan internal, harus melalui proses verifikasi ulang yang mempertimbangkan konteks, risiko, dan perilaku pengguna secara real-time. Ini adalah perubahan radikal dari model keamanan perimeter tradisional yang hanya menjaga pintu masuk utama.
Implementasi Zero Trust dalam SaaS berarti sistem akan secara terus-menerus memantau aktivitas pengguna selama sesi berlangsung. Jika terdeteksi adanya perilaku yang tidak biasa, seperti akses dari alamat IP yang berbeda secara bersamaan atau upaya akses ke data sensitif yang tidak relevan, sistem dapat secara otomatis meminta autentikasi ulang atau bahkan memutus sesi tersebut seketika. Meskipun ini mungkin sedikit mengurangi kenyamanan pengguna, langkah ini dianggap sebagai satu-satunya cara yang efektif untuk menghadapi ancaman pencurian sesi yang semakin marak di era digital saat ini.
Masa Depan Keamanan SaaS: Verifikasi Tanpa Henti
Melihat ke depan, masa depan keamanan dalam ekosistem SaaS akan sangat bergantung pada integrasi Artificial Intelligence dan pembelajaran mesin untuk melakukan pemantauan identitas secara dinamis. Kita akan melihat munculnya sistem autentikasi berkelanjutan (continuous authentication) yang tidak hanya memverifikasi pengguna saat login, tetapi secara pasif memastikan bahwa orang di balik layar tetaplah orang yang sama sepanjang waktu melalui analisis biometrik perilaku atau pola penggunaan aplikasi yang unik.
Kesimpulannya, masalah kepercayaan dalam SaaS modern adalah pengingat keras bahwa teknologi keamanan kita harus berevolusi secepat taktik para peretas. Kita tidak bisa lagi hanya mengandalkan log autentikasi statis untuk menyatakan bahwa sistem kita aman. Diperlukan transparansi yang lebih besar dari penyedia SaaS mengenai bagaimana mereka mengelola kepercayaan antar-sistem dan bagaimana mereka mendeteksi penyalahgunaan akun yang sah. Hanya dengan mengakui bahwa ‘login berhasil’ bisa menjadi ancaman terbesar, kita dapat mulai membangun fondasi keamanan yang benar-benar tangguh untuk masa depan digital kita yang semakin kompleks.