Dalam lanskap keamanan digital yang semakin kompleks, ancaman phishing tetap menjadi salah satu senjata paling mematikan bagi para peretas untuk membobol pertahanan organisasi besar. Selama bertahun-tahun, banyak pakar keamanan IT mengandalkan tiga pilar autentikasi email utama—yaitu SPF (Sender Policy Framework), DKIM (DomainKeys Identified Mail), dan DMARC (Domain-based Message Authentication, Reporting, and Conformance)—sebagai indikator mutlak keaslian sebuah pesan. Namun, sebuah investigasi mendalam terhadap praktik deteksi phishing modern mengungkapkan sebuah realitas yang mengejutkan: protokol-protokol ini hanyalah sinyal pendukung, bukan sebuah vonis keamanan yang tidak bisa diganggu gugat. Menganggap hasil autentikasi sebagai jawaban ajaib justru dapat menciptakan rasa aman palsu yang berbahaya bagi pengguna maupun administrator sistem.
Kesadaran akan batasan fundamental ini mendorong lahirnya inovasi dalam proyek PhishGuard AI, sebuah alat deteksi phishing berbasis Python yang bersifat open-source. Dikembangkan oleh praktisi keamanan Omobolaji Adeyan, proyek ini menekankan bahwa autentikasi email adalah bukti berharga, namun bukan merupakan kata akhir dalam menentukan apakah sebuah pesan bersifat jahat atau aman. Dengan pendekatan yang lebih skeptis dan berbasis data, PhishGuard AI mencoba merombak cara sistem keamanan mengevaluasi ancaman siber yang masuk ke kotak masuk pengguna. Fokus utamanya bukan lagi sekadar memeriksa apakah sebuah email ‘terverifikasi’, melainkan memahami konteks di balik verifikasi tersebut untuk menghindari manipulasi yang kian cerdik.
Mengenal Trilogi Autentikasi: Bagaimana SPF, DKIM, dan DMARC Bekerja
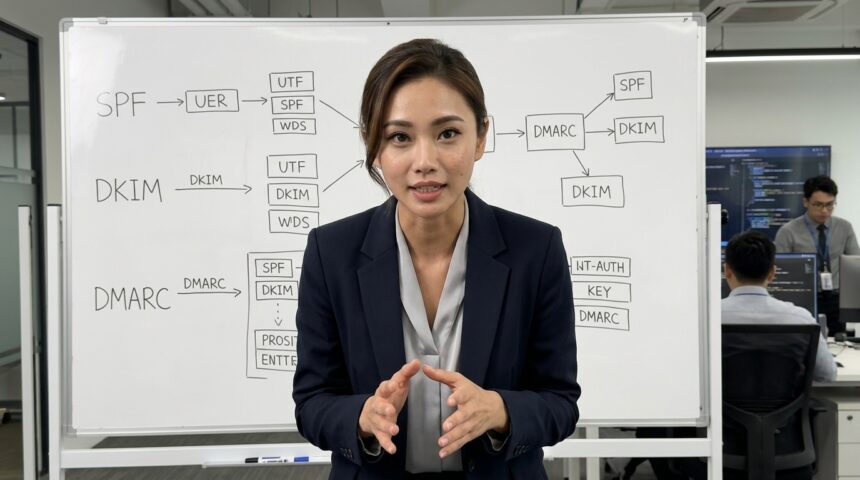
Untuk memahami mengapa protokol ini tidak bisa dianggap sebagai solusi tunggal, kita harus membedah fungsi teknis masing-masing secara mendalam. SPF bertindak sebagai daftar putih yang menentukan alamat IP mana saja yang diizinkan oleh pemilik domain untuk mengirimkan email atas nama mereka. Jika sebuah email datang dari server yang tidak terdaftar dalam kebijakan SPF, sistem penerima akan menandainya sebagai potensi ancaman atau kegagalan autentikasi. Namun, SPF memiliki kelemahan kronis dalam skenario penerusan email (forwarding), di mana alamat IP server perantara sering kali tidak terdaftar dalam kebijakan domain asli, sehingga memicu kegagalan autentikasi pada email yang sebenarnya sah.
Di sisi lain, DKIM memberikan lapisan keamanan tambahan melalui tanda tangan kriptografis yang disematkan pada header email. Protokol ini membuktikan bahwa konten pesan tidak mengalami perubahan sejak dikirimkan dan benar-benar berasal dari domain yang mengklaimnya. Sementara itu, DMARC berfungsi sebagai orkestrator yang menyatukan hasil dari SPF dan DKIM untuk memberikan instruksi kepada server penerima tentang tindakan apa yang harus diambil jika autentikasi gagal. Meskipun kombinasi ketiganya sangat efektif dalam mempersulit teknik spoofing domain secara langsung, para penjahat siber telah menemukan berbagai cara untuk melompati pagar pengaman ini dengan metode yang jauh lebih halus.
Mengapa Status ‘Pass’ Tidak Menjamin Keamanan Pesan
- Penyalahgunaan Infrastruktur Sah: Penyerang dapat mengirimkan konten berbahaya menggunakan layanan email populer yang memiliki reputasi tinggi dan autentikasi yang sempurna.
- Akun yang Disusupi: Jika peretas berhasil mengambil alih kotak masuk yang sah, mereka dapat mengirimkan email phishing yang lolos semua pengecekan SPF, DKIM, dan DMARC karena dikirim melalui jalur resmi.
- Domain Mirip (Look-alike Domains): Penjahat sering mendaftarkan domain yang sangat mirip dengan target dan mengonfigurasi autentikasi secara lengkap agar terlihat kredibel di mata sistem deteksi otomatis.
Paradigma PhishGuard AI: Deteksi Berbasis Bukti, Bukan Teater Keamanan
Proyek PhishGuard AI mengambil pendekatan yang sengaja konservatif dan transparan dalam mengintegrasikan hasil autentikasi ke dalam model deteksinya. Alih-alih melakukan kueri DNS secara independen atau mencoba memverifikasi tanda tangan DKIM secara mandiri, PhishGuard AI memilih untuk memproses header Authentication-Results dari penerima yang tepercaya. Strategi ini diambil untuk memastikan bahwa alat tersebut tidak terjebak dalam apa yang disebut sebagai ‘teater keamanan’, di mana proses verifikasi terlihat canggih namun sebenarnya tidak memberikan nilai tambah dalam akurasi deteksi. Dengan mengandalkan hasil dari infrastruktur yang sudah ada, PhishGuard AI dapat fokus pada analisis risiko yang lebih mendalam terhadap konten pesan itu sendiri.
Dalam implementasi teknisnya, PhishGuard AI memperlakukan kegagalan autentikasi sebagai bukti pendukung yang meningkatkan skor risiko sebuah email, terutama jika dikombinasikan dengan fitur mencurigakan lainnya seperti URL yang menyesatkan atau bahasa yang mendesak. Menariknya, sistem ini tidak menurunkan skor risiko meskipun sebuah email lolos semua uji autentikasi. Logikanya sederhana namun kuat: infrastruktur yang terautentikasi tetap memiliki potensi untuk mengirimkan pesan berbahaya, sehingga status ‘aman’ pada protokol tidak boleh menghapus kecurigaan terhadap isi pesan. Pendekatan ini memastikan bahwa sistem tetap waspada terhadap serangan yang berasal dari akun yang disusupi atau layanan email yang disalahgunakan.
Batas Penilaian dan Penanganan Ketidakpastian
Filosofi desain PhishGuard AI sangat menekankan pada pelestarian ketidakpastian saat sinyal masukan tidak lengkap atau cacat. Jika nilai autentikasi hilang, rusak, atau tidak didukung, sistem akan menetapkan status sebagai unknown alih-alih memberikan vonis sembarangan. Hal ini sangat krusial untuk mencegah terjadinya lonjakan false positive yang dapat mengganggu produktivitas pengguna. Sebuah kegagalan SPF tunggal, misalnya, tidak akan pernah dianggap sebagai bukti konklusif adanya phishing oleh PhishGuard AI, karena sistem menyadari adanya variabel teknis seperti forwarding yang bisa merusak validitas sinyal tersebut tanpa adanya niat jahat.
Studi Kasus: Membedah Perbedaan Antara Konteks dan Vonis Otomatis
Efektivitas pendekatan berbasis konteks ini terlihat jelas dalam contoh regresi yang didokumentasikan dalam pengembangan proyek ini. Dalam sebuah kasus, sebuah email sah yang diteruskan (forwarded) mengalami kegagalan SPF, namun PhishGuard AI tetap mengategorikannya sebagai SAFE dengan kenaikan probabilitas risiko yang sangat tipis, dari 0.3149 menjadi 0.3595. Hal ini menunjukkan bahwa sistem mampu mengenali bahwa meskipun ada kegagalan teknis pada protokol, fitur-fitur lain dari email tersebut tidak menunjukkan perilaku jahat. Tanpa kecerdasan berbasis konteks, email bisnis yang penting seperti ini bisa saja berakhir di folder spam hanya karena masalah teknis pada server perantara.
Sebaliknya, pada kasus umpan kredensial sintetis yang dirancang untuk menipu pengguna, kegagalan pada SPF, DKIM, dan DMARC memberikan dampak yang jauh lebih signifikan. Skor risiko email tersebut melonjak drastis dari 0.6525 yang berstatus SUSPICIOUS menjadi 0.8220 dengan vonis PHISHING. Perbedaan mencolok ini terjadi karena kegagalan autentikasi beresonansi dengan fitur-fitur berbahaya lainnya yang terdeteksi dalam struktur email. Investigasi ini membuktikan bahwa kegagalan autentikasi menjadi jauh lebih bermakna dan akurat ketika dipandang sebagai bagian dari mosaik ancaman yang lebih besar, bukan sebagai variabel tunggal yang berdiri sendiri.
Transparansi Melalui Output JSON dan Standar SARIF 2.1.0
Salah satu keunggulan utama dari PhishGuard AI v0.5.1 adalah kemampuannya untuk menyajikan hasil analisis dalam format yang dapat diaudit, baik oleh manusia maupun mesin. Dengan mengekspor set fitur ke dalam format JSON, analis keamanan dapat melihat secara mendalam mengapa sebuah keputusan diambil, termasuk rincian risiko dari masing-masing hasil autentikasi. Transparansi ini sangat penting dalam lingkungan operasional keamanan (SOC), di mana setiap peringatan harus dapat dijelaskan untuk menghindari kelelahan peringatan (alert fatigue). Keamanan yang dapat dijelaskan (explainable security) adalah fondasi untuk membangun kepercayaan antara tim keamanan dan alat otomatis yang mereka gunakan.
Selain JSON, PhishGuard AI juga mendukung format SARIF 2.1.0 (Static Analysis Results Interchange Format), yang merupakan standar industri untuk mendeskripsikan temuan keamanan. Dukungan terhadap SARIF memungkinkan temuan phishing diintegrasikan langsung ke dalam alur kerja GitHub Code Scanning dan sistem automasi keamanan lainnya. Dengan format ini, pengembang dan tim keamanan dapat melihat temuan phishing dengan tingkat detail yang sama seperti celah keamanan pada kode sumber. Hal ini sejalan dengan visi masa depan di mana deteksi ancaman siber tidak lagi terisolasi dalam kotak masuk, melainkan menjadi bagian integral dari siklus pengembangan dan operasional teknologi informasi secara keseluruhan.
“Keamanan yang dapat dijelaskan harus mempertahankan ketidakpastian. Alat keamanan harus menunjukkan cara kerjanya agar dapat diuji, dipertanyakan, dan ditingkatkan oleh manusia.”
Menuju Masa Depan Deteksi Phishing: Kolaborasi Manusia dan Mesin
Pelajaran berharga dari pengembangan PhishGuard AI adalah bahwa perangkat lunak keamanan tidak boleh menjadi ‘kotak hitam’ yang memberikan jawaban tanpa penjelasan. SPF, DKIM, dan DMARC memang merupakan kemajuan besar dalam sejarah keamanan email, namun mereka bukanlah peluru perak. Masa depan deteksi phishing terletak pada kemampuan sistem untuk melakukan orkestrasi berbagai sinyal, mulai dari autentikasi infrastruktur, struktur URL, perilaku pengirim, hingga analisis semantik konten menggunakan kecerdasan buatan. Namun, semua teknologi ini harus tetap tunduk pada pengawasan manusia yang mampu mempertanyakan hasil otomatisasi tersebut.
Sebagai langkah ke depan, proyek ini membuka ruang diskusi bagi komunitas keamanan global untuk mengevaluasi bagaimana kegagalan autentikasi harus diperlakukan dalam skenario yang berbeda, seperti milis atau komunikasi langsung. Kebutuhan akan dataset regresi yang lebih luas dan format output yang lebih praktis menjadi agenda utama dalam pengembangan versi selanjutnya. Dengan tetap berpegang pada prinsip transparansi dan akurasi faktual, deteksi phishing diharapkan dapat berevolusi dari sekadar pengecekan protokol menjadi sistem pertahanan yang benar-benar cerdas dan adaptif terhadap taktik peretasan yang terus berubah. Belum ada konfirmasi resmi mengenai adopsi skala besar di tingkat enterprise, namun arah pengembangan ini memberikan harapan baru bagi keamanan komunikasi digital kita.