By using this site, you agree to the Privacy Policy and Terms of Use.
Accept
HeryArts NewsHeryArts NewsHeryArts News
  • Home
  • Tech News
    Tech NewsShow More
    Review Mendalam Bitdefender VPN: Kecepatan Kilat dengan Harga Terjangkau, Namun Apakah Cukup Aman bagi Pengguna Ahli?
    12 Min Read
    Revolusi Mesin Slushie 2026: Ninja Slushi Resmi Digantikan, Kini Hadir dengan Fitur Soft Serve dan Pendinginan Kilat!
    12 Min Read
    Bocoran Eksklusif Galaxy Z Fold 8 Wide: Revolusi Desain Layar Lipat Samsung Terungkap Melalui Gambar Case Terbaru
    9 Min Read
    Mengenal Bill Savitt: Pengacara Jenius yang Berhasil Menundukkan Elon Musk Dua Kali di Meja Hijau
    10 Min Read
    Hitachi Energy Bangun Pabrik Transformator Terbesar di AS: Strategi Raksasa Demi Menopang Ledakan Kebutuhan Listrik AI
    11 Min Read
  • AI News
    AI NewsShow More
    Dilema Kecerdasan Buatan: Mengapa Model AI Kecil Kini Mulai Mengancam Dominasi Frontier Models yang Raksasa?
    12 Min Read
    Menguak Tabir Debat AI Safety: Mengapa Diskusi Sebenarnya Tentang Keamanan Kecerdasan Buatan Justru Tenggelam dalam Hiruk-Pikuk Industri?
    13 Min Read
    AS Perketat Kendali AI: Setelah Anthropic, Kini Giliran GPT-5.6 OpenAI yang Terkena Pembatasan Pemerintahan Trump
    9 Min Read
    Rahasia Skalabilitas Model AI Raksasa: Mengenal Micro-DDP, Teknik Distribusi Beban Kerja yang Mengubah Aturan Main
    11 Min Read
    ElevenLabs Adopsi Google SynthID: Solusi Mutakhir Deteksi Deepfake Audio yang Semakin Sulit Dibedakan dari Suara Manusia Asli
    9 Min Read
  • Mobile
    MobileShow More
    Revolusi Privasi WhatsApp: Kini Bisa Chat Tanpa Nomor HP Lewat Fitur Username Terbaru, Begini Cara Kerjanya!
    10 Min Read
    Aplikasi Resmi OpenClaw Akhirnya Meluncur di Mobile: Terobosan AI Self-Hosted atau Justru Mengecewakan Pengguna?
    12 Min Read
    WhatsApp Resmi Luncurkan Fitur Username Akhir Tahun Ini: Selamat Tinggal Bagikan Nomor Telepon, Simak Cara Amankan Nama Anda Sekarang!
    11 Min Read
    Revolusi Agen AI di Saku Anda: OpenClaw Resmi Meluncur di Android dan iOS dengan Desain Antarmuka yang Sangat Unik
    10 Min Read
    Update Besar Android Juni 2026: Google System Updates Bawa Perubahan Signifikan untuk Play Store dan Play Services
    8 Min Read
  • Gadget
    GadgetShow More
    Review Mendalam Bitdefender VPN: Kecepatan Kilat dengan Harga Terjangkau, Namun Apakah Cukup Aman bagi Pengguna Ahli?
    12 Min Read
    Bocoran Eksklusif Galaxy Z Fold 8 Wide: Revolusi Desain Layar Lipat Samsung Terungkap Melalui Gambar Case Terbaru
    9 Min Read
    Rahasia Maestro Digital Terungkap! Bedah Tuntas ImagineFX Edisi 268: Panduan Praktis Mempercepat Teknik Melukis Anda
    9 Min Read
    Rahasia di Balik ‘Batu yang Tidak Menghalangi Apapun’: Mengapa Desain Modern Justru Terasa Mengusir Manusia?
    9 Min Read
    Figma Config 2026 Ungkap Borok Utang Desain: Mengapa Tim Produk Tak Bisa Lagi Menutup Mata?
    11 Min Read
  • Software
    SoftwareShow More
    Review Mendalam Bitdefender VPN: Kecepatan Kilat dengan Harga Terjangkau, Namun Apakah Cukup Aman bagi Pengguna Ahli?
    12 Min Read
    Terobosan Besar Linux: Bcachefs Mulai Integrasikan Kode Rust ke Modul Kernel pada Rilis v1.38.7 Mendatang
    13 Min Read
    Wine 11.12 Resmi Dirilis: Bawa Dukungan Wayland Fractional Scaling yang Revolusioner untuk Pengguna Linux
    13 Min Read
    Membongkar Kekuatan NLP Klasik: Sejauh Mana Teknik ‘Jadul’ Bisa Menandingi AI Modern dalam Identifikasi Penulis?
    10 Min Read
    Beralih dari Tailscale ke Pangolin: Mengapa Solusi Akses Jarak Jauh Ini Jauh Lebih Mudah dari yang Anda Bayangkan?
    9 Min Read
  • Gaming
    GamingShow More
    Kekacauan Prasejarah: Mengapa Very Safe Dino Park Menjadi Game Multiplayer Paling ‘Berbahaya’ untuk Persahabatan Anda!
    10 Min Read
    Hanya Ada 2.000 di Dunia! Kartu Pokémon Mega Gallade Akira Egawa Jadi Buruan Paling Mustahil di Tahun 2026
    12 Min Read
    Steam Controller: Mengapa Perangkat ‘Gagal’ Valve Ini Justru Jadi Raja Tak Terbantahkan dalam Setup Couch Gaming Modern?
    10 Min Read
    Bocoran dan Kunci Jawaban Hurdle 30 Juni 2026: Strategi Master untuk Menaklukkan Puzzle Kata Terakhir Bulan Ini
    8 Min Read
    Rahasia Menaklukkan NYT Connections Sports Edition 30 Juni 2026: Panduan Strategi, Tips, dan Analisis Teka-Teki Hari Ini
    10 Min Read
  • Education
    EducationShow More
    Inovasi Generasi Muda: Proyek NESSP NASA Berhasil Cetak Ratusan Calon Ilmuwan Lewat Tantangan Eksplorasi Venus ROADS
    13 Min Read
    China Guncang Dunia Pendidikan: 12.000 Jurusan Kuliah Dihapus Massal Demi Dominasi Mutlak Kecerdasan Buatan
    9 Min Read
    Pelajaran Berharga dari Toy Story 5: Mengapa Anda Harus Memberi Anak Kindle Kids Edition dan Bukan Tablet ‘Brainrot’ di Prime Day Kali Ini
    10 Min Read
    PaperTok: Inovasi AI Peneliti University of Washington yang Ubah Jurnal Ilmiah Menjadi Video ala TikTok
    11 Min Read
    Mosyle@Home Hadir Sebagai Solusi Revolusioner Manajemen Screen Time iPad dan Mac Sekolah untuk Orang Tua
    9 Min Read
Search
  • Contact
  • Blog
  • Complaint
  • Advertise
© 2022 HeryArts News Network. Company. All Rights Reserved.
Reading: Kiamat Keamanan iPhone? Eksploit ‘usbliter8’ Bobol SecureROM Chip A12 dan A13 Apple Secara Permanen!
Share
Sign In
Notification Show More
Font ResizerAa
HeryArts NewsHeryArts News
Font ResizerAa
  • Home
  • Tech News
  • AI News
  • Mobile
  • Gadget
  • Software
  • Gaming
  • Education
Search
  • Home
  • Tech News
  • AI News
  • Mobile
  • Gadget
  • Software
  • Gaming
  • Education
Have an existing account? Sign In
Follow US
  • Contact
  • Blog
  • Complaint
  • Advertise
© 2022 HeryArts News Network. Company. All Rights Reserved.
HeryArts News > Blog > Gadget > Device > Kiamat Keamanan iPhone? Eksploit ‘usbliter8’ Bobol SecureROM Chip A12 dan A13 Apple Secara Permanen!
DeviceSmartphoneSoftwareTech NewsTechnology

Kiamat Keamanan iPhone? Eksploit ‘usbliter8’ Bobol SecureROM Chip A12 dan A13 Apple Secara Permanen!

Last updated: June 21, 2026 5:43 am
heryarts
Share
SHARE

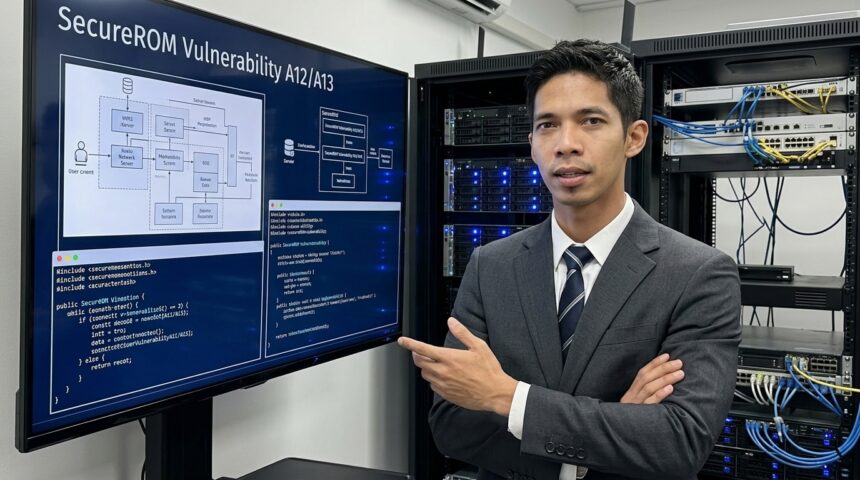
Dunia keamanan siber baru saja dikejutkan oleh penemuan yang sangat krusial dan berpotensi mengubah lanskap keamanan perangkat mobile di masa depan. Para peneliti keamanan dari tim Paradigm Shift secara resmi telah mempublikasikan temuan eksploitasi terbaru yang mereka beri nama usbliter8. Eksploitasi ini bukan sekadar celah keamanan biasa yang bisa diperbaiki dengan pembaruan perangkat lunak bulanan, melainkan sebuah kerentanan tingkat tinggi yang menyerang langsung ke jantung perangkat keras Apple. Secara spesifik, celah ini menargetkan SecureROM pada sistem-on-chip (SoC) Apple A12 dan A13 Bionic, yang berarti jutaan perangkat iPhone dan iPad yang masih beredar saat ini berada dalam posisi yang sangat rentan secara permanen.

Contents
Membedah usbliter8: Mengapa Eksploitasi Ini Menjadi Mimpi Buruk bagi Apple?Daftar Chipset dan Perangkat yang Terkena DampakMekanisme Serangan: Antara Akses Fisik dan Keamanan Data PenggunaPerbandingan dengan ‘checkm8’: Sejarah Kelam yang BerulangImplikasi bagi Industri Forensik Digital dan Komunitas JailbreakPandangan ke Depan: Apa yang Harus Dilakukan Pengguna?

Konteks di balik temuan ini sangatlah mendalam karena menyangkut fondasi kepercayaan sistem operasi iOS yang selama ini dikenal sangat tertutup dan aman. SecureROM adalah kode pertama yang dijalankan oleh prosesor saat perangkat dinyalakan, bertindak sebagai ‘Root of Trust’ yang memverifikasi setiap langkah proses booting berikutnya. Karena kode ini dicetak langsung ke dalam silikon selama proses manufaktur di pabrik, sifatnya menjadi statis dan tidak dapat diubah. Hal ini menciptakan situasi paradoks bagi Apple: mereka menemukan lubang di benteng pertahanan mereka, namun mereka sama sekali tidak memiliki kunci untuk menambalnya melalui jalur distribusi digital seperti App Store atau Software Update.

Membedah usbliter8: Mengapa Eksploitasi Ini Menjadi Mimpi Buruk bagi Apple?

Eksploitasi usbliter8 bekerja dengan cara mencapai eksekusi kode arbitrer (arbitrary code execution) di dalam lingkungan SecureROM yang seharusnya sangat terisolasi. Dalam terminologi teknis, ini berarti penyerang dapat menjalankan perintah apa pun sebelum sistem operasi iOS bahkan sempat dimuat ke dalam memori. Keberhasilan tim Paradigm Shift dalam membobol lapisan ini menandakan bahwa kontrol penuh atas perangkat kini bisa didapatkan oleh pihak luar yang memiliki pengetahuan teknis mumpuni. Belum ada konfirmasi resmi mengenai detail kode sumber lengkapnya secara terbuka, namun demonstrasi fungsional dari eksploit ini sudah cukup untuk membuat para ahli keamanan di seluruh dunia waspada.

Salah satu alasan mengapa hal ini disebut sebagai ‘unpatchable’ atau tidak bisa ditambal adalah karena letak kerentanannya yang berada di tingkat perangkat keras (hardware-level). Apple mungkin bisa merilis pembaruan iOS 17 atau versi terbaru lainnya untuk memperumit proses eksploitasi, namun akar masalahnya tetap tertanam di dalam chip A12 dan A13. Selama perangkat tersebut masih digunakan, celah ini akan tetap ada dan siap untuk dimanfaatkan. Ini adalah pukulan telak bagi reputasi Apple yang selalu membanggakan integrasi vertikal antara hardware dan software sebagai standar emas keamanan industri smartphone global.

Daftar Chipset dan Perangkat yang Terkena Dampak

  • Apple A12 Bionic: Digunakan pada iPhone XS, iPhone XS Max, iPhone XR, iPad Mini 5, iPad Air 3, dan iPad generasi ke-8.
  • Apple A13 Bionic: Digunakan pada lini iPhone 11, iPhone 11 Pro, iPhone 11 Pro Max, iPhone SE generasi ke-2, dan iPad generasi ke-9.
  • Perangkat Lain: Beberapa model Apple TV dan perangkat lainnya yang menggunakan varian dari kedua chipset tersebut juga dipastikan terdampak oleh celah usbliter8 ini.

Mekanisme Serangan: Antara Akses Fisik dan Keamanan Data Pengguna

Penting bagi pengguna awam untuk memahami bahwa meskipun eksploitasi ini terdengar sangat menakutkan, usbliter8 bukanlah serangan jarak jauh (remote attack). Artinya, seorang peretas tidak bisa tiba-tiba masuk ke dalam iPhone Anda saat Anda sedang berselancar di internet melalui Wi-Fi publik atau hanya dengan mengirimkan pesan teks berbahaya. Eksploitasi ini memerlukan akses fisik langsung ke perangkat melalui koneksi kabel USB. Ini adalah faktor pembatas yang sangat signifikan yang menjaga sebagian besar pengguna umum dari serangan massal yang tidak terduga di kehidupan sehari-hari.

Namun, dalam skenario tertentu, risiko yang ditimbulkan tetap sangat besar, terutama bagi mereka yang bekerja di sektor sensitif seperti jurnalis, aktivis, atau pejabat pemerintah. Dengan akses fisik selama beberapa menit saja, pihak yang tidak bertanggung jawab dapat menggunakan alat khusus untuk menjalankan eksploit usbliter8 dan melewati mekanisme keamanan standar iOS. Hal ini memungkinkan ekstraksi data yang sangat dalam atau pemasangan perangkat lunak pengintai (spyware) yang sangat sulit dideteksi karena ia beroperasi di level yang lebih rendah daripada sistem operasi itu sendiri. Belum ada konfirmasi resmi mengenai apakah eksploit ini sudah digunakan oleh entitas negara atau perusahaan intelijen swasta saat ini.

Perbandingan dengan ‘checkm8’: Sejarah Kelam yang Berulang

Bagi mereka yang mengikuti perkembangan dunia jailbreak dan keamanan iOS, nama checkm8 pasti sudah tidak asing lagi. Pada tahun 2019, eksploitasi serupa ditemukan menyerang chip Apple mulai dari A5 hingga A11. Penemuan usbliter8 oleh Paradigm Shift seolah menjadi sekuel dari mimpi buruk tersebut, namun kali ini menyerang generasi chip yang jauh lebih modern dan masih mendapatkan dukungan penuh dari Apple. Jika checkm8 membuka pintu bagi jailbreak permanen pada iPhone X ke bawah, maka usbliter8 berpotensi melakukan hal yang sama untuk iPhone 11 dan perangkat bertenaga A12/A13 lainnya.

Perbedaan utamanya terletak pada arsitektur keamanan yang lebih canggih pada A12 dan A13 dibandingkan pendahulunya. Apple telah menerapkan berbagai mitigasi hardware tambahan pada generasi ini, namun penemuan usbliter8 membuktikan bahwa tidak ada sistem yang benar-benar sempurna. Para peneliti di Paradigm Shift tampaknya telah menemukan celah di dalam implementasi protokol USB pada SecureROM, yang secara historis memang selalu menjadi titik lemah dalam rantai keamanan perangkat keras Apple. Ini menunjukkan bahwa meskipun teknologi berkembang, pola kesalahan dalam desain silikon cenderung berulang jika tidak ditangani dengan sangat radikal.

“Keamanan bukanlah sebuah produk, melainkan sebuah proses. Penemuan usbliter8 mengingatkan kita bahwa bahkan benteng digital yang paling kokoh pun memiliki celah yang tersembunyi di dalam fondasi fisiknya.”

Implikasi bagi Industri Forensik Digital dan Komunitas Jailbreak

Penemuan eksploitasi tingkat SecureROM seperti usbliter8 selalu menjadi kabar gembira bagi industri forensik digital. Perusahaan-perusahaan yang menyediakan alat untuk penegak hukum kini memiliki jalur baru untuk menembus perangkat yang sebelumnya dianggap sangat sulit untuk dibobol tanpa kode sandi. Ini akan mempermudah proses investigasi kriminal dalam mendapatkan bukti digital dari perangkat iPhone 11 atau XS yang terkunci. Di sisi lain, hal ini juga memicu perdebatan mengenai privasi dan hak asasi manusia, karena alat yang sama bisa disalahgunakan oleh rezim otoriter untuk memantau lawan politik mereka secara ilegal.

Bagi komunitas jailbreak, usbliter8 adalah cahaya di ujung terowongan yang panjang. Selama beberapa tahun terakhir, Apple sangat agresif dalam menutup celah keamanan software, membuat proses jailbreak menjadi semakin sulit dan langka. Dengan adanya eksploitasi hardware yang tidak bisa diperbaiki ini, kemungkinan munculnya alat jailbreak yang ‘tethered’ (memerlukan komputer saat booting) menjadi sangat terbuka lebar. Pengguna tingkat lanjut mungkin akan segera bisa memodifikasi sistem mereka secara mendalam, memasang tema kustom, atau menjalankan aplikasi yang tidak diizinkan oleh Apple tanpa takut celah tersebut akan ditutup oleh update iOS di masa depan.

Pandangan ke Depan: Apa yang Harus Dilakukan Pengguna?

Meskipun berita ini terdengar bombastis, pengguna iPhone 11 atau iPhone XS tidak perlu terburu-buru membuang perangkat mereka. Selama Anda menjaga kendali fisik atas perangkat Anda dan tidak membiarkan orang asing menghubungkan kabel ke ponsel Anda tanpa pengawasan, tingkat risiko Anda tetap relatif rendah. Apple kemungkinan besar akan merilis pernyataan atau setidaknya memperketat keamanan di level software pada update mendatang untuk memitigasi dampak dari eksploitasi ini, meskipun mereka tidak bisa menghilangkannya secara total dari hardware yang sudah ada di tangan konsumen.

Ke depannya, penemuan usbliter8 ini akan memaksa Apple untuk melakukan evaluasi mendalam terhadap desain chip A-series mereka yang akan datang. Kita mungkin akan melihat perubahan arsitektur yang lebih radikal pada chip A18 atau generasi berikutnya untuk memastikan celah serupa di protokol USB SecureROM tidak terulang kembali. Industri teknologi secara keseluruhan juga akan belajar dari kasus ini bahwa ketergantungan pada kode yang tidak bisa diperbarui (immutable code) di dalam hardware membawa risiko jangka panjang yang sangat besar. Untuk saat ini, usbliter8 tetap menjadi salah satu pencapaian teknis paling mengesankan sekaligus meresahkan dalam sejarah keamanan perangkat mobile modern.

You Might Also Like

Review Mendalam Bitdefender VPN: Kecepatan Kilat dengan Harga Terjangkau, Namun Apakah Cukup Aman bagi Pengguna Ahli?

Revolusi Mesin Slushie 2026: Ninja Slushi Resmi Digantikan, Kini Hadir dengan Fitur Soft Serve dan Pendinginan Kilat!

Bocoran Eksklusif Galaxy Z Fold 8 Wide: Revolusi Desain Layar Lipat Samsung Terungkap Melalui Gambar Case Terbaru

Mengenal Bill Savitt: Pengacara Jenius yang Berhasil Menundukkan Elon Musk Dua Kali di Meja Hijau

Hitachi Energy Bangun Pabrik Transformator Terbesar di AS: Strategi Raksasa Demi Menopang Ledakan Kebutuhan Listrik AI

TAGGED:Ancaman SiberAppleCelah KeamananChipsetEksploitasi KeamananGadgetHardwareInsiden KeamananiPhoneKeamanan DataKeamanan SiberPerlindungan DataPrivasi DigitalTeknologi KeamananTeknologi Modern

Sign Up For Daily Newsletter

Be keep up! Get the latest breaking news delivered straight to your inbox.
By signing up, you agree to our Terms of Use and acknowledge the data practices in our Privacy Policy. You may unsubscribe at any time.
Share This Article
Facebook Twitter Copy Link Print
Share
Previous Article Skandal Keamanan WordPress: Bug Gravity SMTP Bocorkan Kunci API ke Tangan Hacker, 100.000 Situs Dalam Bahaya Besar
Next Article Mengenal GentleKiller: Senjata Rahasia Ransomware ‘The Gentlemen’ yang Sanggup Melumpuhkan 400 Proses Keamanan
Leave a comment

Leave a Reply Cancel reply

Your email address will not be published. Required fields are marked *

Stay Connected

248.1kLike
54.3kFollow
10.3kSubscribe
39.5kFollow
banner banner
Create an Amazing Newspaper
Discover thousands of options, easy to customize layouts, one-click to import demo and much more.
Learn More

Latest News

Misteri Terpecahkan! Pikap Listrik Murah Ford $30.000 Terpantau Uji Coba di Arizona, Siap Guncang Dominasi Pasar EV!
Bisnis Internasional Industri Otomotif Inovasi Teknologi Mobil Listrik Teknologi Otomotif
Penjualan Toyota Merosot 4 Bulan Beruntun: Harga Bensin Jadi Kambing Hitam, Tapi Penjualan Mobil Listrik Justru Meledak 170%!
Berita Teknologi Bisnis Internasional Industri Otomotif Mobil Listrik Teknologi Hijau
Rahasia Earthrise Energy: Bagaimana Pembangkit Gas Menjadi ‘Jalan Pintas’ Percepat Proyek Tenaga Surya 270 MW ke Jaringan Listrik
Berita Teknologi Bisnis Energi Terbarukan Inovasi Inovasi Teknologi
Bukan Amazon! Inilah Rahasia Tempat Belanja Filamen Printer 3D Termurah di Inggris dengan Harga Black Friday
Belanja Online Bisnis Digital Teknologi
//

We influence 20 million users and is the number one business and technology news network on the planet

Quick Link

  • Contact
  • Blog
  • Complaint
  • Advertise

Support

Sign Up for Our Newsletter

Subscribe to our newsletter to get our newest articles instantly!

HeryArts NewsHeryArts News
Follow US
© 2022 HeryArts News Network. Company. All Rights Reserved.
Join Us!

Subscribe to our newsletter and never miss our latest news, podcasts etc..

[mc4wp_form]
Zero spam, Unsubscribe at any time.
Welcome Back!

Sign in to your account

Lost your password?





