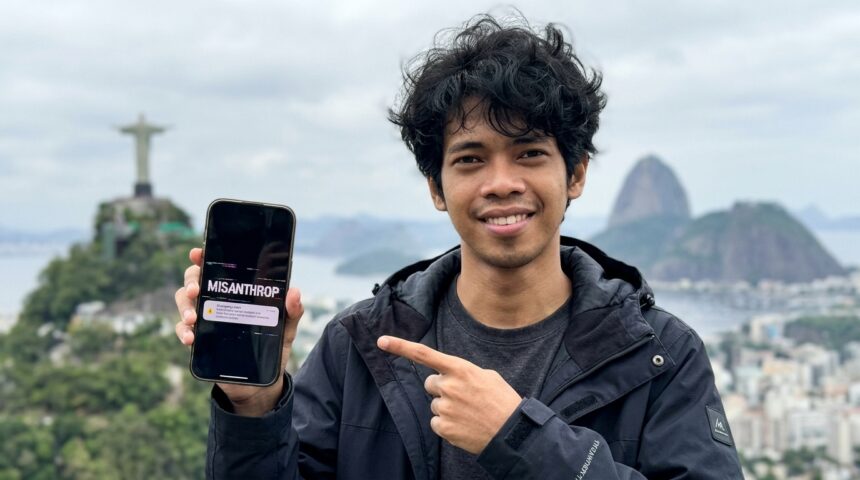
Bayangkan sebuah skenario di mana jutaan penduduk di sebuah negara besar secara serentak menerima notifikasi peringatan darurat yang memekakkan telinga di ponsel mereka. Dalam keadaan normal, bunyi tersebut menandakan adanya ancaman bencana alam seperti banjir bandang, gempa bumi, atau serangan udara yang mengharuskan evakuasi segera. Namun, bagi jutaan warga Brasil baru-baru ini, kepanikan yang muncul berubah menjadi kebingungan yang mendalam ketika pesan yang muncul di layar mereka bukanlah instruksi keselamatan, melainkan sebuah kata tunggal yang provokatif: misanthropy. Kejadian ini menandai salah satu pelanggaran Keamanan Siber paling mencolok terhadap infrastruktur publik, di mana seorang peretas berhasil mengambil alih kendali sistem peringatan nasional yang seharusnya sangat terproteksi.
Sistem peringatan darurat nasional dirancang sebagai garis pertahanan terakhir untuk menyelamatkan nyawa manusia dalam situasi kritis dengan kecepatan distribusi informasi yang masif. Keberhasilan sistem ini tidak hanya bergantung pada kecanggihan teknologinya, tetapi sepenuhnya bersandar pada satu fondasi yang rapuh, yaitu kepercayaan publik. Ketika sistem ini disalahgunakan oleh pihak yang tidak bertanggung jawab, konsekuensinya jauh lebih berbahaya daripada sekadar gangguan teknis biasa. Setiap kali sebuah peringatan palsu dikirimkan—baik karena kelalaian manusia maupun serangan terencana—tingkat kepercayaan masyarakat terhadap otoritas akan terkikis secara signifikan. Fenomena ini menciptakan risiko di mana di masa depan, masyarakat mungkin akan mengabaikan peringatan yang benar-benar nyata karena menganggapnya sebagai gangguan atau hoaks semata.
Kronologi Pembobolan Sistem Peringatan Nasional Brasil
Hingga saat ini, laporan awal menunjukkan bahwa seorang hacker yang identitasnya masih dalam penyelidikan berhasil menyusup ke dalam pusat distribusi pesan peringatan darurat di Brasil. Peretas tersebut tidak hanya sekadar masuk ke dalam sistem, tetapi mampu menyiarkan pesan kustom ke jutaan perangkat seluler yang terhubung dengan jaringan operator telekomunikasi nasional. Belum ada konfirmasi resmi mengenai metode eksploitasi spesifik yang digunakan, namun para pakar menduga adanya celah pada protokol akses API atau kredensial administratif yang berhasil dicuri. Kejadian ini mengejutkan banyak pihak karena sistem semacam ini biasanya memiliki lapisan enkripsi dan otentikasi ganda yang sangat ketat untuk mencegah akses ilegal.
Setelah berhasil menguasai panel kontrol, pelaku memilih untuk mengirimkan pesan singkat yang berisi kata misanthropy, sebuah istilah yang merujuk pada kebencian atau ketidaksukaan yang mendalam terhadap umat manusia. Pesan ini muncul dalam format notifikasi prioritas tinggi yang biasanya melewati pengaturan mode diam pada ponsel pintar, sehingga memastikan dampak gangguan yang maksimal. Jutaan warga di berbagai wilayah Brasil melaporkan menerima notifikasi tersebut di waktu yang hampir bersamaan, memicu gelombang spekulasi di media sosial. Pihak berwenang segera melakukan tindakan mitigasi untuk memutus akses ilegal tersebut, namun kerusakan pada reputasi sistem sudah terlanjur terjadi di mata masyarakat luas.
Makna di Balik Pesan ‘Misanthropy’ yang Meresahkan
Pemilihan kata misanthropy oleh sang peretas dianggap sebagai pesan simbolis yang sangat gelap dan penuh dengan sinisme terhadap tatanan sosial. Dalam konteks psikologi sosial, misantropi adalah pandangan dunia yang melihat manusia sebagai spesies yang korup atau merusak, dan penyebaran kata ini melalui sistem keselamatan publik adalah sebuah ironi yang tajam. Peretas tersebut tampaknya ingin menunjukkan bahwa teknologi yang diciptakan untuk melindungi manusia justru bisa digunakan untuk menyebarkan ideologi kebencian atau setidaknya menciptakan ketidakpastian massal. Meskipun tidak ada ancaman fisik langsung dalam pesan tersebut, efek psikologis yang ditimbulkan cukup untuk membuat masyarakat merasa tidak aman di ruang digital mereka sendiri.
Beberapa analis berpendapat bahwa serangan ini mungkin bukan bermotif ekonomi, mengingat tidak ada tuntutan tebusan atau upaya pencurian data pribadi yang dilaporkan sejauh ini. Sebaliknya, ini terlihat seperti aksi vandalisme digital tingkat tinggi yang bertujuan untuk menunjukkan kerentanan Infrastruktur Digital suatu negara. Dengan mengirimkan pesan yang begitu filosofis namun provokatif, peretas tersebut berhasil menarik perhatian internasional terhadap kelemahan sistem keamanan nasional Brasil. Hal ini memicu perdebatan mengenai apakah sistem peringatan darurat kita saat ini benar-benar siap menghadapi ancaman dari aktor siber yang memiliki motivasi ideologis atau sekadar ingin menciptakan kekacauan murni.
Dampak Psikologis dan Erosi Kepercayaan Masyarakat
Salah satu dampak paling merusak dari insiden ini adalah munculnya fenomena yang dikenal sebagai alert fatigue atau kelelahan terhadap peringatan. Ketika masyarakat terlalu sering terpapar pada alarm palsu atau pesan yang tidak relevan, otak manusia secara alami akan mulai menyaring dan mengabaikan sinyal-sinyal tersebut di masa mendatang. Dalam situasi darurat yang sebenarnya, keterlambatan respons selama beberapa detik saja akibat keraguan masyarakat dapat menjadi pembeda antara hidup dan mati. Oleh karena itu, serangan terhadap sistem peringatan darurat bukan hanya masalah teknis IT, melainkan ancaman langsung terhadap keselamatan publik secara kolektif.
Setiap kali salah satu dari sistem ini mengeluarkan peringatan palsu—baik melalui kelalaian atau serangan yang disengaja—kepercayaan akan terkikis.
Kepercayaan adalah komoditas yang sangat sulit untuk dibangun kembali setelah dihancurkan oleh insiden keamanan yang sangat terlihat publik seperti ini. Pemerintah Brasil kini menghadapi tantangan besar untuk meyakinkan kembali warganya bahwa sistem mereka telah diperbaiki dan aman dari gangguan serupa. Jika masyarakat mulai menonaktifkan fitur peringatan darurat di ponsel mereka karena merasa terganggu, maka efektivitas seluruh program perlindungan sipil akan hancur. Ini adalah pengingat keras bagi para pengelola Kebijakan Publik bahwa keamanan siber harus menjadi prioritas utama dalam setiap aspek layanan masyarakat yang berbasis digital.
Analisis Teknis: Bagaimana Infrastruktur Vital Bisa Ditembus?
Secara teknis, sistem peringatan darurat biasanya menggunakan protokol Cell Broadcast yang memungkinkan pengiriman pesan ke semua ponsel dalam area geografis tertentu tanpa memerlukan nomor telepon individu. Keunggulan protokol ini adalah tidak adanya kemacetan jaringan karena pesan dikirimkan secara satu arah ke semua perangkat secara serentak. Namun, titik lemahnya terletak pada server pusat atau gerbang (gateway) yang menghubungkan otoritas pemerintah dengan operator seluler. Jika seorang peretas berhasil mendapatkan akses ke gateway ini, mereka memiliki kekuatan absolut untuk menyebarkan informasi apa pun tanpa adanya filter tambahan dari sisi operator.
Potensi Celah Keamanan pada Akses Pihak Ketiga
- Penggunaan kredensial administratif yang lemah atau tidak menggunakan Multi-Factor Authentication (MFA) pada panel kontrol sistem.
- Adanya kerentanan pada perangkat lunak pihak ketiga yang digunakan untuk mengelola distribusi pesan peringatan secara otomatis.
- Kurangnya audit keamanan berkala terhadap infrastruktur Cloud Computing yang mungkin digunakan untuk menghosting layanan peringatan tersebut.
- Potensi adanya ancaman orang dalam (insider threat) yang memiliki akses sah namun menyalahgunakan wewenangnya untuk tujuan jahat.
Belum ada konfirmasi resmi mengenai apakah peretas ini menggunakan teknik phishing canggih untuk mencuri akses atau mengeksploitasi kerentanan zero-day pada sistem. Namun, jurnalis investigasi sering kali menemukan bahwa sistem publik yang sangat penting terkadang dijalankan dengan anggaran yang minim dan teknologi yang sudah usang. Hal ini menciptakan celah yang sangat lebar bagi peretas berpengalaman untuk menyusup dan melakukan sabotase. Investigasi mendalam sedang dilakukan untuk melacak jejak digital pelaku, meskipun penggunaan alat anonimitas tingkat tinggi sering kali membuat pelacakan semacam ini menjadi sangat sulit dan memakan waktu lama.
Perbandingan dengan Insiden Peringatan Palsu Global
Kejadian di Brasil ini bukanlah yang pertama kalinya dunia dikejutkan oleh kegagalan sistem peringatan darurat yang fatal. Salah satu insiden yang paling terkenal terjadi di Hawaii pada tahun 2018, di mana warga menerima peringatan serangan rudal balistik yang ternyata merupakan kesalahan manusia saat pengujian sistem. Meskipun insiden Hawaii disebabkan oleh kelalaian internal, dampaknya serupa dengan yang terjadi di Brasil: kepanikan massal dan hilangnya kepercayaan publik secara instan. Perbedaannya, insiden di Brasil ini adalah tindakan yang disengaja oleh aktor luar, yang menunjukkan tingkat ancaman Kejahatan Siber yang lebih agresif terhadap kedaulatan digital sebuah negara.
Di negara lain, serangan siber terhadap papan reklame digital atau sistem pengumuman stasiun kereta api juga sering terjadi sebagai bentuk protes atau gangguan. Namun, membajak sistem peringatan darurat nasional berada pada level yang jauh lebih serius karena melibatkan protokol keamanan tingkat negara. Hal ini menunjukkan bahwa tidak ada sistem yang benar-benar kebal terhadap serangan jika tidak dibarengi dengan pembaruan keamanan yang konstan. Para ahli keamanan global kini menyerukan standarisasi protokol keamanan untuk sistem peringatan publik guna memastikan adanya validasi berlapis sebelum sebuah pesan dapat disiarkan ke jutaan orang.
Implikasi Jangka Panjang bagi Keamanan Nasional Brasil
Bagi pemerintah Brasil, insiden ini harus menjadi titik balik dalam merombak total strategi Keamanan Nasional di ruang siber. Kegagalan untuk melindungi sistem peringatan darurat mencerminkan kerentanan yang lebih luas yang mungkin ada pada infrastruktur vital lainnya seperti jaringan listrik, sistem distribusi air, atau pusat data pemerintah. Jika seorang peretas bisa mengirimkan pesan teks ke jutaan orang dengan mudah, apa yang mencegah mereka untuk mengganggu sistem navigasi udara atau jaringan perbankan nasional? Pertanyaan-pertanyaan kritis ini kini menjadi pusat perhatian dalam debat legislatif mengenai alokasi anggaran untuk pertahanan siber di masa depan.
Ke depan, kita bisa mengharapkan adanya implementasi teknologi yang lebih ketat seperti tanda tangan digital (digital signatures) untuk setiap pesan peringatan yang dikirimkan. Dengan cara ini, perangkat seluler hanya akan menampilkan pesan yang telah terverifikasi secara kriptografis berasal dari sumber resmi pemerintah. Selain itu, diperlukan adanya kerja sama yang lebih erat antara pemerintah dan penyedia layanan keamanan siber swasta untuk melakukan simulasi serangan secara rutin. Hanya dengan pendekatan yang proaktif dan transparan, Kepercayaan Publik dapat dipulihkan dan sistem peringatan darurat dapat kembali menjalankan fungsi utamanya sebagai pelindung nyawa warga negara.
Secara keseluruhan, pembajakan sistem peringatan di Brasil adalah pengingat yang sangat nyata bahwa di era Transformasi Digital, keamanan bukan lagi sebuah opsi, melainkan keharusan mutlak. Kita hidup di dunia di mana sebuah kata tunggal di layar ponsel dapat memicu kekacauan nasional jika tidak dikelola dengan integritas tinggi. Masyarakat harus tetap waspada, namun pemerintah memikul tanggung jawab terbesar untuk memastikan bahwa ketika ponsel kita berbunyi di tengah malam, pesan yang kita baca adalah kebenaran yang menyelamatkan, bukan manipulasi yang merusak. Masa depan keamanan publik akan sangat bergantung pada seberapa cepat kita belajar dari insiden ‘misanthropy’ ini untuk membangun benteng digital yang lebih kokoh dan tidak tertembus.