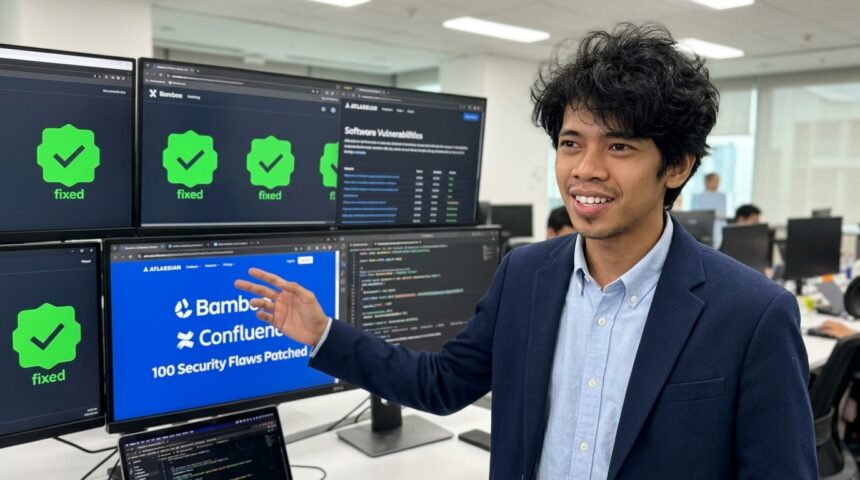
Dunia teknologi informasi baru-baru ini dikejutkan oleh laporan terbaru mengenai kerentanan masif yang ditemukan pada ekosistem perangkat lunak besutan Atlassian. Sebagai salah satu raksasa penyedia alat kolaborasi dan pengembangan perangkat lunak, temuan ini tentu menjadi alarm keras bagi ribuan perusahaan global yang mengandalkan platform mereka. Bayangkan saja, sebanyak 100 celah keamanan ditemukan sekaligus, sebuah angka yang sangat signifikan dan jarang terjadi dalam satu siklus pembaruan. Penemuan ini mencakup berbagai produk populer seperti Bamboo, Confluence, dan beberapa perangkat lunak pendukung lainnya yang menjadi tulang punggung operasional banyak tim pengembang di seluruh dunia.
Sebagai jurnalis investigasi yang telah mengamati dinamika keamanan siber selama dua dekade, skala dari temuan ini menunjukkan betapa kompleksnya ancaman yang mengintai infrastruktur digital modern. Atlassian sendiri telah bergerak cepat dengan merilis patch atau tambalan keamanan untuk menutup lubang-lubang berbahaya tersebut sebelum dieksploitasi lebih jauh oleh aktor jahat. Namun, tantangan terbesarnya kini ada di tangan para administrator sistem dan tim IT di masing-masing perusahaan untuk segera melakukan pembaruan. Menunda proses patching dalam situasi seperti ini sama saja dengan membiarkan pintu rumah terbuka lebar di tengah lingkungan yang rawan kriminalitas digital.
Badai Kerentanan di Ekosistem Atlassian
Laporan teknis menunjukkan bahwa dari 100 celah keamanan yang ditemukan, beberapa di antaranya masuk dalam kategori kritis yang sangat mengkhawatirkan. Celah-celah ini memungkinkan penyerang untuk melakukan penetrasi ke dalam sistem internal perusahaan tanpa memerlukan otorisasi yang sah dalam beberapa skenario tertentu. Keamanan Siber menjadi taruhan utama di sini, mengingat produk Atlassian sering kali menyimpan data sensitif, mulai dari kode sumber aplikasi hingga strategi bisnis jangka panjang. Tanpa penanganan yang tepat, integritas data perusahaan bisa hancur dalam sekejap akibat serangan yang terorganisir.
Meskipun pihak pengembang telah menutup celah tersebut, rincian mengenai bagaimana celah ini ditemukan memberikan gambaran tentang kerumitan arsitektur perangkat lunak masa kini. Banyak dari kerentanan ini berkaitan dengan cara sistem memproses input dari pengguna yang tidak tervalidasi dengan baik, sehingga membuka celah bagi serangan injeksi. Belum ada konfirmasi resmi mengenai apakah celah ini sudah sempat dieksploitasi secara luas di lapangan sebelum patch dirilis. Namun, risiko yang ada tetap tidak bisa disepelekan karena potensi kerugiannya bisa mencapai angka yang fantastis jika data perusahaan bocor ke tangan publik atau kompetitor.
Risiko Eksekusi Kode Jarak Jauh (RCE)
Salah satu ancaman paling berbahaya yang teridentifikasi dalam daftar 100 kerentanan ini adalah potensi eksekusi kode jarak jauh atau Remote Code Execution (RCE). Secara teknis, celah RCE memungkinkan penyerang untuk menyuntikkan dan menjalankan perintah berbahaya langsung di server target tanpa harus berada di lokasi fisik atau memiliki akses akun. Ini adalah mimpi buruk bagi setiap departemen IT karena penyerang bisa mengambil alih kontrol penuh atas server yang menjalankan aplikasi Bamboo atau Confluence. Sekali mereka masuk, mereka bisa memasang backdoor, mencuri data, atau bahkan menyebarkan ransomware ke seluruh jaringan internal.
Kemampuan penyerang untuk mengeksekusi Schadcode atau kode berbahaya ini berarti mereka bisa memanipulasi sistem dari dalam seolah-olah mereka adalah administrator yang sah. Hal ini sangat berbahaya terutama bagi perusahaan yang menggunakan sistem integrasi berkelanjutan (CI/CD) seperti Bamboo, di mana proses otomatisasi pengembangan perangkat lunak berlangsung. Jika server CI/CD disusupi, penyerang bisa menyisipkan kode jahat ke dalam produk akhir yang akan dikirimkan kepada pelanggan perusahaan tersebut. Dampak domino dari serangan semacam ini bisa merusak reputasi perusahaan secara permanen dan memicu gugatan hukum yang berat.
Dampak pada Produk Utama: Bamboo dan Confluence
Confluence, yang dikenal sebagai ruang kerja kolaboratif untuk berbagi pengetahuan, menjadi salah satu target paling rentan karena sifatnya yang menyimpan banyak dokumentasi internal. Jika penyerang berhasil mengeksploitasi celah di Confluence, mereka bisa mengakses rahasia dagang, kredensial login, dan informasi pribadi karyawan yang tersimpan di sana. Keamanan platform ini sangat krusial karena sering kali menjadi pusat informasi utama bagi tim lintas fungsional dalam sebuah organisasi besar. Oleh karena itu, prioritas pembaruan pada platform ini tidak bisa ditawar lagi bagi perusahaan yang ingin menjaga kerahasiaan informasinya.
Di sisi lain, Bamboo yang berfungsi sebagai server integrasi dan penyebaran otomatis juga menghadapi risiko yang tak kalah besar. Sebagai alat yang mengelola alur kerja pengembangan, Bamboo memiliki akses langsung ke repositori kode dan lingkungan produksi. Kerentanan di sini berarti seluruh rantai pasokan perangkat lunak (software supply chain) perusahaan berada dalam bahaya besar. Penyerang yang cerdik bisa mengubah konfigurasi build atau mencuri kunci akses API yang digunakan untuk menyebarkan aplikasi ke layanan cloud. Inilah mengapa Infrastruktur Digital yang kokoh memerlukan perhatian konstan pada setiap pembaruan perangkat lunak yang digunakan.
Langkah Mitigasi dan Tindakan Segera
- Segera Lakukan Update: Prioritaskan pembaruan ke versi terbaru yang telah disediakan oleh Atlassian untuk semua produk terdampak.
- Audit Akses Sistem: Periksa log aktivitas sistem untuk mendeteksi adanya perilaku mencurigakan yang terjadi sebelum patch diterapkan.
- Implementasi MFA: Pastikan semua akses ke platform Atlassian menggunakan otentikasi multifaktor untuk menambah lapisan perlindungan.
- Isolasi Jaringan: Jika memungkinkan, batasi akses ke server Confluence dan Bamboo hanya dari jaringan internal atau melalui VPN yang aman.
Analisis Mendalam: Mengapa 100 Celah Ditemukan Sekaligus?
Banyak pihak bertanya-tanya mengapa jumlah celah keamanan yang ditemukan bisa mencapai angka 100 dalam satu waktu. Hal ini kemungkinan besar disebabkan oleh audit keamanan internal yang lebih ketat atau hasil dari program bug bounty yang dijalankan oleh Atlassian. Dalam industri perangkat lunak, menemukan banyak bug sekaligus sering kali merupakan tanda bahwa perusahaan sedang melakukan pembersihan besar-besaran terhadap utang teknis (technical debt) keamanan mereka. Ini sebenarnya adalah langkah positif bagi keamanan jangka panjang, meskipun dalam jangka pendek menimbulkan kepanikan di kalangan pengguna.
Jika dibandingkan dengan kompetitor di industri serupa, langkah transparansi Atlassian dalam mengakui 100 celah ini patut diapresiasi, meskipun angka tersebut terlihat menakutkan. Banyak perusahaan teknologi lain mungkin memilih untuk merilis patch secara diam-diam tanpa memberikan detail yang komprehensif. Namun, dengan memberikan informasi yang jelas, Atlassian membantu para profesional Keamanan Siber untuk memahami risiko yang mereka hadapi. Ini menunjukkan kematangan dalam manajemen krisis dan komitmen terhadap keamanan pengguna, meskipun beban kerja tim IT di seluruh dunia mendadak meningkat drastis akibat kabar ini.
Implikasi Luas bagi Industri Teknologi
Insiden ini menjadi pengingat bagi seluruh Industri Teknologi bahwa tidak ada sistem yang benar-benar kebal dari ancaman siber. Ketergantungan perusahaan pada alat pihak ketiga untuk mengelola operasional inti mereka menciptakan titik lemah baru yang harus terus diawasi. Tren ke depan menunjukkan bahwa serangan terhadap rantai pasokan perangkat lunak akan semakin sering terjadi, mengingat efektivitasnya dalam melumpuhkan banyak target sekaligus. Oleh karena itu, perusahaan harus mulai mengadopsi prinsip ‘Zero Trust’ dalam mengelola infrastruktur digital mereka, di mana tidak ada akses yang dianggap aman secara otomatis.
Selain itu, peristiwa ini juga menyoroti pentingnya Inovasi Teknologi dalam bidang deteksi ancaman otomatis. Perusahaan tidak bisa lagi hanya mengandalkan patching manual yang memakan waktu lama. Diperlukan sistem yang mampu mendeteksi anomali secara real-time dan memberikan perlindungan sementara sebelum patch resmi tersedia. Ke depannya, kita mungkin akan melihat integrasi kecerdasan buatan yang lebih dalam untuk memantau integritas kode dalam alat kolaborasi seperti Confluence dan Bamboo guna mencegah eksekusi kode berbahaya secara instan.
“Keamanan siber bukan lagi sekadar opsi, melainkan fondasi utama dari setiap operasional bisnis di era digital. Satu celah sudah cukup untuk meruntuhkan reputasi yang dibangun bertahun-tahun.”
Pandangan ke Depan: Menuju Ketahanan Siber yang Lebih Kuat
Meskipun penemuan 100 celah keamanan ini terdengar seperti bencana, ini sebenarnya adalah bagian dari proses evolusi keamanan perangkat lunak yang lebih sehat. Dengan menutup lubang-lubang ini, Atlassian secara tidak langsung memperkuat benteng pertahanan ribuan perusahaan penggunanya. Namun, tanggung jawab keamanan adalah upaya kolektif antara penyedia perangkat lunak dan pengguna akhir. Perusahaan harus lebih proaktif dalam melakukan pemantauan dan tidak hanya menunggu rilis patch resmi ketika terjadi krisis besar seperti saat ini.
Sebagai penutup, sangat penting bagi setiap organisasi untuk memiliki rencana tanggap insiden yang solid. Pelajaran dari kasus Atlassian ini adalah bahwa kecepatan dalam merespons ancaman jauh lebih berharga daripada mencoba membangun sistem yang sempurna tanpa celah. Dengan terus mengikuti perkembangan Tech News dan tren keamanan terbaru, para pemimpin TI dapat lebih siap menghadapi tantangan yang akan datang. Masa depan keamanan digital akan sangat bergantung pada seberapa cepat kita bisa belajar dari kesalahan masa lalu dan seberapa kuat kita berkolaborasi untuk melawan ancaman yang terus berkembang.