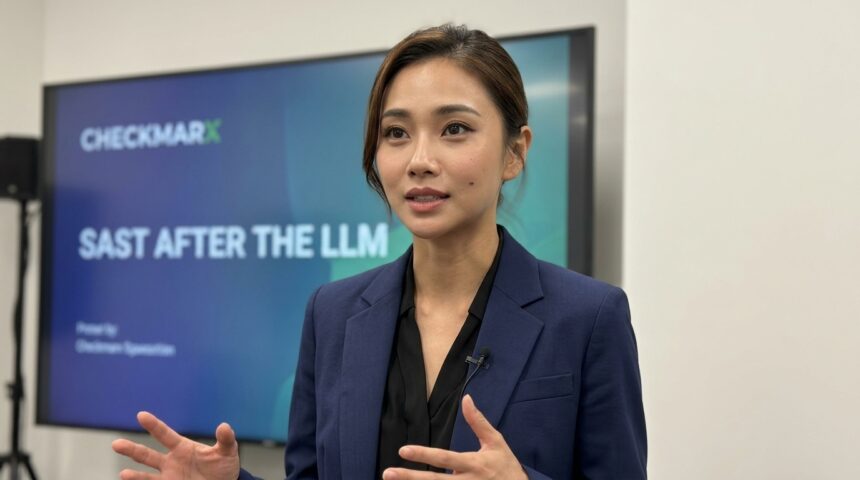
Industri keamanan siber saat ini tengah berada di titik nadir transformasi besar-besaran, di mana integrasi kecerdasan buatan bukan lagi sekadar pelengkap, melainkan kebutuhan fundamental. Namun, di tengah hiruk-pikuk vendor yang berlomba-lomba memamerkan fitur Large Language Model (LLM) mereka, Checkmarx mengambil langkah yang jauh lebih berani dan visioner melalui mesin Static Application Security Testing (SAST) terbarunya. Alih-alih hanya mengikuti tren pasar yang dangkal, raksasa keamanan aplikasi ini memilih untuk fokus pada satu pertanyaan krusial yang sering diabaikan oleh kompetitornya: Apa yang terjadi setelah AI menyelesaikan pemindaian kode? Fokus pada alur kerja pasca-pemindaian inilah yang diprediksi akan mengubah peta persaingan dalam dunia Software Development global.
Sebagai jurnalis yang telah mengamati evolusi Keamanan Siber selama dua dekade, saya melihat fenomena ini sebagai respons terhadap kejenuhan industri terhadap janji-janji manis AI yang sering kali gagal dalam implementasi praktis. Banyak vendor SAST warisan (legacy) saat ini hanya melakukan langkah superfisial dengan “membungkus” mesin pemindai lama mereka menggunakan lapisan LLM generik. Pendekatan ini sering kali hanya menghasilkan tumpukan data baru yang justru membingungkan para pengembang, alih-alih memberikan solusi konkret. Checkmarx, melalui inovasi terbarunya, mencoba memecah kebuntuan ini dengan mengintegrasikan AI secara mendalam ke dalam logika inti sistem mereka, memastikan bahwa setiap temuan bukan hanya akurat, tetapi juga dapat ditindaklanjuti dengan cepat.
Evolusi SAST: Dari Pemindai Kaku Menuju Kecerdasan Kontekstual
Untuk memahami mengapa langkah Checkmarx ini begitu signifikan, kita harus melihat ke belakang pada sejarah teknologi SAST. Selama bertahun-tahun, alat SAST tradisional dikenal karena kekakuannya yang sering memberikan hasil false positive dalam jumlah besar, yang pada akhirnya justru menghambat produktivitas tim pengembang. Belum ada konfirmasi resmi mengenai detail algoritma rahasia di balik mesin baru ini, namun arah pengembangannya jelas menuju pengurangan kebisingan (noise) data yang selama ini menjadi momok bagi para ahli Keamanan Siber. Dengan mesin baru ini, Checkmarx berusaha memastikan bahwa setiap baris kode yang ditandai sebagai kerentanan memang memiliki risiko nyata bagi bisnis.
Masalah Utama pada Mesin SAST Tradisional
- Tingginya angka false positives yang membuang waktu pengembang.
- Kurangnya konteks bisnis dalam menentukan prioritas perbaikan kerentanan.
- Integrasi yang kaku dengan alur kerja DevOps modern.
- Kecepatan pemindaian yang sering kali tertinggal dibandingkan siklus rilis perangkat lunak.
Integrasi LLM dalam konteks ini bukan hanya soal mendeteksi kesalahan sintaksis atau pola kode yang buruk, melainkan tentang memahami niat di balik penulisan kode tersebut. Checkmarx menyadari bahwa AI yang hebat sekalipun tidak akan berguna jika tidak mampu memberikan konteks yang tepat kepada manusia yang menggunakannya. Oleh karena itu, mesin SAST terbaru ini dirancang untuk bekerja secara simbiosis dengan logika pemindaian tradisional yang sudah teruji selama bertahun-tahun, menciptakan sistem hibrida yang menggabungkan presisi aturan deterministik dengan fleksibilitas penalaran AI.
Mengapa Sekadar “Membungkus” LLM Tidaklah Cukup
Banyak pengamat industri mencatat bahwa tren saat ini adalah sekadar menambahkan antarmuka chatbot di atas mesin pemindai lama. Namun, pendekatan “pembungkusan” (wrapping) ini memiliki kelemahan fatal karena LLM sering kali mengalami halusinasi atau memberikan saran perbaikan yang secara teknis benar tetapi tidak aman untuk diimplementasikan dalam arsitektur tertentu. Checkmarx melampaui batasan ini dengan memastikan bahwa AI mereka benar-benar memahami alur data (data flow) dan kontrol (control flow) di dalam aplikasi. Hal ini memungkinkan sistem untuk tidak hanya menemukan celah, tetapi juga menjelaskan mengapa celah tersebut berbahaya dalam konteks spesifik aplikasi tersebut.
“Fokus utama dari mesin SAST terbaru ini bukanlah pada seberapa canggih LLM yang digunakan, melainkan pada efektivitas tindakan yang diambil setelah hasil pemindaian keluar.”
Keunggulan kompetitif yang coba dibangun di sini adalah efisiensi operasional. Dalam dunia di mana jutaan baris kode diproduksi setiap hari, tim keamanan tidak lagi memiliki kemewahan untuk memeriksa setiap temuan secara manual. Dengan memfokuskan energi pada proses pasca-pemindaian, Checkmarx membantu organisasi untuk melakukan remediasi otomatis atau setidaknya memberikan panduan perbaikan yang sangat spesifik sehingga pengembang tidak perlu lagi menebak-nebak cara menutup celah keamanan yang ditemukan.
Dampak Nyata Bagi Ekosistem Software Development
Implementasi teknologi ini diperkirakan akan memberikan dampak instan pada metrik Mean Time to Repair (MTTR) di berbagai perusahaan skala besar. Ketika alat keamanan mampu memberikan saran perbaikan yang akurat dan terkonteks, gesekan antara tim keamanan dan tim pengembang dapat diminimalisir secara signifikan. Ini adalah kunci utama dalam keberhasilan strategi DevSecOps, di mana keamanan harus menjadi bagian integral dari proses pengembangan, bukan sekadar gerbang penghambat di akhir siklus. Dengan demikian, Inovasi Teknologi ini bukan hanya soal keamanan, tetapi juga soal kecepatan bisnis.
Manfaat Utama bagi Organisasi
- Peningkatan produktivitas pengembang karena berkurangnya beban kerja manual.
- Akurasi deteksi yang lebih tinggi berkat kombinasi mesin legacy dan AI modern.
- Penyederhanaan proses kepatuhan (compliance) melalui dokumentasi otomatis.
- Pengurangan risiko serangan siber melalui penambalan celah yang lebih cepat.
Selain itu, pendekatan Checkmarx ini juga menjawab tantangan kelangkaan talenta keamanan siber global. Dengan alat yang lebih cerdas, pengembang tingkat junior pun dapat memahami risiko keamanan dan melakukan perbaikan dasar tanpa harus selalu bergantung pada ahli keamanan senior. Hal ini menciptakan budaya tanggung jawab bersama (shared responsibility) terhadap keamanan kode sejak baris pertama ditulis, yang merupakan fondasi dari transformasi digital yang aman di era modern ini.
Masa Depan Keamanan Aplikasi: Menuju Otonomi Penuh?
Melihat langkah yang diambil oleh Checkmarx, kita bisa memproyeksikan bahwa masa depan Artificial Intelligence dalam keamanan aplikasi akan bergerak menuju otonomi yang lebih besar. Meskipun saat ini intervensi manusia masih sangat diperlukan, arah pengembangan teknologi ini menunjukkan bahwa suatu saat nanti, sistem keamanan mungkin mampu melakukan self-healing atau perbaikan mandiri terhadap kode-kode yang rentan sebelum kode tersebut sempat masuk ke tahap produksi. Namun, untuk mencapai tahap tersebut, fondasi yang sedang dibangun oleh Checkmarx saat ini—yaitu akurasi dan konteks pasca-pemindaian—sangatlah vital.
Sebagai kesimpulan, inovasi Checkmarx pada mesin SAST-nya membuktikan bahwa pemenang dalam perlombaan teknologi AI bukanlah mereka yang paling cepat mengadopsi model terbaru, melainkan mereka yang paling cerdas dalam mengintegrasikannya ke dalam solusi masalah dunia nyata. Dengan beralih dari sekadar deteksi menuju solusi dan remediasi yang cerdas, Checkmarx tidak hanya memperkuat posisi mereka sebagai pemimpin pasar, tetapi juga menetapkan standar baru bagi seluruh industri keamanan aplikasi. Kita kini memasuki era di mana alat keamanan tidak lagi hanya memberi tahu apa yang salah, tetapi juga menjadi mitra aktif dalam membangun masa depan digital yang lebih tangguh dan aman.