Dunia keamanan siber kembali diguncang dengan temuan terbaru para peneliti mengenai kampanye spionase digital yang sangat canggih dan terstruktur. Serangan ini menggunakan teknik yang dikenal sebagai Watering Hole Attack, sebuah metode infiltrasi di mana peretas tidak menyerang target secara langsung, melainkan menjebak mereka di situs web yang sering mereka kunjungi. Dalam laporan investigasi terbaru, aktor ancaman yang diidentifikasi dengan probabilitas tinggi sebagai APT TA423 dilaporkan tengah berupaya menyusupkan alat pengintai berbahaya bernama ScanBox. Fenomena ini menjadi pengingat keras bahwa ancaman siber tidak selalu datang melalui lampiran email yang mencurigakan, melainkan bisa bersembunyi dengan rapi di balik domain-domain yang kita anggap aman dan terpercaya dalam aktivitas profesional sehari-hari.
Metode serangan ini menunjukkan tingkat kesabaran dan perencanaan yang luar biasa dari pihak penyerang, yang secara spesifik menargetkan komunitas atau industri tertentu. Dengan menginfeksi situs web yang memiliki otoritas tinggi atau relevansi khusus bagi target mereka, kelompok APT TA423 berhasil melewati banyak lapisan pertahanan tradisional yang biasanya fokus pada pemindaian email masuk. Keberhasilan serangan semacam ini sangat bergantung pada kepercayaan pengguna terhadap platform digital yang mereka gunakan, menjadikannya salah satu ancaman paling berbahaya dalam lanskap keamanan informasi saat ini. Belum ada konfirmasi resmi mengenai daftar lengkap situs web yang telah disusupi, namun pola serangan ini jelas menunjukkan fokus pada pengumpulan intelijen jangka panjang.
Eskalasi penggunaan ScanBox dalam kampanye terbaru ini menandakan kembalinya salah satu framework pengintai paling efektif yang pernah didokumentasikan oleh para pakar keamanan siber. Sebagai alat berbasis JavaScript, ScanBox memungkinkan penyerang untuk memprofilkan pengunjung situs secara mendalam tanpa harus mengunduh file berbahaya ke perangkat korban secara langsung. Hal ini membuat deteksi menjadi jauh lebih sulit bagi perangkat lunak antivirus konvensional yang seringkali hanya memantau perubahan pada sistem file. Dengan kemampuan untuk mencatat setiap ketukan keyboard dan mengumpulkan informasi teknis perangkat, ancaman ini menempatkan data sensitif organisasi dalam risiko yang sangat serius.
Memahami Strategi ‘Watering Hole’: Jebakan Tak Terlihat di Dunia Maya
Teknik Watering Hole Attack mengambil inspirasi dari predator di alam liar yang menunggu mangsanya di sumber air yang sama setiap harinya. Dalam konteks keamanan siber, peretas pertama-tama akan mengidentifikasi situs web mana yang sering dikunjungi oleh kelompok target mereka, baik itu situs berita industri, forum profesional, atau portal layanan publik. Setelah menemukan titik lemah pada situs tersebut, mereka menyuntikkan kode berbahaya yang akan dieksekusi secara otomatis saat target mengunjungi laman tersebut. Strategi ini sangat efektif karena memanfaatkan kepercayaan yang sudah terbangun antara pengguna dan penyedia konten situs web tersebut.
Keunggulan utama dari metode ini adalah efisiensinya dalam menjangkau target yang spesifik tanpa perlu melakukan kampanye phishing massal yang berisiko terdeteksi oleh filter spam. Kelompok seperti APT TA423 seringkali memilih situs web yang berkaitan dengan sektor pemerintahan, pertahanan, atau penelitian strategis untuk memaksimalkan hasil spionase mereka. Dengan menginfeksi satu situs web yang populer di kalangan diplomat atau peneliti, mereka berpotensi mendapatkan akses ke puluhan hingga ratusan perangkat milik individu-individu kunci dalam organisasi tersebut. Pendekatan ini membuktikan bahwa kerentanan pada satu platform pihak ketiga dapat menjadi pintu masuk bagi serangan yang lebih luas terhadap infrastruktur kritis.
Selain itu, serangan watering hole seringkali bersifat sangat selektif dalam mengeksekusi payload-nya. Kode berbahaya yang disisipkan dapat dikonfigurasi untuk hanya aktif jika pengunjung berasal dari rentang alamat IP tertentu yang sesuai dengan organisasi target. Hal ini bertujuan untuk menghindari deteksi oleh peneliti keamanan siber yang mungkin secara tidak sengaja mengunjungi situs tersebut. Dengan tingkat presisi seperti ini, penyerang dapat beroperasi di bawah radar selama berbulan-bulan, mengumpulkan data berharga tanpa menimbulkan kecurigaan dari pengelola situs maupun korbannya sendiri.
Mengenal ScanBox: Framework Pengintai Berbasis JavaScript yang Mematikan
ScanBox bukanlah sekadar malware biasa; ia adalah sebuah framework pengintai (reconnaissance) yang sangat modular dan kuat. Dikembangkan sepenuhnya menggunakan JavaScript, alat ini dirancang untuk dijalankan langsung di dalam browser korban segera setelah halaman web yang terinfeksi dimuat. Fungsi utamanya adalah untuk memprofilkan lingkungan sistem korban, termasuk jenis sistem operasi, versi browser, serta daftar plugin dan ekstensi yang terpasang. Informasi ini sangat krusial bagi penyerang karena memungkinkan mereka untuk mengetahui kerentanan spesifik apa yang bisa dieksploitasi lebih lanjut pada perangkat tersebut.
Kemampuan Teknis dan Modul Keylogger
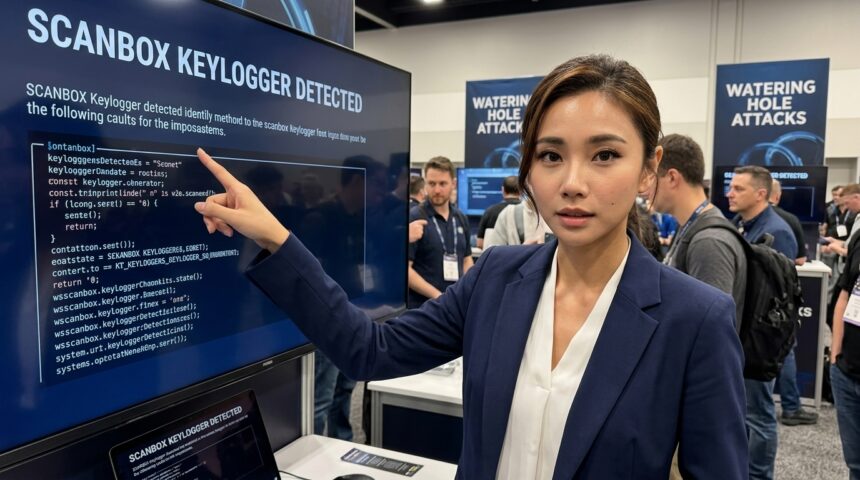
Salah satu fitur paling berbahaya dari ScanBox adalah kemampuannya untuk berfungsi sebagai keylogger. Melalui skrip JavaScript yang berjalan di latar belakang, alat ini dapat merekam setiap ketukan tombol yang dilakukan pengguna saat berada di situs web yang terinfeksi. Data yang dicuri bisa mencakup kredensial login, informasi formulir, hingga pesan pribadi yang diketikkan di dalam browser. Semua data ini kemudian dikirimkan kembali ke server perintah dan kontrol (C2) milik penyerang secara real-time, memberikan mereka akses instan ke informasi sensitif tanpa perlu menyusup ke sistem operasi secara mendalam.
Selain keylogging, ScanBox juga memiliki kemampuan untuk mendeteksi keberadaan perangkat lunak keamanan yang berjalan di perangkat korban. Dengan memeriksa objek-objek tertentu di dalam browser, framework ini dapat mengetahui apakah korban menggunakan solusi antivirus atau sandbox tertentu. Jika ScanBox mendeteksi lingkungan yang berisiko bagi operasinya, ia dapat memilih untuk menonaktifkan diri atau tidak mengirimkan data apa pun untuk menghindari analisis lebih lanjut oleh tim keamanan. Fleksibilitas dan kemampuan anti-analisis inilah yang menjadikan ScanBox sebagai senjata pilihan bagi kelompok spionase tingkat tinggi selama bertahun-tahun.
Profil APT TA423: Aktor Intelejen di Balik Layar
Kelompok APT TA423, yang juga dikenal dalam komunitas intelijen ancaman dengan nama lain seperti Red Ladon, telah lama dipantau karena aktivitasnya yang berfokus pada pengumpulan intelijen strategis. Kelompok ini dikenal memiliki keterkaitan dengan kepentingan negara tertentu dan seringkali menargetkan entitas di kawasan Asia-Pasifik, terutama yang terlibat dalam isu-isu maritim dan politik regional. Penggunaan kembali ScanBox dalam kampanye terbaru mereka menunjukkan konsistensi dalam metodologi serangan mereka, sekaligus evolusi dalam cara mereka menyebarkan alat tersebut untuk menghindari sistem deteksi modern.
Para peneliti mencatat bahwa APT TA423 cenderung melakukan pengintaian yang sangat mendalam sebelum meluncurkan serangan. Mereka tidak hanya mencari celah teknis, tetapi juga mempelajari perilaku sosial dan profesional dari target mereka. Dengan memahami kebiasaan browsing target, mereka dapat memilih situs ‘watering hole’ yang paling efektif untuk disusupi. Fokus mereka biasanya mencakup sektor-sektor seperti energi, manufaktur, dan lembaga penelitian pemerintah, di mana pencurian kekayaan intelektual atau data kebijakan luar negeri dapat memberikan keuntungan strategis yang signifikan bagi pihak di balik serangan ini.
Meskipun identitas pasti dari individu-individu di balik APT TA423 tetap menjadi misteri, pola operasi mereka yang terorganisir dengan baik menunjukkan dukungan sumber daya yang besar. Mereka beroperasi dengan jam kerja yang teratur dan memiliki infrastruktur server yang tersebar secara global untuk menyamarkan jejak mereka. Kemunculan kembali serangan berbasis ScanBox oleh kelompok ini memberikan sinyal kuat bahwa mereka masih sangat aktif dan terus mencari cara inovatif untuk menembus pertahanan organisasi-organisasi besar di seluruh dunia. Belum ada konfirmasi resmi mengenai total kerugian finansial atau volume data yang berhasil dicuri dalam kampanye terbaru ini.
Dampak Masif bagi Keamanan Data dan Privasi Pengguna
Dampak dari serangan yang melibatkan ScanBox dan teknik watering hole jauh melampaui sekadar infeksi malware biasa. Bagi organisasi, hal ini berarti kerahasiaan data internal mereka kini berada dalam ancaman konstan setiap kali karyawan mereka menjelajahi internet. Pencurian kredensial melalui keylogger dapat menjadi pintu pembuka bagi serangan tahap kedua yang lebih merusak, seperti penyebaran ransomware atau pencurian data besar-besaran (data breach). Sekali penyerang mendapatkan akses ke akun internal, mereka dapat bergerak secara lateral di dalam jaringan perusahaan untuk mencari target yang lebih bernilai.
- Pencurian Identitas: Informasi pribadi yang diketikkan di browser dapat digunakan untuk penipuan atau akses ilegal ke akun lain.
- Spionase Industri: Rahasia dagang dan rencana strategis perusahaan dapat bocor ke tangan kompetitor atau aktor negara asing.
- Penurunan Kepercayaan: Situs web yang menjadi korban watering hole akan mengalami kerusakan reputasi yang signifikan di mata pengguna dan mitra bisnis mereka.
- Risiko Operasional: Proses pembersihan dan investigasi pasca-serangan memerlukan biaya yang besar dan waktu henti operasional yang merugikan.
Bagi individu, serangan ini merupakan pelanggaran privasi yang sangat berat. Tanpa disadari, setiap interaksi digital mereka dipantau oleh pihak ketiga yang tidak sah. Hal ini menciptakan rasa tidak aman dalam menggunakan layanan digital, bahkan pada situs-situs yang sebelumnya dianggap sebagai standar industri. Mengingat ScanBox bekerja di level browser, pengguna seringkali tidak mendapatkan peringatan apa pun bahwa data mereka sedang dikirimkan ke server asing. Ketidaktampakan inilah yang membuat dampak psikologis dan teknis dari serangan ini menjadi begitu destruktif bagi ekosistem digital secara keseluruhan.
Langkah Strategis Menghadapi Ancaman Spionase Siber
Menghadapi ancaman sekelas APT TA423 memerlukan pendekatan keamanan berlapis (defense-in-depth). Langkah pertama yang paling krusial bagi organisasi adalah memastikan bahwa semua perangkat lunak, terutama browser web, selalu diperbarui ke versi terbaru. Pembaruan keamanan seringkali mencakup patch untuk kerentanan JavaScript yang mungkin dieksploitasi oleh framework seperti ScanBox. Selain itu, penggunaan solusi keamanan endpoint yang canggih (EDR) dapat membantu mendeteksi perilaku skrip yang mencurigakan di memori browser, meskipun skrip tersebut tidak menulis file apa pun ke disk.
Penerapan kebijakan keamanan konten (Content Security Policy/CSP) yang ketat pada situs web juga sangat disarankan bagi para pengelola domain. Dengan membatasi dari mana skrip dapat dimuat dan dijalankan, pemilik situs dapat mencegah skrip berbahaya pihak ketiga dieksekusi di browser pengunjung mereka. Selain itu, melakukan audit keamanan secara berkala terhadap integritas kode situs web adalah keharusan untuk memastikan tidak ada kode asing yang disuntikkan oleh peretas. Kesadaran karyawan juga memegang peranan penting; pelatihan mengenai risiko browsing dan penggunaan ekstensi browser yang aman dapat mengurangi permukaan serangan secara signifikan.
“Keamanan siber bukan lagi soal jika Anda akan diserang, tapi kapan. Serangan watering hole membuktikan bahwa musuh kita sangat sabar dan akan memanfaatkan setiap celah dalam rantai kepercayaan digital kita.”
Terakhir, organisasi harus mulai mempertimbangkan penggunaan teknologi isolasi browser (browser isolation). Teknologi ini menjalankan sesi browsing di lingkungan virtual yang terpisah dari jaringan utama, sehingga jika pengguna mengunjungi situs yang terinfeksi ScanBox, skrip berbahaya tersebut hanya akan menginfeksi lingkungan virtual sementara tersebut dan tidak dapat menjangkau data asli di perangkat pengguna. Dengan mengadopsi teknologi preventif yang modern, risiko yang ditimbulkan oleh serangan spionase canggih dapat ditekan hingga ke level yang dapat dikelola.
Pandangan ke Depan: Evolusi Ancaman di Era Digital
Melihat tren yang ada, serangan berbasis watering hole dan penggunaan framework pengintai seperti ScanBox diprediksi akan terus berevolusi. Para aktor ancaman seperti APT TA423 kemungkinan besar akan mulai mengintegrasikan teknik-teknik baru, termasuk pemanfaatan kecerdasan buatan untuk memilih target yang lebih akurat atau untuk menyamarkan kode berbahaya agar semakin sulit dideteksi oleh sistem otomatis. Dunia keamanan siber sedang berada dalam perlombaan senjata digital yang tidak pernah berakhir, di mana setiap inovasi pertahanan akan segera diikuti oleh metode serangan yang lebih licin.
Kesimpulannya, insiden ini menggarisbawahi pentingnya kolaborasi global dalam berbagi intelijen ancaman. Hanya dengan memahami taktik, teknik, dan prosedur (TTP) yang digunakan oleh kelompok seperti APT TA423, komunitas keamanan dapat membangun pertahanan yang lebih tangguh. Bagi para pengguna internet dan pengelola infrastruktur IT, kewaspadaan tetap menjadi kunci utama. Di tengah lanskap digital yang penuh dengan jebakan tak terlihat, memastikan integritas setiap interaksi online adalah langkah fundamental untuk melindungi aset informasi yang paling berharga di masa depan.