Dalam lanskap teknologi informasi yang terus berkembang pesat, keamanan infrastruktur server telah menjadi fondasi utama bagi keberlangsungan operasional setiap organisasi. Windows Server, sebagai salah satu sistem operasi server yang paling banyak digunakan di seluruh dunia, secara konsisten menjadi target utama bagi para pelaku kejahatan siber yang mencari celah untuk melakukan eksploitasi data. Ancaman yang muncul saat ini tidak lagi sekadar virus sederhana, melainkan serangan yang sangat terorganisir seperti ransomware, serangan zero-day, hingga infiltrasi persisten yang menargetkan kerentanan konfigurasi. Menghadapi realitas yang mengkhawatirkan ini, pemahaman mendalam mengenai teknik hardening atau pengerasan sistem menjadi sebuah keharusan bagi setiap administrator sistem dan tenaga profesional TI yang bertanggung jawab atas integritas data perusahaan.
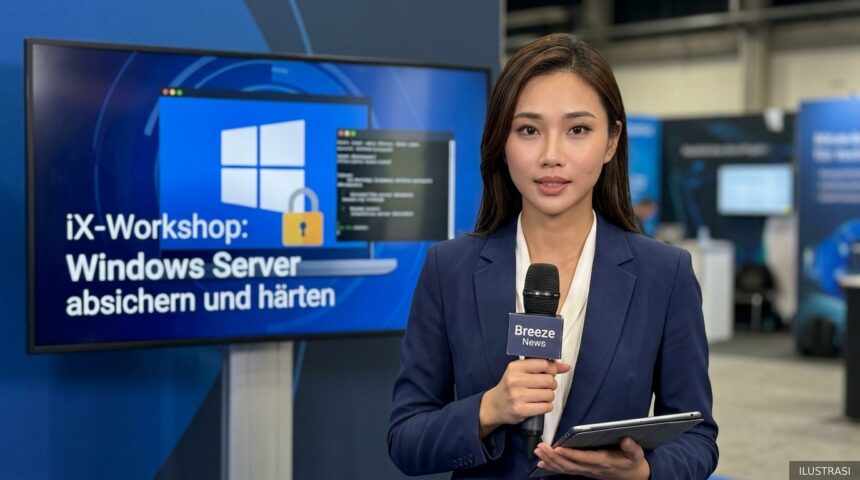
Baru-baru ini, sebuah inisiatif edukasi melalui iX-Workshop menyoroti pentingnya strategi perlindungan yang komprehensif bagi ekosistem Windows Server. Workshop ini dirancang khusus untuk membekali para ahli teknologi dengan kemampuan untuk tidak hanya mengidentifikasi ancaman, tetapi juga mengimplementasikan langkah-langkah mitigasi yang proaktif dan berkelanjutan. Fokus utama dari pelatihan ini adalah bagaimana melakukan pengerasan sistem secara efektif, yang melibatkan serangkaian proses mulai dari optimasi konfigurasi hingga evaluasi skenario serangan yang mungkin terjadi. Dengan memahami cara kerja penyerang, administrator dapat membangun benteng pertahanan yang lebih solid dan sulit ditembus, memastikan bahwa setiap layanan yang berjalan di atas server tersebut terlindungi dari potensi gangguan yang merugikan secara finansial maupun reputasi.
Mengapa Hardening Windows Server Menjadi Prioritas Utama bagi Perusahaan
Proses hardening pada dasarnya adalah upaya untuk meminimalisir “permukaan serangan” (attack surface) dengan cara menonaktifkan fungsi, layanan, dan protokol yang tidak diperlukan namun sering kali aktif secara default pada instalasi standar. Banyak organisasi yang masih mengabaikan fakta bahwa pengaturan bawaan dari vendor sering kali dirancang untuk kemudahan penggunaan (usability) daripada keamanan maksimal. Akibatnya, banyak pintu masuk yang terbuka lebar bagi peretas untuk masuk ke dalam jaringan internal melalui layanan yang sebenarnya tidak pernah digunakan oleh perusahaan tersebut. Melalui pendekatan yang sistematis dalam pengerasan sistem, administrator dapat memastikan bahwa setiap komponen yang aktif dalam Windows Server memiliki tujuan fungsional yang jelas dan telah diamankan dengan kebijakan yang ketat.
Selain membatasi layanan yang tidak perlu, pengerasan sistem juga mencakup pengelolaan hak akses yang sangat presisi atau yang dikenal dengan prinsip Least Privilege. Dalam skenario serangan nyata, peretas sering kali memanfaatkan akun pengguna dengan hak akses berlebih untuk melakukan pergerakan lateral di dalam jaringan. Dengan mengikuti pedoman dari pakar keamanan di iX-Workshop, para profesional TI diajarkan untuk melakukan audit terhadap akun administratif dan membatasi akses hanya kepada personel yang benar-benar membutuhkan. Hal ini secara signifikan mengurangi risiko eskalasi hak istimewa yang sering menjadi titik balik dalam keberhasilan sebuah serangan siber berskala besar yang mengincar data sensitif perusahaan.
Optimasi Konfigurasi dan Manajemen Pembaruan
Salah satu pilar utama dalam pengerasan server adalah pengelolaan konfigurasi yang tepat sasaran dan manajemen pembaruan perangkat lunak yang disiplin. Update Keamanan yang dirilis secara rutin oleh Microsoft bukan sekadar rutinitas teknis, melainkan respons terhadap kerentanan yang ditemukan di lapangan. Namun, melakukan pembaruan saja tidaklah cukup jika konfigurasi dasar sistem masih meninggalkan celah keamanan. Administrator harus mampu melakukan tinjauan mendalam terhadap Group Policy Objects (GPO) dan memastikan bahwa kebijakan keamanan yang diterapkan selaras dengan standar industri seperti CIS Benchmarks atau panduan teknis dari pakar keamanan siber internasional.
- Menonaktifkan protokol lama yang tidak aman seperti SMBv1 untuk mencegah serangan man-in-the-middle.
- Menerapkan enkripsi pada seluruh jalur komunikasi data untuk menjaga kerahasiaan informasi.
- Mengonfigurasi firewall internal dengan aturan yang sangat spesifik, membatasi lalu lintas hanya pada port yang diperlukan.
- Melakukan audit log secara berkala untuk mendeteksi aktivitas mencurigakan sejak dini.
Integrasi Langkah Perlindungan Proaktif dan Evaluasi Skenario Serangan
Keamanan siber yang efektif tidak bisa hanya bersifat reaktif terhadap insiden yang sudah terjadi, melainkan harus mampu memprediksi dan mencegah serangan sebelum dampaknya meluas. Integrasi langkah perlindungan proaktif melibatkan penggunaan teknologi terkini seperti Endpoint Detection and Response (EDR) dan sistem deteksi intrusi yang mampu memantau perilaku sistem secara real-time. Dalam konteks iX-Workshop, peserta diajak untuk memahami bagaimana mengintegrasikan berbagai lapisan pertahanan ini agar saling berkomunikasi dan memberikan perlindungan yang berlapis (defense-in-depth). Tanpa integrasi yang baik, setiap solusi keamanan hanya akan bekerja secara terisolasi dan meninggalkan celah di antara lapisan-lapisan tersebut.
Lebih jauh lagi, evaluasi terhadap skenario serangan merupakan bagian krusial dalam menguji efektivitas dari langkah-langkah hardening yang telah diterapkan. Administrator sistem perlu memposisikan diri mereka sebagai penyerang untuk mengidentifikasi titik lemah dalam infrastruktur mereka sendiri. Proses ini sering kali melibatkan simulasi serangan siber yang mencakup berbagai vektor, mulai dari upaya brute force pada protokol akses jarak jauh hingga teknik eksploitasi kerentanan aplikasi. Dengan melakukan evaluasi secara berkala, organisasi dapat terus menyempurnakan strategi pertahanan mereka seiring dengan munculnya metode serangan baru yang semakin canggih dan sulit dideteksi oleh sistem keamanan tradisional.
“Keamanan bukanlah sebuah produk, melainkan sebuah proses berkelanjutan yang menuntut kewaspadaan konstan dan adaptasi terhadap ancaman yang selalu berubah.”
Menilai Risiko dan Dampak Terhadap Infrastruktur Digital
Setiap tindakan pengerasan sistem harus didasarkan pada penilaian risiko yang komprehensif terhadap aset digital yang dimiliki. Tidak semua server memerlukan tingkat pengerasan yang sama; server yang menghadap langsung ke internet (public-facing) tentu membutuhkan proteksi yang jauh lebih agresif dibandingkan server internal di dalam zona aman. Melalui pemahaman teknis yang mendalam, administrator dapat menentukan prioritas mitigasi berdasarkan potensi dampak yang ditimbulkan jika server tersebut berhasil dikompromi. Evaluasi ini mencakup aspek kerahasiaan, integritas, dan ketersediaan data (CIA Triad), yang merupakan standar emas dalam manajemen keamanan informasi global.
Dampak dan Implikasi bagi Industri serta Keamanan Siber Global
Penerapan strategi hardening yang tepat pada Windows Server memiliki dampak yang sangat luas, tidak hanya bagi perusahaan secara individu tetapi juga bagi ekosistem digital secara keseluruhan. Ketika sebuah organisasi berhasil mengamankan infrastrukturnya, mereka secara tidak langsung memutus rantai penyebaran malware yang sering kali menggunakan server yang terkompromi sebagai batu loncatan (botnet) untuk menyerang target lain. Industri teknologi saat ini sangat bergantung pada kepercayaan pengguna, dan satu insiden kebocoran data akibat kegagalan keamanan server dapat meruntuhkan reputasi yang telah dibangun selama bertahun-tahun. Oleh karena itu, investasi pada pelatihan dan implementasi keamanan bukan lagi dianggap sebagai biaya tambahan, melainkan sebagai investasi strategis bagi kelangsungan bisnis.
Secara global, tren keamanan siber menunjukkan pergeseran ke arah model Zero Trust, di mana setiap permintaan akses harus diverifikasi secara ketat tanpa memandang asal permintaan tersebut. Langkah-langkah pengerasan server yang diajarkan dalam workshop ini merupakan komponen integral dari arsitektur Zero Trust tersebut. Dengan memastikan bahwa setiap unit Windows Server telah dikonfigurasi dengan standar keamanan tertinggi, perusahaan dapat lebih mudah mengadopsi teknologi baru seperti cloud computing dan AI dengan risiko yang lebih terkendali. Hal ini menciptakan lingkungan bisnis digital yang lebih tangguh dan mampu menghadapi gejolak ancaman siber yang diprediksi akan semakin meningkat di masa depan.
Panduan ke Depan: Menghadapi Evolusi Ancaman di Masa Depan
Melihat ke masa depan, tantangan dalam mengamankan Windows Server akan semakin kompleks seiring dengan integrasi kecerdasan buatan (AI) dalam metode serangan siber. Para peretas kini mulai menggunakan AI untuk menemukan kerentanan kode secara otomatis dan meluncurkan serangan yang dipersonalisasi dalam skala besar. Sebagai respons, teknik hardening juga harus berevolusi dengan memanfaatkan automasi keamanan dan analisis prediktif. Administrator sistem masa depan tidak hanya dituntut untuk mahir dalam konfigurasi manual, tetapi juga harus mampu mengelola alat automasi yang dapat melakukan pengerasan sistem secara dinamis berdasarkan perubahan profil ancaman yang terdeteksi di jaringan global.
Sebagai kesimpulan, mengamankan dan melakukan pengerasan pada Windows Server adalah perjalanan panjang yang tidak pernah berakhir. Inisiatif seperti yang ditawarkan oleh pakar di industri melalui workshop teknis memberikan panduan berharga bagi para profesional untuk tetap selangkah di depan para penyerang. Dengan mengombinasikan pengetahuan teknis yang mendalam, optimasi konfigurasi yang tepat, serta evaluasi serangan yang jujur, organisasi dapat membangun infrastruktur digital yang tidak hanya efisien tetapi juga sangat aman. Di tengah ketidakpastian dunia siber, satu hal yang pasti: kesiapan dan ketelitian dalam mengamankan server adalah kunci utama untuk melindungi aset paling berharga di era informasi, yaitu data.