Dunia keamanan digital kembali diguncang oleh metode infiltrasi yang sangat licik, di mana platform pesan instan paling populer di dunia, WhatsApp, kini menjadi vektor utama penyebaran malware. Para pelaku kejahatan siber telah meluncurkan kampanye berbahaya yang secara khusus menargetkan pengguna WhatsApp Desktop dan WhatsApp Web di berbagai negara. Dengan memanfaatkan kepercayaan pengguna terhadap pesan teks, peretas mengirimkan file VBScript (Visual Basic Script) berbahaya yang disamarkan sebagai dokumen penting untuk memancing korban agar mengkliknya. Serangan ini bukan sekadar pencurian data biasa, melainkan upaya sistematis untuk menanamkan perangkat lunak kendali jarak jauh pada komputer target tanpa disadari oleh pemiliknya.
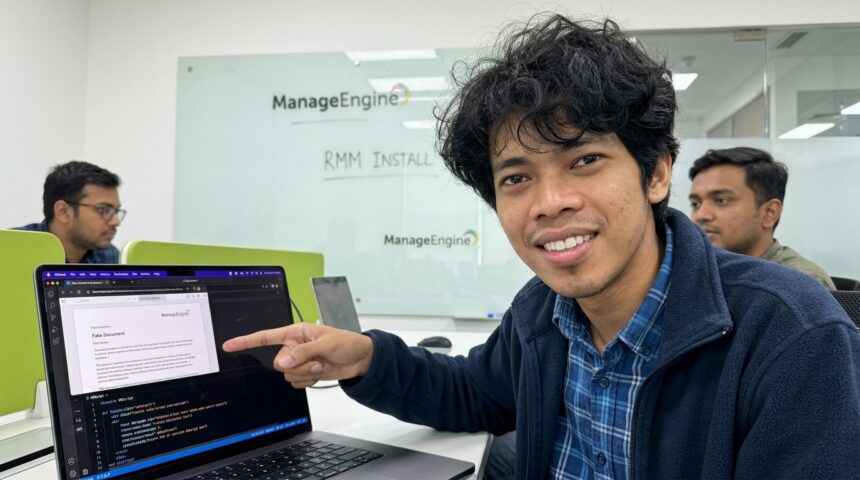
Berdasarkan laporan investigasi terbaru dari firma keamanan siber global, Kaspersky, kampanye aktif ini menggunakan taktik yang sangat rapi untuk melewati deteksi keamanan tradisional. Alih-alih menggunakan virus yang mudah dikenali, para peretas memilih untuk menginstal alat Remote Monitoring and Management (RMM) yang sah, yaitu ManageEngine. Strategi ini dikenal dalam dunia keamanan sebagai teknik Living off the Land, di mana penjahat siber menggunakan perangkat lunak legal untuk tujuan ilegal, sehingga aktivitas mereka sering kali dianggap normal oleh sistem pertahanan komputer. Hal ini menciptakan risiko yang sangat besar bagi privasi data pribadi maupun keamanan infrastruktur perusahaan yang menggunakan layanan WhatsApp untuk koordinasi kerja sehari-hari.
Modus Operandi: Bagaimana VBScript Menyusup Lewat WhatsApp
Serangan ini dimulai dengan pengiriman pesan langsung (Direct Message) melalui WhatsApp yang berisi lampiran file yang tampak seperti dokumen resmi atau informasi penting lainnya. Para pelaku menggunakan teknik rekayasa sosial (social engineering) untuk meyakinkan korban bahwa file tersebut perlu segera dibuka, misalnya dengan menyamar sebagai pemberitahuan tagihan, dokumen hukum, atau pembaruan sistem. Begitu pengguna mengunduh dan mengeksekusi file tersebut pada perangkat WhatsApp Desktop mereka, skrip VBScript yang ada di dalamnya akan mulai berjalan di latar belakang sistem operasi Windows. Belum ada konfirmasi resmi mengenai identitas kelompok di balik serangan ini, namun tingkat kecanggihan skrip yang digunakan menunjukkan bahwa ini adalah operasi yang terencana dengan matang.
Skrip VBScript tersebut dirancang sedemikian rupa untuk tidak memicu alarm keamanan pada tahap awal eksekusi. Setelah aktif, skrip ini akan secara otomatis mengunduh komponen tambahan dari server yang dikendalikan oleh peretas untuk mempersiapkan instalasi perangkat lunak RMM. Penggunaan format file .vbs sangat berbahaya karena tipe file ini memiliki akses langsung ke antarmuka pemrograman aplikasi (API) Windows, yang memungkinkan peretas untuk menjalankan perintah sistem dengan hak akses yang cukup tinggi. Hal inilah yang membuat serangan pada versi desktop jauh lebih berbahaya dibandingkan dengan versi seluler, karena sistem operasi komputer memiliki kontrol yang lebih luas terhadap data sensitif dan akses jaringan.
Bahaya Tersembunyi di Balik File VBScript
Secara teknis, VBScript adalah bahasa pemrograman ringan yang sering digunakan oleh administrator sistem untuk mengotomatisasi tugas-tugas di lingkungan Windows. Namun, di tangan yang salah, fleksibilitas ini diubah menjadi senjata untuk mengunduh malware, mengubah registri sistem, dan menonaktifkan fitur keamanan tertentu. Dalam kampanye WhatsApp ini, skrip tersebut bertindak sebagai ‘pembuka pintu’ yang memastikan bahwa lingkungan komputer korban sudah siap untuk menerima beban kerja (payload) utama tanpa hambatan dari antivirus.
Pemanfaatan Alat RMM: Mengubah Perangkat Lunak Legal Menjadi Senjata
Aspek yang paling mengkhawatirkan dari kampanye ini adalah penggunaan ManageEngine RMM, sebuah alat manajemen jarak jauh yang sebenarnya ditujukan untuk membantu tim IT dalam memantau dan memperbaiki komputer secara remote. Dengan menginstal alat RMM yang sah, peretas mendapatkan kontrol penuh atas komputer korban, mulai dari melihat layar secara real-time, mengakses sistem file, hingga memantau aktivitas keyboard. Karena ManageEngine adalah perangkat lunak yang memiliki reputasi baik, banyak program antivirus mungkin tidak akan memblokir instalasinya, menganggapnya sebagai aktivitas administratif yang valid dari departemen IT perusahaan.
Setelah alat ManageEngine berhasil terpasang, peretas tidak lagi memerlukan skrip berbahaya untuk tetap berada di dalam sistem. Mereka dapat masuk kapan saja menggunakan kredensial yang telah mereka siapkan selama proses instalasi otomatis oleh VBScript tadi. Dengan akses RMM, peretas dapat melakukan berbagai tindakan destruktif seperti mencuri dokumen rahasia, menyebarkan ransomware ke seluruh jaringan kantor, atau menggunakan komputer korban sebagai bagian dari jaringan botnet untuk menyerang target lain. Fleksibilitas alat RMM inilah yang menjadikannya ‘piala emas’ bagi para aktor ancaman siber dalam beberapa tahun terakhir.
“Penggunaan perangkat lunak manajemen jarak jauh yang sah memungkinkan aktor ancaman untuk tetap berada di bawah radar sistem keamanan tradisional selama jangka waktu yang lama.”
Jangkauan Geografis: Malaysia dan Singapura dalam Radar Peretas
Investigasi Kaspersky mengungkapkan bahwa kampanye ini memiliki jangkauan global yang sangat luas, dengan fokus yang signifikan pada wilayah Asia dan Eropa. Negara-negara yang telah teridentifikasi menjadi target utama serangan ini meliputi Malaysia, Singapura, India, dan Taiwan di wilayah Asia. Selain itu, serangan juga terdeteksi menyasar pengguna di Brasil, Meksiko, Spanyol, Inggris (U.K.), dan Australia. Luasnya cakupan geografis ini menunjukkan bahwa para peretas tidak membatasi diri pada satu wilayah tertentu, melainkan menyerang siapa saja yang menggunakan WhatsApp Desktop untuk urusan profesional maupun pribadi.
Di wilayah Asia Tenggara, khususnya Malaysia dan Singapura, penggunaan WhatsApp sebagai alat komunikasi bisnis utama sangatlah tinggi, yang menjadikannya lahan subur bagi serangan semacam ini. Banyak karyawan perusahaan yang menggunakan WhatsApp Web di komputer kantor mereka untuk mempermudah berbagi dokumen, tanpa menyadari bahwa satu klik pada file yang salah dapat membahayakan seluruh jaringan perusahaan. Kaspersky memperingatkan bahwa tren ini kemungkinan besar akan terus berkembang seiring dengan semakin banyaknya orang yang mengintegrasikan aplikasi pesan instan ke dalam alur kerja desktop mereka.
Analisis Mendalam: Mengapa WhatsApp Desktop Menjadi Target?
Ada alasan teknis mengapa peretas kini lebih memilih menyerang WhatsApp Desktop dibandingkan versi mobile. Perangkat seluler seperti Android dan iOS memiliki sistem sandboxing yang sangat ketat, di mana satu aplikasi tidak dapat dengan mudah mengakses data dari aplikasi lain atau memodifikasi sistem operasi secara mendalam. Sebaliknya, sistem operasi desktop seperti Windows memberikan kebebasan yang lebih besar bagi aplikasi dan skrip untuk berinteraksi dengan sistem file dan pengaturan administratif. Hal ini memudahkan VBScript untuk mengeksekusi perintah yang mengarah pada instalasi perangkat lunak pihak ketiga seperti ManageEngine RMM.
Selain itu, pengguna cenderung kurang waspada saat menggunakan komputer dibandingkan saat menggunakan ponsel. Di lingkungan kerja, kecepatan dalam merespons dokumen sering kali membuat pengguna mengabaikan protokol keamanan dasar. Peretas memanfaatkan celah psikologis ini dengan mengirimkan file yang tampak relevan dengan konteks pekerjaan korban. Integrasi antara WhatsApp Web dan sistem operasi desktop menciptakan jembatan yang sangat efektif bagi malware untuk berpindah dari platform pesan ke inti dari sistem operasi komputer pengguna.
Perbandingan dengan Teknologi Serangan Sebelumnya
Jika dibandingkan dengan serangan malware tradisional yang menggunakan file .exe, penggunaan VBScript jauh lebih sulit dideteksi oleh filter email atau pemindai file sederhana. Skrip ini sering kali dikompresi atau disandikan (obfuscated) untuk menyembunyikan niat aslinya dari pemindaian statis. Selain itu, perpindahan dari pengiriman malware lewat email ke platform pesan instan seperti WhatsApp menunjukkan adaptasi peretas terhadap perilaku pengguna modern yang kini lebih banyak menghabiskan waktu di aplikasi pesan daripada kotak masuk email mereka.
Langkah Mitigasi: Cara Melindungi Diri dari Ancaman RMM
Untuk melindungi diri dari kampanye berbahaya ini, pengguna WhatsApp sangat disarankan untuk tidak pernah mengunduh atau membuka file dari nomor yang tidak dikenal, terutama file dengan ekstensi .vbs, .js, atau .scr. Jika Anda menerima dokumen dari kontak yang dikenal namun terasa mencurigakan atau tidak terduga, sangat penting untuk melakukan verifikasi melalui saluran komunikasi lain sebelum membukanya. Keamanan siber dimulai dari kewaspadaan individu dalam menyaring setiap interaksi digital yang melibatkan pertukaran data atau eksekusi file.
Selain kewaspadaan individu, sangat penting untuk menggunakan solusi keamanan siber yang komprehensif pada perangkat komputer. Pastikan antivirus Anda selalu diperbarui dan memiliki fitur deteksi perilaku (behavioral detection) yang mampu mengenali aktivitas mencurigakan dari skrip seperti VBScript. Bagi perusahaan, sangat disarankan untuk membatasi hak akses administratif pada komputer karyawan sehingga instalasi perangkat lunak seperti ManageEngine RMM tidak dapat dilakukan secara otomatis tanpa persetujuan dari departemen IT resmi. Melakukan audit secara berkala terhadap daftar aplikasi yang terinstal juga dapat membantu mendeteksi keberadaan alat manajemen jarak jauh yang tidak sah.
- Jangan pernah mengklik link atau mengunduh file dari sumber yang tidak diverifikasi di WhatsApp.
- Gunakan otentikasi dua faktor (2FA) pada akun WhatsApp Anda untuk mencegah pengambilalihan akun.
- Selalu perbarui aplikasi WhatsApp Desktop ke versi terbaru untuk mendapatkan patch keamanan terbaru.
- Edukasi tim atau keluarga mengenai bahaya rekayasa sosial dan file skrip berbahaya.
- Gunakan perangkat lunak keamanan yang memiliki fitur Anti-Ransomware dan perlindungan skrip.
Kesimpulan dan Pandangan ke Depan
Serangan yang memanfaatkan WhatsApp untuk menyebarkan VBScript dan menginstal alat RMM seperti ManageEngine menandai babak baru dalam evolusi ancaman siber. Penggunaan alat legal sebagai sarana eksploitasi menunjukkan bahwa peretas semakin cerdik dalam menghindari deteksi keamanan konvensional. Keberhasilan kampanye ini di berbagai negara seperti Malaysia dan India menjadi pengingat keras bahwa tidak ada platform yang benar-benar aman dari jangkauan penjahat siber jika pengguna tidak waspada.
Ke depannya, kita dapat mengharapkan adanya peningkatan serangan yang menargetkan platform kolaborasi dan pesan instan lainnya. Keamanan siber bukan lagi sekadar tanggung jawab penyedia layanan, melainkan kolaborasi antara teknologi perlindungan yang canggih dan literasi digital pengguna yang tinggi. Dengan memahami cara kerja ancaman ini dan menerapkan langkah-langkah pencegahan yang tepat, kita dapat meminimalisir risiko menjadi korban dari skema infiltrasi yang merugikan ini. Tetap waspada, verifikasi setiap dokumen, dan pastikan sistem pertahanan digital Anda selalu dalam kondisi prima untuk menghadapi ancaman yang terus berevolusi.