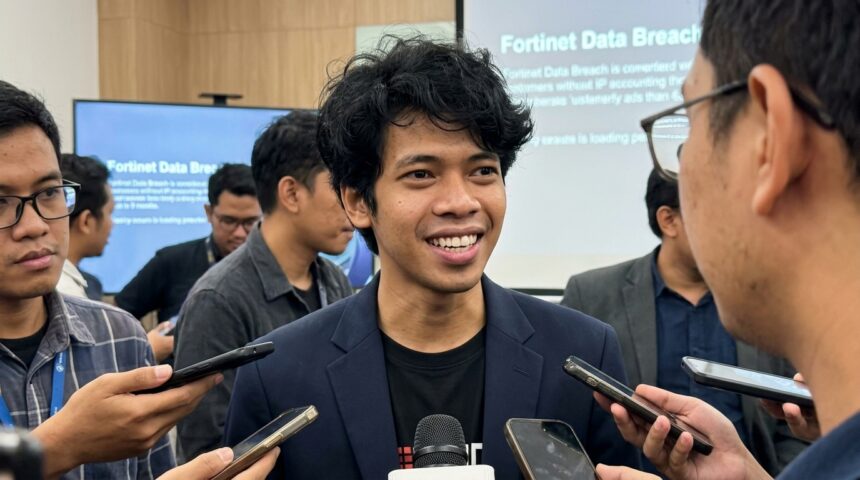
Dunia keamanan siber kembali diguncang oleh kabar mengejutkan yang melibatkan salah satu raksasa penyedia solusi keamanan jaringan global, Fortinet. Laporan terbaru mengungkapkan bahwa kredensial atau password dari hampir 74.000 perangkat Fortinet telah berhasil dicuri oleh pihak yang tidak bertanggung jawab, memicu alarm bahaya bagi ribuan perusahaan di seluruh dunia. Skala kebocoran ini dianggap sangat mengkhawatirkan karena perangkat Fortinet, khususnya firewall, sering kali menjadi garda terdepan dalam melindungi data sensitif perusahaan dari serangan eksternal. Jika benteng pertahanan utama ini berhasil ditembus melalui pencurian password, maka seluruh aset digital yang berada di belakangnya berada dalam risiko yang sangat fatal.
Hingga saat ini, belum ada konfirmasi resmi mengenai siapa aktor di balik serangan masif ini atau metode eksploitasi spesifik yang digunakan untuk mengumpulkan puluhan ribu kredensial tersebut. Namun, dampaknya sudah mulai terasa di berbagai sektor industri yang mengandalkan perangkat keras Fortinet untuk mengamankan jaringan mereka. Para ahli keamanan siber memperingatkan bahwa kebocoran ini bukan sekadar angka statistik, melainkan pintu masuk potensial bagi serangan lanjutan yang lebih berbahaya seperti ransomware atau spionase korporat. Situasi ini menuntut respons cepat dari para administrator sistem untuk segera melakukan audit mendalam terhadap infrastruktur jaringan mereka guna memastikan tidak ada akses ilegal yang sedang berlangsung.
Detail Kebocoran Kredensial Fortinet yang Menggemparkan
Pencurian password yang menimpa hampir 74.000 perangkat Fortinet ini mencakup berbagai model yang digunakan oleh perusahaan skala kecil hingga korporasi multinasional. Data yang bocor disinyalir mencakup informasi login yang memungkinkan penyerang untuk mendapatkan akses administratif ke dalam perangkat keamanan tersebut. Dengan akses setingkat admin, peretas secara teori dapat mengubah konfigurasi firewall, mematikan fitur keamanan, atau bahkan membuat jalur belakang (backdoor) untuk masuk kembali di masa depan tanpa terdeteksi. Hal ini menjadikan insiden tersebut sebagai salah satu ancaman keamanan paling signifikan bagi pengguna ekosistem Fortinet dalam beberapa waktu terakhir.
Risiko Akses Administratif yang Tidak Sah
Ketika seorang penyerang memiliki password administratif sebuah firewall, mereka secara efektif memegang kunci dari seluruh kerajaan digital perusahaan tersebut. Mereka dapat memantau lalu lintas data yang masuk dan keluar, mencuri informasi otentikasi pengguna lain, hingga melakukan intersepsi terhadap data terenkripsi. Keamanan Siber sebuah organisasi akan runtuh seketika jika perangkat yang seharusnya menjadi pelindung justru menjadi titik terlemah. Belum ada konfirmasi resmi mengenai apakah data yang bocor ini berasal dari kerentanan perangkat lunak (vulnerability) yang belum ditambal atau melalui serangan brute force yang terorganisir secara masif.
Selain risiko teknis, kebocoran ini juga membawa dampak reputasi yang besar bagi perusahaan yang terdampak. Pelanggan dan mitra bisnis mungkin akan mempertanyakan kemampuan perusahaan dalam menjaga data mereka jika infrastruktur dasarnya saja berhasil dikompromikan. Oleh karena itu, transparansi dan langkah mitigasi yang cepat menjadi kunci utama dalam menangani krisis ini. Perusahaan disarankan untuk tidak menunggu hingga terjadi insiden nyata, melainkan harus proaktif dalam memverifikasi integritas perangkat Fortinet mereka sesegera mungkin.
Langkah Mitigasi: Apa yang Harus Dilakukan Perusahaan Sekarang?
Menghadapi situasi yang genting ini, para pakar keamanan memberikan rekomendasi ketat bagi semua organisasi yang menggunakan perangkat Fortinet dalam jaringan mereka. Langkah pertama dan yang paling krusial adalah melakukan penggantian password secara massal untuk semua akun administratif yang terhubung dengan perangkat tersebut. Penggunaan password yang kuat, unik, dan tidak pernah digunakan di platform lain sangat diwajibkan untuk meminimalisir risiko serangan Credential Stuffing di masa depan. Selain itu, perusahaan harus memastikan bahwa tidak ada akun administratif ‘gelap’ atau tidak dikenal yang tiba-tiba muncul dalam daftar pengguna perangkat.
Penerapan Otentikasi Multi-Faktor (MFA)
Salah satu cara paling efektif untuk menangkal penyalahgunaan password yang bocor adalah dengan mengaktifkan Otentikasi Multi-Faktor atau MFA. Dengan MFA, meskipun penyerang memiliki password yang benar, mereka tetap akan kesulitan untuk masuk karena membutuhkan faktor verifikasi kedua, seperti kode dari aplikasi otentikator atau kunci fisik. Implementasi MFA pada akses administratif firewall harus dianggap sebagai standar wajib, bukan lagi sekadar pilihan tambahan. Langkah ini secara signifikan akan meningkatkan derajat kesulitan bagi para peretas yang mencoba memanfaatkan data kredensial hasil curian tersebut.
- Segera lakukan audit log akses untuk mendeteksi aktivitas login dari lokasi geografis yang mencurigakan.
- Periksa apakah ada perubahan konfigurasi firewall yang dilakukan tanpa persetujuan tim IT resmi.
- Pastikan seluruh perangkat Fortinet menjalankan versi firmware terbaru yang telah menyertakan patch keamanan terkini.
- Batasi akses administratif hanya dari alamat IP internal yang terpercaya melalui kebijakan Management Access Control.
Dampak Luas Bagi Ekosistem Infrastruktur Digital
Insiden ini memberikan gambaran nyata tentang betapa rentannya Infrastruktur Digital global saat ini terhadap serangan yang menargetkan perangkat jaringan. Firewall dan VPN konsentrator kini menjadi target utama karena mereka sering kali memiliki hak akses yang sangat tinggi di dalam jaringan internal. Jika 74.000 perangkat berhasil dikompromikan, ini menunjukkan adanya koordinasi tingkat tinggi dari para penyerang atau adanya kelemahan sistemik dalam cara kredensial dikelola di berbagai organisasi. Dampaknya bisa meluas hingga ke gangguan layanan publik jika perangkat yang terkena dampak berada di sektor kritikal seperti energi, kesehatan, atau keuangan.
Secara lebih luas, kebocoran ini juga memicu diskusi mengenai ketergantungan industri pada vendor keamanan tunggal. Meskipun Fortinet adalah pemimpin pasar yang diakui, konsentrasi risiko pada satu platform berarti satu kerentanan tunggal dapat berdampak pada puluhan ribu organisasi secara bersamaan. Hal ini mendorong banyak pakar untuk menyarankan strategi Defense in Depth, di mana keamanan tidak hanya bergantung pada satu lapis firewall saja, melainkan melibatkan berbagai lapisan perlindungan yang saling melengkapi dari vendor yang berbeda jika memungkinkan.
Analisis Teknis: Bagaimana Password Bisa Tercuri?
Meskipun detail teknis spesifik mengenai bagaimana password ini dikumpulkan belum sepenuhnya diungkap ke publik, terdapat beberapa kemungkinan skenario yang sering terjadi dalam kasus serupa. Salah satu kemungkinan terbesar adalah pemanfaatan kerentanan lama yang belum diperbarui oleh pengguna, atau penggunaan fitur manajemen jarak jauh (remote management) yang terekspos langsung ke internet tanpa perlindungan memadai. Keamanan Siber Global sering kali terancam bukan karena kecanggihan serangan, melainkan karena kelalaian dalam pemeliharaan rutin perangkat keras yang sudah ada di lapangan.
Ancaman dari Botnet dan Pemindaian Otomatis
Peretas sering kali menggunakan botnet untuk melakukan pemindaian otomatis ke seluruh rentang alamat IP di internet guna mencari perangkat yang rentan atau memiliki konfigurasi default. Dalam kasus Fortinet ini, ada kemungkinan penyerang menggunakan skrip otomatis untuk mencoba ribuan kombinasi password atau mengeksploitasi celah tertentu guna mengekstrak basis data kredensial dari memori perangkat. Belum ada konfirmasi resmi apakah insiden ini berkaitan dengan kampanye serangan tertentu yang pernah tercatat sebelumnya oleh lembaga intelijen siber internasional.
“Keamanan sebuah jaringan hanya sekuat titik terlemahnya. Dalam kasus kebocoran kredensial perangkat jaringan, titik terlemah tersebut sering kali adalah manajemen password yang buruk dan kurangnya pengawasan terhadap akses administratif.”
Penting bagi tim IT untuk memahami bahwa firewall bukanlah perangkat “set and forget” atau pasang lalu lupakan. Ia memerlukan pemantauan terus-menerus dan pembaruan berkala. Kebocoran 74.000 password ini menjadi pengingat keras bahwa ancaman siber selalu mengintai dan akan selalu mencari celah terkecil untuk masuk. Perusahaan yang mengabaikan peringatan ini berisiko menghadapi kerugian finansial dan operasional yang jauh lebih besar di kemudian hari akibat kebocoran data atau gangguan sistem yang fatal.
Masa Depan Keamanan Perangkat Jaringan
Ke depannya, insiden seperti yang dialami pengguna Fortinet ini kemungkinan akan mendorong adopsi arsitektur Zero Trust yang lebih luas. Dalam model Zero Trust, tidak ada pengguna atau perangkat yang dipercaya secara otomatis, bahkan jika mereka berada di dalam jaringan internal atau memiliki kredensial administratif yang valid. Setiap permintaan akses harus diverifikasi secara ketat dan berkelanjutan. Hal ini akan mengurangi dampak dari kebocoran password karena password saja tidak akan cukup untuk mendapatkan akses penuh ke sumber daya perusahaan yang paling berharga.
Selain itu, peran kecerdasan buatan atau Artificial Intelligence dalam mendeteksi anomali perilaku pengguna juga akan semakin krusial. Sistem keamanan masa depan diharapkan mampu mendeteksi jika sebuah akun administratif yang sah tiba-tiba melakukan aktivitas yang tidak biasa, seperti mengunduh basis data besar atau mengubah aturan firewall di jam-jam tidak produktif. Dengan deteksi berbasis perilaku, serangan yang menggunakan kredensial curian dapat dihentikan bahkan sebelum penyerang sempat melakukan kerusakan yang berarti bagi organisasi.
Kesimpulan dan Pandangan ke Depan
Kebocoran password hampir 74.000 perangkat Fortinet adalah pengingat serius tentang kerentanan yang ada di jantung pertahanan digital kita. Meskipun Fortinet terus berupaya memperkuat sistem mereka, tanggung jawab akhir untuk mengamankan perangkat tetap berada di tangan pengguna dan administrator sistem. Melakukan pengecekan apakah perangkat Anda termasuk yang dikompromikan bukan lagi sebuah saran, melainkan kewajiban mendesak demi kelangsungan bisnis. Langkah-langkah dasar seperti penggantian password, aktivasi MFA, dan pembaruan firmware harus segera dilakukan tanpa penundaan sedikit pun.
Kita harus melihat insiden ini sebagai momentum untuk mengevaluasi kembali seluruh strategi keamanan siber organisasi. Di era di mana ancaman siber semakin canggih dan terorganisir, kewaspadaan konstan adalah satu-satunya cara untuk bertahan. Belum ada konfirmasi resmi mengenai total kerugian yang diakibatkan oleh kebocoran ini, namun pelajaran yang dipetik sangatlah berharga: jangan pernah meremehkan pentingnya manajemen kredensial dan kebersihan siber (cyber hygiene) dasar dalam melindungi aset digital yang paling kritikal sekalipun.