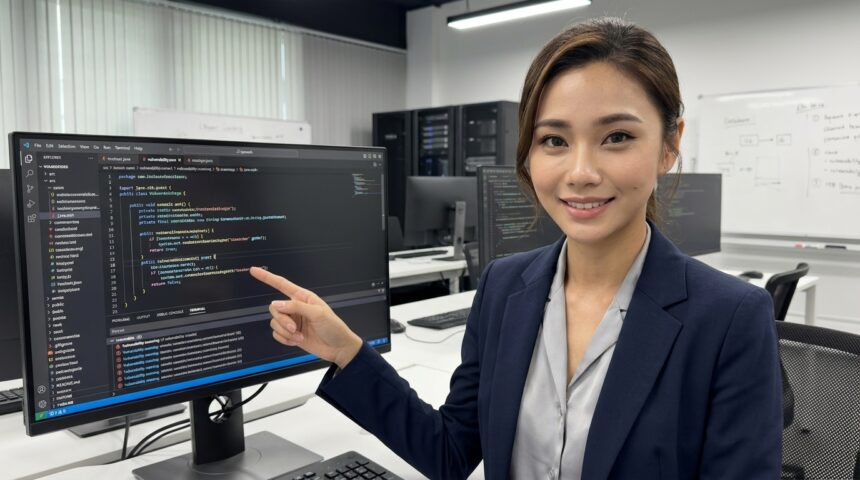
Di tengah pesatnya perkembangan ekosistem digital, ancaman keamanan siber telah bermutasi menjadi tantangan yang jauh lebih canggih dan merusak dibandingkan satu dekade lalu. Organisasi di seluruh dunia kini dipaksa untuk berinvestasi besar-besaran dalam inisiatif keamanan siber guna melindungi aplikasi, infrastruktur, serta data sensitif yang mereka kelola dari serangan peretas. Java, sebagai salah satu bahasa pemrograman yang paling banyak digunakan di level korporasi, tetap menjadi target utama karena skalabilitas dan adopsinya yang sangat luas di berbagai sektor industri. Meskipun ekosistem Java terus berevolusi, kenyataan pahit menunjukkan bahwa celah keamanan sering kali muncul bukan karena kesalahan bahasa itu sendiri, melainkan karena kelalaian dalam proses pengembangan. Belum ada konfirmasi resmi mengenai angka kerugian spesifik tahun ini, namun tren menunjukkan bahwa biaya pemulihan pasca-insiden keamanan terus meningkat secara signifikan.
Sangat penting bagi kita untuk memahami bahwa kerentanan keamanan jarang sekali diperkenalkan dengan sengaja oleh para pengembang perangkat lunak. Sebaliknya, celah-celah berbahaya ini sering kali menyelinap masuk ke dalam aplikasi melalui jalan pintas yang diambil saat mengejar tenggat waktu, atau akibat kasus-kasus tepi (edge cases) yang terabaikan selama fase pengujian. Selain itu, penggunaan library usang dan kebiasaan pengkodean yang buruk menjadi pintu masuk yang paling sering dieksploitasi oleh aktor jahat. Meskipun versi Modern Java telah membawa peningkatan kapabilitas keamanan yang luar biasa, tidak ada framework atau versi Java Virtual Machine (JVM) yang mampu memberikan perlindungan mutlak jika praktik pengkodean yang digunakan tidak aman. Sebagai pengembang, tanggung jawab utama kita adalah mendeteksi dan mencegah kerentanan ini sebelum aplikasi mencapai lingkungan produksi.
Akar Masalah: Mengapa Celah Keamanan Tetap Muncul di Java Modern?
Salah satu alasan mendasar mengapa aplikasi Java masih rentan adalah kompleksitas dependensi yang semakin meningkat dalam pengembangan perangkat lunak modern. Pengembang sering kali menggunakan berbagai library pihak ketiga untuk mempercepat proses pembangunan tanpa melakukan audit keamanan yang mendalam terhadap kode tersebut. Hal ini menciptakan risiko rantai pasokan (supply chain risk) di mana kerentanan pada satu library kecil dapat berdampak fatal pada keseluruhan sistem aplikasi. Selain itu, tekanan untuk merilis fitur baru dengan cepat sering kali membuat aspek keamanan siber menjadi prioritas sekunder dalam siklus hidup pengembangan. Tanpa pemahaman yang kuat tentang prinsip keamanan, pengembang mungkin secara tidak sengaja membiarkan celah kritis tetap terbuka.
Selain masalah dependensi, kebiasaan pengkodean yang kurang disiplin juga memainkan peran besar dalam terciptanya kerentanan keamanan. Sering kali, pengembang mengabaikan validasi input yang ketat atau gagal menangani pengecualian (exceptions) dengan cara yang aman, sehingga memberikan informasi sensitif kepada penyerang melalui pesan kesalahan. Masalah ini diperparah oleh kurangnya pemahaman tentang bagaimana fitur-fitur baru di Java berinteraksi dengan sistem keamanan tradisional. Meskipun Java modern menyediakan mekanisme pertahanan yang lebih baik, efektivitasnya sangat bergantung pada bagaimana pengembang mengimplementasikan fitur tersebut di lapangan. Oleh karena itu, edukasi berkelanjutan mengenai praktik terbaik keamanan menjadi sangat krusial bagi setiap tim pengembang.
Bahaya Tersembunyi di Balik Library Usang
- Kerentanan yang Diketahui: Library lama sering kali memiliki daftar kerentanan yang sudah dipublikasikan secara luas, memudahkan peretas untuk menyerang.
- Kurangnya Patch Keamanan: Versi library yang sudah tidak didukung tidak akan lagi menerima pembaruan untuk menutup celah keamanan baru.
- Inkompatibilitas Sistem: Menggunakan library usang pada JVM modern dapat menyebabkan perilaku yang tidak terduga dan melemahkan fitur keamanan bawaan Java.
Deserialisasi yang Tidak Aman: Pintu Masuk Favorit Para Peretas
Deserialisasi data tetap menjadi salah satu celah keamanan paling kritis dan sering dieksploitasi dalam aplikasi berbasis Java selama bertahun-tahun. Proses ini melibatkan pengubahan aliran data dari jaringan atau penyimpanan kembali menjadi objek Java yang dapat digunakan oleh aplikasi. Jika aplikasi menerima dan memproses data dari sumber yang tidak tepercaya tanpa validasi yang memadai, penyerang dapat menyisipkan objek berbahaya yang memicu eksekusi kode jarak jauh (Remote Code Execution). Hal ini sangat berbahaya karena dapat memberikan kendali penuh atas server aplikasi kepada pihak luar yang tidak berwenang. Meskipun Java telah memperkenalkan filter deserialisasi, banyak aplikasi lama masih menggunakan konfigurasi default yang tidak aman.
Untuk mencegah serangan berbasis deserialisasi, pengembang modern sangat disarankan untuk menghindari penggunaan mekanisme serialisasi bawaan Java jika memungkinkan. Alternatif yang lebih aman seperti format data JSON atau Protocol Buffers (Protobuf) sering kali menjadi pilihan yang lebih bijaksana karena strukturnya yang lebih sederhana dan lebih mudah divalidasi. Namun, jika serialisasi Java tetap harus digunakan, penerapan whitelist yang ketat untuk kelas-kelas yang diizinkan untuk dideserialisasi adalah sebuah keharusan. Dengan membatasi objek apa saja yang boleh dibuat oleh JVM, kita dapat secara signifikan memperkecil permukaan serangan yang tersedia bagi para peretas. Langkah preventif ini harus menjadi standar baku dalam setiap arsitektur aplikasi Java yang mengutamakan keamanan.
Injeksi dan Manipulasi Data: Ancaman Klasik yang Tetap Relevan
Meskipun teknologi database dan framework ORM (Object-Relational Mapping) telah berkembang pesat, ancaman injeksi, terutama SQL Injection, masih menghantui banyak aplikasi Java. Kerentanan ini terjadi ketika input pengguna yang tidak divalidasi digabungkan secara langsung ke dalam kueri database, memungkinkan penyerang untuk memanipulasi logika kueri tersebut. Dampaknya bisa sangat merusak, mulai dari pencurian data pengguna, modifikasi informasi sensitif, hingga penghapusan seluruh database perusahaan. Banyak pengembang berasumsi bahwa menggunakan framework modern secara otomatis melindungi mereka, padahal penggunaan kueri asli (native queries) yang salah tetap dapat membuka celah keamanan yang fatal.
Selain SQL Injection, jenis injeksi lain seperti LDAP injection atau Log Injection juga patut diwaspadai dalam ekosistem Java. Penyerang dapat memanfaatkan kelemahan dalam pemrosesan log untuk menyisipkan karakter kontrol atau perintah yang dapat mengecoh sistem pemantauan keamanan. Oleh karena itu, penggunaan Prepared Statements dan Parameterized Queries harus menjadi praktik wajib yang tidak boleh ditawar lagi oleh setiap pengembang. Validasi input di sisi server juga harus dilakukan secara berlapis, memastikan bahwa hanya data dengan format yang tepat yang boleh diproses oleh aplikasi. Dengan menerapkan prinsip pertahanan berlapis, kita dapat meminimalkan risiko manipulasi data yang merugikan organisasi secara finansial maupun reputasi.
Strategi Pencegahan: Membangun Pertahanan Sejak Baris Kode Pertama
Pencegahan celah keamanan yang paling efektif adalah dengan mengintegrasikan aspek keamanan sejak tahap awal pengembangan, atau yang sering disebut dengan pendekatan “Shift Left”. Pengembang harus dibekali dengan alat analisis kode statis (Static Analysis Security Testing – SAST) yang mampu mendeteksi potensi kerentanan secara otomatis saat kode sedang ditulis. Dengan mendeteksi masalah lebih awal, biaya dan waktu yang diperlukan untuk melakukan perbaikan akan jauh lebih rendah dibandingkan jika masalah ditemukan saat aplikasi sudah berjalan. Selain itu, tinjauan kode (code review) oleh rekan sejawat yang memiliki kesadaran keamanan tinggi dapat membantu menangkap kesalahan logika yang mungkin terlewatkan oleh alat otomatis.
Selain alat otomatis, penerapan prinsip hak istimewa minimum (Principle of Least Privilege) pada tingkat aplikasi dan infrastruktur juga sangat krusial. Pastikan bahwa aplikasi Java hanya memiliki izin akses yang benar-benar diperlukan untuk menjalankan fungsinya, baik itu akses ke sistem file maupun koneksi database. Hal ini bertujuan untuk membatasi ruang gerak penyerang seandainya mereka berhasil menembus lapisan pertahanan pertama. Penggunaan Modern Java juga berarti memanfaatkan fitur-fitur keamanan terbaru seperti modul sistem yang lebih ketat dan pembaruan berkala pada runtime environment. Keamanan bukanlah sebuah tujuan akhir, melainkan sebuah proses berkelanjutan yang memerlukan kewaspadaan dan adaptasi terus-menerus terhadap ancaman baru.
Daftar Periksa Keamanan untuk Pengembang Java
- Validasi Semua Input: Jangan pernah mempercayai data yang datang dari luar aplikasi, selalu lakukan sanitasi dan validasi ketat.
- Gunakan Library Terbaru: Lakukan audit dependensi secara berkala dan segera perbarui library yang memiliki celah keamanan yang diketahui.
- Implementasikan Enkripsi Kuat: Pastikan data sensitif baik yang sedang dikirim maupun yang disimpan selalu dilindungi dengan algoritma enkripsi modern.
- Monitoring dan Logging: Bangun sistem log yang komprehensif untuk mendeteksi aktivitas mencurigakan secara real-time tanpa membocorkan data sensitif.
Masa Depan Keamanan Java: Menuju Ekosistem yang Lebih Tangguh
Melihat ke depan, masa depan keamanan Java akan sangat bergantung pada kolaborasi antara komunitas pengembang, penyedia framework, dan pakar keamanan siber. Inovasi dalam Artificial Intelligence dan Machine Learning mulai diintegrasikan ke dalam alat keamanan untuk mendeteksi pola serangan yang lebih kompleks secara otomatis. Java sendiri terus memperkuat fondasinya dengan merilis pembaruan jangka panjang (LTS) yang lebih sering, memberikan pengembang akses lebih cepat ke perbaikan keamanan terbaru. Meskipun tantangan akan selalu ada, evolusi konstan dalam ekosistem Java memberikan harapan bahwa aplikasi di masa depan akan jauh lebih tahan terhadap serangan siber yang merusak.
“Keamanan siber bukan lagi sekadar fitur tambahan, melainkan fondasi utama dalam membangun kepercayaan pengguna di era digital yang semakin rentan ini.”
Sebagai penutup, penting untuk diingat bahwa tidak ada sistem yang benar-benar aman 100%, namun kita dapat meminimalkan risiko dengan mengikuti praktik terbaik yang sudah teruji. Memahami asal-usul kerentanan, menghindari jalan pintas dalam pengkodean, dan selalu menjaga dependensi tetap mutakhir adalah langkah awal yang sangat krusial. Dengan dedikasi terhadap kualitas kode dan kesadaran akan ancaman yang ada, pengembang Java dapat menciptakan solusi perangkat lunak yang tidak hanya inovatif tetapi juga aman dan andal. Keamanan adalah tanggung jawab bersama, dan setiap baris kode yang kita tulis adalah garis pertahanan bagi data dan privasi jutaan pengguna di seluruh dunia.