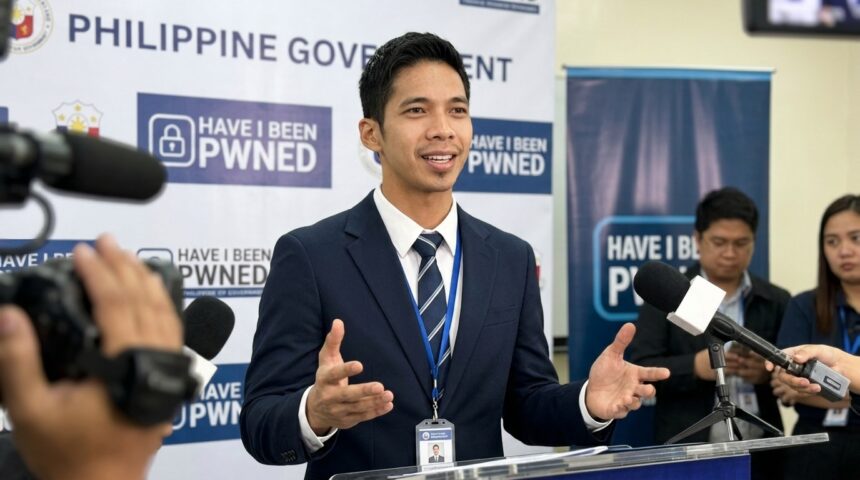
Dunia keamanan siber internasional baru saja mencatat tonggak sejarah baru dengan bergabungnya Pemerintah Filipina ke dalam ekosistem pelaporan kebocoran data paling terpercaya di dunia, Have I Been Pwned (HIBP). Langkah ini menandai keseriusan negara tetangga kita tersebut dalam menghadapi badai serangan siber yang kian hari kian masif dan tak terduga. Sebagai jurnalis yang telah mengamati dinamika keamanan digital selama dua dekade, saya melihat ini bukan sekadar kemitraan teknis biasa, melainkan sebuah pernyataan perang terhadap anonimitas pelaku kejahatan siber yang sering kali memanfaatkan celah pada domain-domain pemerintah. Filipina secara resmi menjadi pemerintah ke-46 yang mengintegrasikan sistem mereka dengan layanan pemantauan domain gratis milik HIBP, sebuah langkah yang seharusnya menjadi inspirasi bagi banyak negara lain di kawasan Asia Tenggara.
Kemitraan strategis ini melibatkan dua institusi kunci di Filipina, yaitu National CERT (Computer Emergency Response Team) dan Department of Information and Communications Technology (DICT). Keduanya kini memiliki akses eksklusif untuk memantau seluruh domain resmi pemerintah mereka terhadap basis data raksasa yang dimiliki oleh HIBP. Bayangkan sebuah sistem peringatan dini yang bekerja 24 jam sehari, memindai setiap sudut gelap internet dan forum hacker untuk mencari apakah ada kredensial pegawai pemerintah yang bocor. Dengan akses ini, National CERT Filipina dapat mengambil tindakan preventif sebelum data yang bocor tersebut disalahgunakan untuk serangan yang lebih merusak seperti spionase negara atau pencurian data publik berskala besar.
Latar Belakang: Mengapa Integrasi HIBP Sangat Krusial Bagi Pemerintah
Pemerintah di seluruh dunia selalu menjadi target utama serangan siber karena mereka menyimpan data paling sensitif milik warga negaranya, mulai dari nomor identitas hingga catatan kesehatan. Filipina menyadari bahwa di era transformasi digital yang serba cepat ini, pertahanan pasif saja tidak lagi cukup untuk membendung serangan dari kelompok peretas yang didanai negara maupun aktor independen. Dengan bergabungnya mereka ke dalam layanan Have I Been Pwned, pemerintah Filipina kini memiliki alat deteksi proaktif yang mampu mengidentifikasi kebocoran data secara real-time. Hal ini sangat penting mengingat sering kali sebuah lembaga pemerintahan baru menyadari adanya kebocoran data berbulan-bulan setelah kejadian aslinya terjadi di lapangan.
Kehadiran Filipina sebagai anggota ke-46 menunjukkan tren global di mana transparansi dan kolaborasi menjadi kunci utama dalam keamanan siber modern. Layanan khusus pemerintah yang disediakan oleh HIBP memungkinkan otoritas siber negara tersebut untuk memverifikasi kepemilikan domain dan mendapatkan laporan otomatis setiap kali ada data terkait domain tersebut yang muncul dalam pelanggaran data baru. Langkah ini memberikan lapisan perlindungan tambahan yang sangat dibutuhkan oleh Department of Information and Communications Technology (DICT) dalam menjalankan mandatnya untuk mengamankan infrastruktur informasi nasional. Tanpa adanya sistem pemantauan yang komprehensif, risiko terjadinya efek domino dari satu kredensial yang bocor bisa berakibat fatal bagi seluruh jaringan birokrasi negara.
Mekanisme Kerja National CERT dan DICT Filipina
Dalam operasionalnya, National CERT Filipina akan bertindak sebagai garda terdepan yang mengelola dashboard pemantauan dari HIBP. Mereka memiliki otoritas untuk mendaftarkan domain-domain tingkat atas milik pemerintah (seperti .gov.ph) agar dipantau secara ketat oleh sistem milik Troy Hunt, pendiri HIBP. Setiap kali ada insiden keamanan di belahan dunia mana pun yang melibatkan alamat email atau data dari domain pemerintah Filipina, National CERT akan mendapatkan notifikasi instan. Informasi ini kemudian diolah secara internal untuk segera melakukan reset password massal, audit keamanan pada akun yang terdampak, dan penguatan protokol otentikasi dua faktor (2FA) di instansi terkait.
Kerja sama dengan DICT juga memastikan bahwa kebijakan keamanan siber di tingkat nasional dapat disesuaikan berdasarkan temuan dari data HIBP tersebut. Jika ditemukan pola bahwa banyak kebocoran berasal dari platform pihak ketiga yang digunakan oleh pegawai pemerintah, DICT dapat mengeluarkan regulasi baru terkait penggunaan layanan luar dalam lingkungan kerja pemerintahan. Ini adalah bentuk nyata dari pengambilan kebijakan berbasis data (data-driven policy) yang sangat efektif dalam memitigasi risiko keamanan siber di level makro. Dengan koordinasi yang solid antara CERT dan DICT, Filipina kini memiliki mekanisme respon insiden yang jauh lebih tangkas dibandingkan sebelumnya.
Detail Teknis: Bagaimana HIBP Mengamankan Domain Negara
Secara teknis, layanan free gov service dari Have I Been Pwned bekerja dengan prinsip verifikasi domain yang sangat ketat untuk memastikan bahwa hanya otoritas resmi yang bisa melihat data sensitif tersebut. Setelah National CERT Filipina membuktikan kontrol mereka atas domain pemerintah melalui metode seperti entri DNS atau unggahan file tertentu, mereka diberikan akses ke API (Application Programming Interface) tingkat lanjut. API ini memungkinkan sistem internal pemerintah Filipina untuk menarik data secara terstruktur mengenai akun mana saja yang telah terpapar dalam ribuan pelanggaran data yang telah dikumpulkan oleh HIBP selama bertahun-tahun. Belum ada konfirmasi resmi mengenai detail teknis spesifik tentang infrastruktur server lokal yang digunakan Filipina untuk menampung data ini, namun standarnya melibatkan enkripsi tingkat tinggi.
Satu hal yang perlu dipahami adalah bahwa HIBP tidak menyimpan password dalam bentuk teks biasa, melainkan hash atau informasi bahwa sebuah akun telah menjadi bagian dari kebocoran tertentu. Hal ini memungkinkan National CERT untuk mengetahui “siapa” yang bocor tanpa harus mengompromikan privasi lebih lanjut. Integrasi ini juga mencakup pemantauan terhadap apa yang disebut sebagai ‘Sensitive Breaches’, yaitu kebocoran data dari situs-situs yang mungkin bersifat memalukan atau sensitif, yang sering kali digunakan oleh peretas untuk melakukan pemerasan (blackmail) terhadap pejabat pemerintah. Dengan mengetahui hal ini lebih awal, pemerintah dapat melakukan mitigasi risiko terhadap potensi ancaman keamanan nasional yang bersifat personal.
Keunggulan Dibandingkan Metode Konvensional
- Kecepatan Deteksi: Dibandingkan dengan audit manual yang memakan waktu berbulan-bulan, HIBP memberikan notifikasi dalam hitungan jam setelah kebocoran terdeteksi.
- Skala Global: HIBP memantau ribuan sumber data di seluruh dunia, termasuk dark web, yang sulit dijangkau oleh tim keamanan lokal secara mandiri.
- Efisiensi Biaya: Dengan menggunakan layanan gratis untuk pemerintah ini, Filipina dapat mengalokasikan anggaran siber mereka untuk kebutuhan infrastruktur lain yang lebih mendesak.
- Verifikasi Otomatis: Sistem ini mengurangi beban kerja administratif bagi tim IT pemerintah karena proses pemantauan berjalan secara otomatis di latar belakang.
Dampak dan Implikasi Bagi Industri Keamanan Siber Regional
Langkah Filipina ini diprediksi akan membawa dampak signifikan terhadap peta keamanan siber di Asia Tenggara. Sebagai salah satu negara dengan pertumbuhan pengguna internet tercepat, Filipina sering kali menjadi target empuk bagi kejahatan siber. Dengan mengadopsi standar internasional melalui HIBP, mereka secara tidak langsung menaikkan standar keamanan bagi vendor-vendor teknologi yang bekerja sama dengan pemerintah. Industri keamanan siber di kawasan ini kemungkinan besar akan melihat peningkatan permintaan untuk solusi yang terintegrasi dengan intelijen ancaman (threat intelligence) serupa, karena kesadaran akan pentingnya deteksi dini semakin meningkat di kalangan pengambil kebijakan.
Bagi masyarakat luas, langkah ini memberikan rasa aman bahwa pemerintah mereka sedang berupaya keras melindungi identitas digital warganya. Kebocoran data pemerintah sering kali berujung pada penipuan identitas yang merugikan rakyat kecil. Dengan adanya sistem pemantauan yang lebih baik, risiko tersebut dapat ditekan seminimal mungkin. Selain itu, ini juga menjadi sinyal bagi para investor asing bahwa Filipina adalah tempat yang aman untuk berbisnis secara digital karena memiliki kerangka kerja keamanan siber yang diakui secara internasional. Teknologi pemantauan ini menjadi pondasi penting bagi pembangunan ekonomi digital yang berkelanjutan di masa depan.
Perbandingan dengan Negara Lain dan Tren Global
Filipina kini berdiri sejajar dengan negara-negara maju seperti Inggris, Australia, dan Austria yang sudah lebih dulu memanfaatkan layanan pemerintah dari HIBP. Jika dibandingkan dengan negara tetangga di ASEAN, langkah Filipina ini tergolong sangat progresif dan transparan. Banyak negara masih cenderung menutupi adanya kebocoran data di instansi pemerintah mereka, namun Filipina memilih untuk menghadapi realitas tersebut dengan alat yang memungkinkan deteksi terbuka. Tren global saat ini memang menunjukkan pergeseran dari paradigma “keamanan melalui kerahasiaan” (security through obscurity) menuju paradigma kolaborasi terbuka dan berbagi informasi ancaman.
“Bergabungnya Filipina sebagai pemerintah ke-46 menunjukkan betapa berharganya data intelijen yang dikumpulkan secara kolaboratif dalam menjaga integritas domain publik di seluruh dunia.”
Keberhasilan integrasi ini juga tidak lepas dari peran komunitas keamanan siber global yang terus menyuplai data ke HIBP. Filipina kini menjadi bagian dari jaringan global yang saling menguntungkan; mereka mendapatkan data dari insiden yang terjadi di luar negeri, dan sebaliknya, kontribusi mereka dalam melaporkan ancaman baru dapat membantu negara lain. Perbandingan ini menunjukkan bahwa dalam perang melawan peretas, tidak ada negara yang bisa menang jika berjuang sendirian. Kolaborasi internasional seperti inilah yang menjadi senjata paling ampuh dalam menjaga stabilitas ruang siber dunia.
Pandangan ke Depan: Tantangan dan Harapan Keamanan Siber Filipina
Meskipun bergabung dengan Have I Been Pwned adalah langkah besar, tantangan di depan masih sangat berat bagi Filipina. Deteksi hanyalah langkah pertama; tantangan sesungguhnya terletak pada bagaimana National CERT dan DICT merespon temuan tersebut dengan cepat dan efektif. Diperlukan sumber daya manusia yang terampil dan prosedur operasional standar (SOP) yang ketat agar notifikasi dari HIBP tidak hanya berakhir menjadi tumpukan laporan di meja birokrasi. Selain itu, edukasi kepada para pegawai pemerintah mengenai pentingnya keamanan password dan bahaya phishing tetap harus menjadi prioritas utama yang berjalan beriringan dengan solusi teknis ini.
Ke depannya, kita bisa mengharapkan Filipina akan terus memperkuat postur keamanan siber mereka dengan mengadopsi teknologi AI dan machine learning untuk menganalisis pola serangan yang terdeteksi melalui HIBP. Penggunaan Software keamanan yang mutakhir dan integrasi sistem pertahanan yang berlapis akan menjadi kunci bagi Filipina untuk menjadi pemimpin keamanan siber di kawasan Asia Tenggara. Kita semua berharap langkah berani ini akan memicu efek domino positif, di mana lebih banyak negara di kawasan ini, termasuk Indonesia, untuk lebih terbuka dalam berkolaborasi dengan platform intelijen ancaman global demi melindungi kedaulatan data nasional dan privasi setiap warga negaranya.