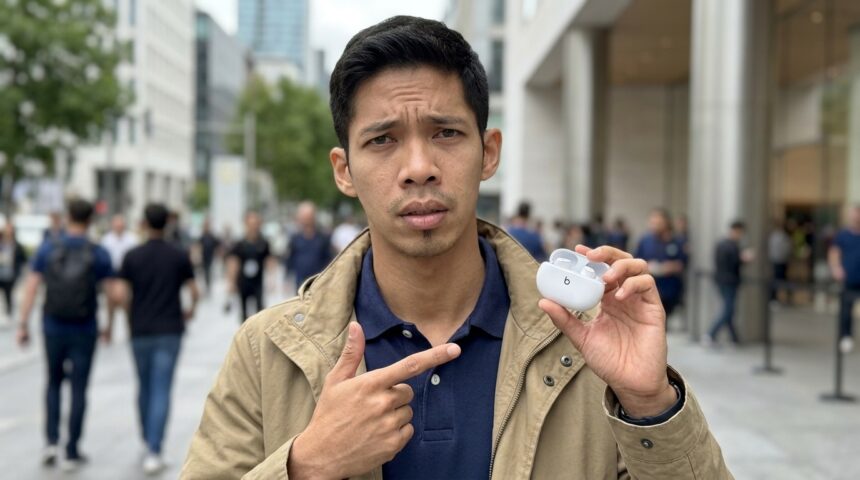
Bayangkan Anda sedang berada di tengah percakapan bisnis yang sangat rahasia atau sedang berbagi cerita pribadi yang sensitif sambil mengenakan Beats Studio Buds kesayangan Anda. Tanpa Anda sadari, seseorang yang berada di dekat Anda—mungkin di meja sebelah kafe atau di kursi belakang transportasi umum—bisa saja sedang mendengarkan setiap kata yang Anda ucapkan melalui mikrofon perangkat Anda sendiri. Skenario yang terdengar seperti film spionase ini nyatanya merupakan ancaman nyata yang baru saja dikonfirmasi oleh raksasa teknologi Apple. Perusahaan asal Cupertino tersebut baru-baru ini bergerak cepat untuk menambal celah keamanan tingkat tinggi yang ditemukan pada salah satu produk audio nirkabel paling populer mereka, Beats Studio Buds.
Kabar mengenai kerentanan ini mengejutkan komunitas keamanan siber karena sifatnya yang sangat invasif dan potensi dampaknya terhadap privasi jutaan pengguna di seluruh dunia. Sebagai perangkat yang sering digunakan dalam mobilitas tinggi, Beats Studio Buds menjadi target yang sangat menarik bagi aktor ancaman yang ingin mengeksploitasi komunikasi nirkabel. Masalah ini bukan sekadar bug teknis biasa, melainkan lubang keamanan serius yang memungkinkan peretas masuk ke dalam ekosistem pribadi pengguna tanpa memerlukan interaksi fisik atau izin eksplisit. Keamanan perangkat wearable kini kembali menjadi sorotan tajam, mengingatkan kita bahwa kenyamanan nirkabel sering kali datang dengan risiko yang harus dikelola secara ketat oleh produsen dan pengguna.
Mengenal CVE-2025-20701: Ancaman Keamanan dengan Skor Kritis
Celah keamanan yang menghebohkan ini secara resmi dilacak dengan identitas CVE-2025-20701. Dalam dunia keamanan informasi, setiap kerentanan diberikan skor berdasarkan tingkat keparahannya, dan bug ini mendapatkan skor CVSS (Common Vulnerability Scoring System) sebesar 8.8. Skor ini menempatkan kerentanan tersebut dalam kategori ‘High Severity’ atau tingkat keparahan tinggi, yang berarti risiko eksploitasinya sangat nyata dan dampaknya terhadap integritas data serta privasi pengguna sangat signifikan. Angka 8.8 menunjukkan bahwa bug ini relatif mudah dieksploitasi oleh penyerang yang memiliki pengetahuan teknis yang cukup tanpa membutuhkan akses fisik ke perangkat target.
Masalah utama yang diidentifikasi dalam CVE-2025-20701 adalah kasus incorrect authorization atau otorisasi yang tidak tepat. Dalam protokol keamanan yang ideal, setiap kali sebuah perangkat Bluetooth mencoba terhubung ke perangkat lain, harus ada proses verifikasi yang melibatkan persetujuan pengguna, seperti menekan tombol atau mengonfirmasi di layar smartphone. Namun, celah ini memungkinkan prosedur standar tersebut dilewati sepenuhnya. Hal ini menciptakan lubang di mana perangkat asing dapat ‘menyamar’ atau memaksa masuk ke dalam koneksi aktif tanpa memicu peringatan keamanan yang biasanya muncul pada perangkat pengguna.
Akar Masalah pada SDK Audio Bluetooth Airoha
Investigasi lebih lanjut mengungkapkan bahwa kelemahan ini tidak berasal langsung dari kode internal Apple, melainkan berdampak pada Airoha Bluetooth audio SDK (Software Development Kit). Airoha merupakan penyedia chipset dan solusi perangkat lunak yang banyak digunakan oleh produsen perangkat audio global untuk mengelola konektivitas Bluetooth. Karena Beats Studio Buds menggunakan komponen atau modul perangkat lunak yang berbasis pada SDK ini, mereka secara otomatis mewarisi kerentanan sistemik yang ada di dalamnya. Ini menunjukkan betapa kompleksnya rantai pasok teknologi modern, di mana satu lubang kecil pada perangkat lunak pihak ketiga dapat membahayakan produk akhir dari merek sebesar Apple.
Mekanisme Serangan: Bagaimana Hacker Bisa Mengambil Alih Mikrofon?
Banyak pengguna bertanya-tanya bagaimana mungkin seseorang bisa menguping hanya melalui koneksi Bluetooth. Secara teknis, celah pada otorisasi SDK Airoha memungkinkan peretas yang berada dalam jangkauan Bluetooth (biasanya sekitar 10 hingga 30 meter) untuk mengirimkan permintaan penyandingan (pairing) yang secara otomatis diterima oleh perangkat. Begitu peretas berhasil memasangkan perangkat mereka dengan Beats Studio Buds milik korban, mereka mendapatkan akses ke profil audio perangkat tersebut. Dalam protokol Bluetooth, profil ini mencakup kontrol atas output suara (speaker) dan input suara (mikrofon).
Dengan akses yang sudah terbuka, penyerang dapat mengaktifkan fungsi mikrofon pada earbuds dan melakukan eavesdropping atau penyadapan secara real-time. Semua suara yang ditangkap oleh mikrofon Beats Studio Buds akan dikirimkan langsung ke perangkat penyerang tanpa ada indikasi visual pada smartphone korban bahwa mikrofon mereka sedang aktif digunakan oleh pihak lain. Hal ini membuat serangan ini sangat berbahaya karena bersifat senyap dan sulit dideteksi oleh pengguna awam yang tidak memantau koneksi aktif mereka secara mendalam melalui pengaturan sistem.
Risiko di Ruang Publik dan Mobilitas
Konteks penggunaan Beats Studio Buds yang sering dibawa ke ruang publik seperti bandara, kantor, atau pusat perbelanjaan meningkatkan profil risiko serangan ini. Seorang penyerang tidak perlu menjadi ahli peretas kelas dunia; mereka hanya perlu berada di lokasi yang sama dengan target dan menjalankan skrip eksploitasi yang menargetkan ID perangkat Bluetooth yang rentan. Mengingat Beats memiliki identitas perangkat yang mudah dikenali saat melakukan pemindaian Bluetooth, peretas dapat dengan mudah mengidentifikasi target potensial di kerumunan dan melancarkan aksi penyadapan mereka dalam hitungan detik.
Langkah Cepat Apple dalam Merilis Patch Keamanan
Menanggapi temuan serius ini, Apple telah merilis pembaruan firmware khusus untuk Beats Studio Buds guna menutup celah CVE-2025-20701. Langkah ini diambil sebagai bagian dari komitmen perusahaan untuk menjaga standar privasi yang ketat bagi penggunanya. Pembaruan ini secara teknis memperbaiki logika otorisasi pada tumpukan protokol Bluetooth, memastikan bahwa setiap permintaan penyandingan baru harus melalui validasi yang ketat dan tidak dapat dilakukan secara otomatis tanpa persetujuan eksplisit dari pengguna atau perangkat induk yang sudah terdaftar.
Pembaruan firmware pada perangkat audio Beats biasanya terjadi secara otomatis saat earbuds terhubung ke perangkat iOS (iPhone atau iPad) atau macOS yang memiliki koneksi internet. Namun, mengingat tingginya risiko yang dibawa oleh bug ini, para ahli keamanan sangat menyarankan pengguna untuk melakukan pengecekan manual guna memastikan perangkat mereka sudah menjalankan versi terbaru. Belum ada konfirmasi resmi mengenai apakah model Beats lainnya juga terdampak, namun fokus utama saat ini tetap pada model Studio Buds yang secara eksplisit disebutkan dalam laporan kerentanan SDK Airoha tersebut.
- Langkah Pencegahan: Pastikan Beats Studio Buds Anda berada di dalam casing pengisi daya dan terhubung ke daya.
- Koneksi: Hubungkan perangkat ke iPhone atau Mac Anda untuk memicu proses pengunduhan firmware.
- Verifikasi: Cek versi firmware melalui menu Settings > Bluetooth > Ketuk ikon ‘i’ di sebelah nama Beats Anda.
Dampak Luas Bagi Industri Wearable dan Keamanan IoT
Kasus Beats Studio Buds ini menjadi pengingat keras bagi industri teknologi mengenai kerentanan perangkat Internet of Things (IoT) dan wearables. Berbeda dengan smartphone yang memiliki sistem operasi kompleks dengan lapisan keamanan berlapis, perangkat kecil seperti earbuds sering kali memiliki sumber daya komputasi yang terbatas untuk menjalankan enkripsi dan protokol keamanan yang berat. Hal ini membuat mereka sering kali menjadi ‘pintu belakang’ bagi peretas untuk menyusup ke dalam kehidupan digital seseorang. Industri kini didorong untuk lebih transparan mengenai penggunaan SDK pihak ketiga dan melakukan audit keamanan yang lebih ketat sebelum produk dilepas ke pasar.
Jika dibandingkan dengan kompetitor di kelasnya, Apple sebenarnya memiliki rekam jejak yang cukup baik dalam menangani insiden keamanan. Namun, ketergantungan pada vendor chipset seperti Airoha menunjukkan bahwa tidak ada perusahaan yang benar-benar kebal terhadap risiko rantai pasok. Tren ke depan akan menuntut integrasi keamanan yang lebih mendalam pada tingkat silikon (chip), di mana fitur otorisasi tidak lagi hanya bergantung pada perangkat lunak yang bisa diakali, tetapi tertanam kuat dalam arsitektur perangkat keras itu sendiri.
Kesimpulan dan Pandangan ke Depan
Keamanan siber adalah perlombaan senjata yang tidak pernah berakhir antara produsen perangkat dan aktor ancaman. Penemuan CVE-2025-20701 pada Beats Studio Buds menegaskan bahwa perangkat yang paling sederhana sekalipun dalam ekosistem kita dapat membawa risiko privasi yang besar jika tidak dikelola dengan benar. Keberhasilan Apple dalam merespons dan memberikan patch menunjukkan pentingnya ekosistem perangkat lunak yang terintegrasi, yang memungkinkan distribusi perbaikan secara cepat ke jutaan perangkat di seluruh dunia tanpa hambatan birokrasi operator atau pihak ketiga lainnya.
Bagi pengguna, kejadian ini harus menjadi pelajaran berharga untuk tidak pernah mengabaikan pembaruan perangkat lunak, sekecil apa pun perangkatnya. Di masa depan, kita mungkin akan melihat standar keamanan Bluetooth yang lebih ketat, mungkin dengan pengenalan autentikasi biometrik atau metode verifikasi dua faktor bahkan untuk perangkat audio. Hingga saat itu tiba, kewaspadaan pengguna dan respons cepat dari perusahaan teknologi tetap menjadi benteng pertahanan utama kita dalam menjaga privasi di dunia yang semakin terhubung secara nirkabel ini. Pastikan perangkat Anda selalu diperbarui, dan tetaplah waspada terhadap permintaan koneksi yang tidak dikenal di lingkungan publik.