Dunia keamanan siber Amerika Serikat baru saja diguncang oleh sebuah ironi yang sangat memprihatinkan sekaligus mengejutkan banyak pihak. Cybersecurity & Infrastructure Security Agency (CISA), sebuah lembaga yang seharusnya menjadi garda terdepan dalam melindungi infrastruktur kritis dari ancaman digital, justru terjebak dalam krisis internal yang sangat serius. Sebuah laporan investigasi terbaru mengungkapkan bahwa CISA tengah berjuang keras untuk memitigasi dampak dari kebocoran data sensitif yang diakibatkan oleh tindakan ceroboh—atau bahkan disengaja—oleh salah satu kontraktor mereka sendiri. Insiden ini bukan sekadar masalah teknis biasa, melainkan sebuah kegagalan sistemik yang mengancam integritas data pemerintah di tingkat yang paling fundamental.
Kabar mengejutkan ini pertama kali diangkat ke permukaan oleh jurnalis keamanan kawakan, Brian Krebs, melalui platform KrebsOnSecurity. Dalam laporannya, terungkap bahwa seorang kontraktor yang bekerja untuk CISA telah mengunggah kunci akses AWS GovCloud serta berbagai rahasia agensi lainnya ke akun GitHub publik. Hal ini tentu saja menjadi mimpi buruk bagi keamanan nasional, mengingat GitHub adalah platform terbuka yang bisa diakses oleh siapa saja, termasuk aktor jahat atau peretas negara asing. Bayangkan, kunci menuju brankas data pemerintah yang paling rahasia dibiarkan tergeletak di ruang publik digital tanpa pengawasan sama sekali selama periode waktu yang sangat krusial.
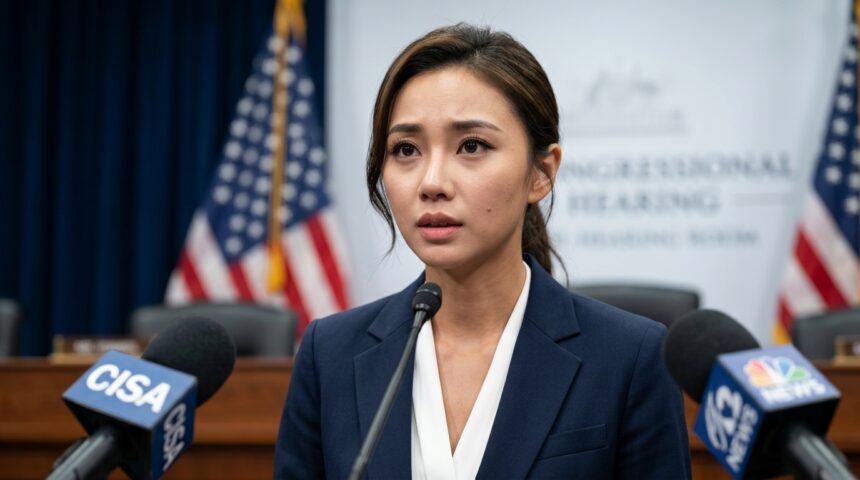
Situasi ini semakin memanas ketika para pembuat kebijakan di Capitol Hill mulai angkat bicara dan menunjukkan kemarahan mereka. Anggota dewan dari kedua kamar di Kongres Amerika Serikat kini menuntut jawaban yang sangat spesifik dan mendalam dari pimpinan CISA mengenai bagaimana hal ini bisa terjadi. Mereka mempertanyakan protokol pengawasan kontraktor serta mekanisme deteksi dini yang seharusnya bisa mencegah insiden semacam ini sebelum menjadi konsumsi publik. Skandal ini telah memicu perdebatan luas mengenai ketergantungan pemerintah pada pihak ketiga dan risiko yang melekat dalam pengelolaan infrastruktur awan yang sangat sensitif.
Kronologi Kebocoran: Bagaimana Rahasia Negara Bisa Berakhir di GitHub?
Awal mula dari krisis ini terlacak pada aktivitas seorang kontraktor CISA yang memiliki akses ke lingkungan pengembangan dan produksi agensi tersebut. Berdasarkan informasi yang tersedia, individu tersebut secara sengaja mempublikasikan kunci akses AWS GovCloud ke sebuah repositori di GitHub yang bersifat publik. Tindakan ini mencakup pengunggahan kredensial yang seharusnya dijaga dengan enkripsi tingkat tinggi dan prosedur keamanan yang sangat ketat. Belum ada konfirmasi resmi mengenai motif di balik tindakan sengaja ini, namun dampaknya telah menciptakan lubang besar dalam perisai keamanan siber yang selama ini dibanggakan oleh CISA.
Setelah unggahan tersebut terdeteksi, CISA segera masuk ke dalam mode manajemen krisis untuk mencoba membatasi kerusakan. Namun, proses ini ternyata jauh lebih rumit daripada yang diperkirakan sebelumnya. Menghapus data dari GitHub tidak secara otomatis menghilangkan risiko, karena data tersebut mungkin sudah sempat diunduh atau dicerminkan (mirrored) oleh pihak lain segera setelah dipublikasikan. CISA kini harus berpacu dengan waktu untuk mengidentifikasi setiap kunci yang bocor dan memastikan bahwa semua akses tersebut telah dicabut atau dinonaktifkan secara permanen sebelum disalahgunakan oleh pihak yang tidak bertanggung jawab.
Detail Teknis: Mengapa Kunci AWS GovCloud Begitu Berbahaya?
Untuk memahami skala dari bencana ini, kita perlu memahami apa itu AWS GovCloud. Berbeda dengan layanan awan komersial biasa, GovCloud dirancang khusus untuk memenuhi persyaratan kepatuhan pemerintah AS yang paling ketat, termasuk penanganan data yang diatur oleh ITAR (International Traffic in Arms Regulations). Kunci akses yang bocor tersebut berfungsi seperti kunci master yang dapat memberikan izin masuk ke lingkungan komputasi yang sangat sensitif. Jika kunci ini jatuh ke tangan yang salah, penyerang bisa melakukan eksfiltrasi data, memodifikasi infrastruktur, atau bahkan menanamkan pintu belakang (backdoor) yang sulit dideteksi.
Selain kunci AWS, laporan tersebut juga menyebutkan adanya “harta karun” berupa rahasia agensi lainnya yang turut terpapar. Ini bisa mencakup skrip konfigurasi, alamat IP internal, hingga dokumentasi teknis yang memberikan peta jalan bagi siapa pun yang ingin meluncurkan serangan siber terhadap infrastruktur pemerintah. Dalam dunia keamanan informasi, rahasia-rahasia kecil seperti ini sering kali menjadi potongan puzzle yang digunakan peretas untuk merangkai serangan rantai pasokan (supply chain attack) yang sangat menghancurkan.
Reaksi Keras Kongres: Menuntut Akuntabilitas di Tengah Krisis
Reaksi dari para anggota dewan tidaklah main-main, mengingat posisi CISA sebagai otoritas tertinggi keamanan siber di Amerika Serikat. Para pemimpin komite keamanan dalam negeri dan pengawasan teknologi di Kongres telah mengirimkan permintaan resmi untuk mendapatkan penjelasan mendetail mengenai kronologi insiden ini. Mereka ingin tahu mengapa sistem keamanan internal CISA gagal mendeteksi pengunggahan data sensitif ke platform eksternal seperti GitHub secara real-time. Ketidaktahuan agensi atas tindakan kontraktornya sendiri dianggap sebagai kelalaian yang tidak dapat ditoleransi dalam standar keamanan nasional.
Beberapa anggota dewan bahkan menyuarakan kekhawatiran bahwa insiden ini mungkin hanya puncak dari gunung es yang lebih besar terkait masalah budaya keamanan di dalam CISA. Pertanyaan-pertanyaan tajam kini diarahkan pada proses pemeriksaan (vetting) kontraktor dan bagaimana hak akses diberikan kepada individu pihak ketiga. Kongres menuntut transparansi penuh mengenai sejauh mana data telah diakses oleh pihak luar dan apakah ada bukti bahwa kunci-kunci tersebut telah digunakan dalam aktivitas jahat sebelum berhasil dinonaktifkan oleh tim teknis CISA.
- Transparansi Penuh: Kongres meminta laporan lengkap mengenai durasi data tersebut terpapar di GitHub.
- Audit Kontraktor: Tuntutan untuk meninjau kembali semua kontrak pihak ketiga yang memiliki akses ke data sensitif.
- Rencana Mitigasi: Penjelasan mengenai langkah-langkah konkret untuk mencegah terulangnya insiden serupa di masa depan.
- Dampak Keamanan Nasional: Penilaian risiko terhadap infrastruktur kritis yang mungkin terhubung dengan kunci-kunci yang bocor.
Tantangan Teknis dalam Proses Invalidation dan Remediasi
Salah satu aspek paling sulit dari kebocoran kredensial adalah proses invalidation atau pembatalan kunci yang telah bocor. Di lingkungan yang kompleks seperti AWS GovCloud, mencabut satu kunci bisa memiliki efek domino terhadap layanan dan aplikasi lain yang bergantung pada kredensial tersebut untuk berfungsi. CISA saat ini sedang berjuang untuk menyeimbangkan antara kebutuhan mendesak untuk mengamankan sistem dan kebutuhan untuk menjaga agar layanan pemerintahan tetap berjalan tanpa gangguan. Proses ini memerlukan ketelitian tinggi agar tidak menyebabkan pemadaman sistem (downtime) yang justru akan merugikan operasional agensi.
Selain itu, ada tantangan besar dalam memastikan bahwa tidak ada sisa-sisa kredensial yang masih aktif di bagian lain dari infrastruktur mereka. Dalam banyak kasus kebocoran data, peretas yang cerdik akan menggunakan akses awal mereka untuk membuat akun baru atau kunci cadangan yang tidak terdeteksi. Oleh karena itu, tim keamanan CISA tidak hanya harus membatalkan kunci yang bocor, tetapi juga melakukan audit menyeluruh terhadap seluruh log aktivitas untuk mencari tanda-tanda akses tidak sah yang mungkin terjadi selama jendela waktu kebocoran tersebut berlangsung.
“Keamanan siber bukan hanya tentang teknologi, tetapi tentang kepercayaan. Ketika lembaga yang bertugas menjaga keamanan kita justru menjadi sumber kebocoran, maka seluruh fondasi kepercayaan digital kita akan goyah.”
Dampak Terhadap Industri dan Masa Depan Pengelolaan Cloud Pemerintah
Insiden ini diprediksi akan membawa dampak jangka panjang bagi industri keamanan siber dan cara pemerintah mengelola kemitraan dengan penyedia layanan awan serta kontraktor. Kita mungkin akan melihat pengetatan aturan mengenai penggunaan repositori kode publik seperti GitHub bagi siapa pun yang bekerja dengan data pemerintah. Selain itu, penggunaan alat pemantauan otomatis yang dapat mendeteksi kebocoran rahasia (secret scanning) kemungkinan besar akan menjadi standar wajib yang lebih ketat bagi seluruh ekosistem pemasok teknologi pemerintah.
Bagi sektor swasta, kasus CISA ini menjadi pengingat keras bahwa ancaman internal (insider threat), baik yang bersifat tidak sengaja maupun disengaja, tetap menjadi salah satu risiko terbesar yang sulit dimitigasi. Perusahaan-perusahaan kini didorong untuk lebih proaktif dalam menerapkan prinsip Zero Trust, di mana tidak ada pengguna atau sistem yang dipercaya secara default, bahkan jika mereka berada di dalam jaringan internal atau memiliki kontrak resmi dengan organisasi tersebut. Pengawasan yang lebih ketat terhadap aktivitas pengembang dan integrasi keamanan ke dalam siklus hidup pengembangan perangkat lunak (DevSecOps) menjadi semakin krusial.
Pandangan ke Depan: Memulihkan Reputasi CISA yang Terluka
Langkah selanjutnya bagi CISA adalah membuktikan kepada publik dan Kongres bahwa mereka mampu belajar dari kegagalan ini. Proses pemulihan reputasi tidak akan terjadi dalam semalam. Agensi ini perlu menunjukkan tindakan nyata dalam memperkuat pertahanan internal mereka dan memberikan jaminan bahwa data sensitif milik rakyat Amerika berada dalam tangan yang aman. Penyelidikan internal yang mendalam kemungkinan besar akan berujung pada perubahan kebijakan besar-besaran terkait manajemen identitas dan akses (IAM) di seluruh lingkungan kerja mereka.
Di masa depan, kita bisa mengharapkan adanya pengawasan yang lebih intensif dari pihak legislatif terhadap anggaran dan operasional CISA. Meskipun insiden ini merupakan pukulan telak, ia juga memberikan peluang bagi CISA untuk memimpin dengan contoh dalam hal transparansi dan respons insiden. Bagaimana mereka menangani krisis ini akan menentukan apakah mereka tetap menjadi otoritas yang dihormati dalam keamanan siber global atau justru menjadi simbol dari kerentanan birokrasi digital di era modern yang penuh ancaman ini.