

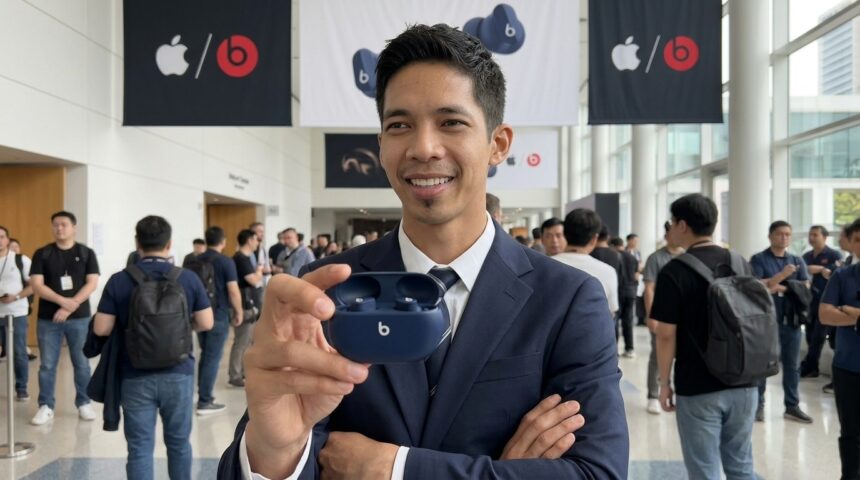
Dunia teknologi baru saja dikejutkan dengan kabar mengenai langkah terbaru Apple dalam menangani isu privasi pada lini produk audionya. Raksasa teknologi asal Cupertino tersebut secara resmi telah merilis patch atau pembaruan keamanan untuk mengatasi kerentanan tingkat tinggi (high-severity) yang ditemukan pada perangkat Beats Studio Buds. Kerentanan ini bukan merupakan masalah sepele, karena memungkinkan adanya potensi penyadapan atau eavesdropping yang bisa merugikan privasi pengguna secara signifikan. Meskipun pembaruan ini membawa angin segar bagi keamanan digital, banyak pihak yang mulai mempertanyakan urgensi dan respons cepat perusahaan dalam menangani ancaman siber pada perangkat wearable mereka.
Masalah keamanan yang menyerang Beats Studio Buds ini dikategorikan sebagai ancaman serius karena mengeksploitasi protokol komunikasi nirkabel yang digunakan oleh earbud tersebut. Melalui celah ini, penyerang yang berada dalam jangkauan Bluetooth berpotensi memanipulasi koneksi untuk mendengarkan transmisi audio atau bahkan mengakses data sensitif yang seharusnya terenkripsi. Sebagai jurnalis investigasi, kita harus melihat bahwa masalah ini bukan sekadar bug teknis biasa, melainkan pengingat bahwa perangkat Internet of Things (IoT) seperti earbud nirkabel memiliki permukaan serangan yang luas. Perlindungan terhadap data suara kini menjadi sama pentingnya dengan perlindungan terhadap data teks atau foto di dalam ponsel pintar kita.
Kronologi Penemuan: Penantian Panjang Selama Dua Belas Bulan
Hal yang paling mengejutkan dari pengungkapan ini adalah fakta bahwa kerentanan tersebut sebenarnya sudah diungkapkan sejak 12 bulan yang lalu. Selama satu tahun penuh, lubang keamanan ini dibiarkan terbuka tanpa adanya solusi publik yang tersedia bagi para pengguna Beats Studio Buds. Rentang waktu yang begitu lama ini memicu perdebatan di kalangan pakar keamanan siber mengenai standar industri dalam memberikan patch keamanan. Mengapa perusahaan sebesar Apple memerlukan waktu hingga setahun untuk merilis perbaikan bagi masalah yang dikategorikan memiliki tingkat keparahan tinggi? Belum ada konfirmasi resmi mengenai alasan di balik keterlambatan yang cukup signifikan ini dari pihak manajemen terkait.
Keterlambatan selama satu tahun ini tentu membawa risiko yang tidak kecil bagi jutaan pengguna di seluruh dunia yang menggunakan perangkat tersebut setiap hari. Dalam dunia keamanan siber, setiap hari tanpa patch adalah peluang bagi aktor jahat untuk mengembangkan metode eksploitasi yang lebih efisien. Meskipun hingga saat ini belum ada laporan mengenai serangan massal yang memanfaatkan celah ini, periode kerentanan yang panjang tetap menjadi catatan merah bagi manajemen risiko keamanan perangkat. Para pengguna diharapkan segera melakukan pembaruan firmware untuk memastikan perangkat mereka tidak lagi terpapar oleh risiko yang sudah teridentifikasi sejak tahun lalu ini.
Dampak Luas bagi Pengguna dan Industri Audio Nirkabel
Dampak dari celah keamanan eavesdropping ini melampaui sekadar masalah teknis; ini berkaitan langsung dengan kepercayaan konsumen terhadap ekosistem perangkat pintar. Jika sebuah earbud yang digunakan untuk rapat bisnis atau percakapan pribadi dapat disadap, maka integritas komunikasi digital secara keseluruhan menjadi terancam. Bagi para profesional yang sering menggunakan Beats Studio Buds untuk keperluan sensitif, berita ini tentu menjadi peringatan keras untuk selalu waspada terhadap keamanan perangkat keras yang mereka gunakan. Keamanan siber bukan lagi hanya tanggung jawab departemen IT di kantor, tetapi sudah merambah ke setiap perangkat yang menempel di tubuh kita.
Selain itu, implikasi industri dari temuan ini menunjukkan bahwa standar keamanan Bluetooth dan protokol nirkabel lainnya perlu terus ditingkatkan dan diaudit secara berkala. Industri audio nirkabel yang sedang tumbuh pesat seringkali lebih fokus pada kualitas suara dan daya tahan baterai, terkadang mengesampingkan aspek keamanan yang mendalam. Dengan adanya kasus pada Beats Studio Buds ini, diharapkan para produsen audio lainnya mulai menempatkan keamanan siber sebagai pilar utama dalam pengembangan produk mereka. Pengguna kini semakin cerdas dan akan mulai mempertimbangkan rekam jejak keamanan sebuah merek sebelum memutuskan untuk membeli perangkat wearable baru.
Bukan Hanya Apple: Masalah Sistemik di Berbagai Manufaktur
Satu poin krusial yang perlu digarisbawahi dari laporan ini adalah bahwa kerentanan tersebut tidak hanya terbatas pada produk Apple saja. Informasi yang tersedia menunjukkan bahwa celah keamanan ini juga berdampak pada berbagai manufaktur atau produsen perangkat audio lainnya di pasar global. Hal ini mengindikasikan adanya masalah yang lebih fundamental pada komponen atau protokol standar yang digunakan secara luas di industri ini. Ketika sebuah kerentanan bersifat lintas-manufaktur, tantangan koordinasi untuk merilis patch menjadi jauh lebih kompleks dibandingkan dengan masalah yang hanya spesifik pada satu merek saja.
Keterlibatan banyak manufaktur dalam isu keamanan ini menunjukkan betapa saling terhubungnya rantai pasok teknologi global saat ini. Seringkali, produsen yang berbeda menggunakan chipset atau modul komunikasi yang sama dari vendor pihak ketiga, sehingga jika ditemukan satu kelemahan pada tingkat dasar, maka seluruh perangkat yang menggunakan komponen tersebut akan ikut terdampak. Situasi ini menuntut adanya kerja sama yang lebih erat antar perusahaan teknologi untuk berbagi informasi mengenai ancaman siber demi melindungi konsumen secara kolektif. Tanpa transparansi dan koordinasi, pengguna akhir akan selalu menjadi pihak yang paling dirugikan dalam ekosistem teknologi yang rapuh ini.
Detail Teknis: Bagaimana Mekanisme Patching Bekerja?
Meskipun detail teknis mendalam mengenai kode sumber patch ini tidak dibuka untuk umum demi mencegah eksploitasi lebih lanjut, Apple telah mengintegrasikan perbaikan ini ke dalam pembaruan firmware terbaru. Proses pembaruan pada Beats Studio Buds biasanya terjadi secara otomatis saat perangkat terhubung dengan iPhone atau perangkat Apple lainnya yang memiliki akses internet. Patch ini dirancang untuk memperkuat proses handshake antara earbud dan perangkat induk, memastikan bahwa tidak ada pihak ketiga yang dapat menyisipkan diri ke dalam jalur komunikasi nirkabel tersebut. Langkah teknis ini sangat krusial untuk menutup celah penyadapan yang sebelumnya bisa dimanfaatkan oleh peretas.
Pakar keamanan menyarankan pengguna untuk memastikan bahwa perangkat mereka sudah menjalankan versi firmware paling mutakhir. Untuk melakukan pengecekan, pengguna dapat masuk ke menu pengaturan Bluetooth di perangkat iOS mereka dan melihat informasi detail mengenai versi perangkat lunak yang terpasang. Jika pembaruan belum dilakukan, sangat disarankan untuk meletakkan earbud di dalam casing pengisi daya dan mendekatkannya ke iPhone yang terhubung ke Wi-Fi. Langkah sederhana ini dapat menghindarkan pengguna dari potensi risiko keamanan yang telah menghantui perangkat Beats Studio Buds selama setahun terakhir.
Analisis Keamanan Siber: Mengapa Kerentanan Bluetooth Begitu Berbahaya?
Kerentanan pada protokol Bluetooth seperti yang ditemukan pada Beats Studio Buds memiliki karakteristik yang unik dan berbahaya karena sifatnya yang sulit dideteksi oleh pengguna awam. Berbeda dengan serangan virus atau malware pada komputer yang seringkali menunjukkan gejala seperti performa lambat, serangan penyadapan melalui Bluetooth bisa terjadi tanpa ada tanda-tanda fisik sama sekali pada perangkat. Penyerang dapat tetap tersembunyi sambil memantau lalu lintas data suara secara real-time. Inilah sebabnya mengapa kategori kerentanan ini diberi label high-severity atau tingkat keparahan tinggi oleh para peneliti keamanan siber di seluruh dunia.
Selain itu, mobilitas perangkat earbud membuat risiko ini menjadi semakin dinamis. Pengguna membawa perangkat ini ke berbagai tempat umum seperti kafe, bandara, atau transportasi publik, di mana kepadatan sinyal nirkabel sangat tinggi. Di lingkungan seperti inilah serangan penyadapan paling mungkin terjadi karena penyerang dapat dengan mudah membaur di tengah keramaian tanpa menimbulkan kecurigaan. Oleh karena itu, patch yang dirilis Apple bukan hanya sekadar perbaikan rutin, melainkan perisai penting bagi pengguna yang sering beraktivitas di ruang publik dan mengandalkan konektivitas nirkabel untuk komunikasi mereka.
- Jenis Kerentanan: Penyadapan nirkabel (Eavesdropping) tingkat tinggi.
- Perangkat Terdampak: Beats Studio Buds dan perangkat dari berbagai manufaktur lain.
- Durasi Paparan: 12 bulan sejak pengungkapan awal hingga perilisan patch.
- Solusi: Pembaruan firmware otomatis atau manual melalui perangkat induk.
- Risiko Utama: Akses ilegal terhadap transmisi suara dan manipulasi koneksi Bluetooth.
Pandangan ke Depan: Masa Depan Keamanan Perangkat Wearable
Kejadian yang menimpa Beats Studio Buds ini menjadi pelajaran berharga bagi seluruh ekosistem teknologi tentang pentingnya respons cepat terhadap laporan kerentanan keamanan. Di masa depan, kita bisa mengharapkan adanya regulasi yang lebih ketat mengenai batas waktu pemberian patch keamanan bagi perangkat konsumen, terutama yang berkaitan dengan privasi data suara. Perusahaan teknologi tidak lagi bisa menunda-nunda perbaikan hingga satu tahun, karena ancaman siber berkembang jauh lebih cepat daripada siklus pembaruan produk tradisional. Transparansi mengenai apa yang diperbaiki dan mengapa itu penting akan menjadi nilai jual tersendiri bagi merek-merek besar di masa depan.
Sebagai penutup, langkah Apple untuk akhirnya menutup celah ini patut diapresiasi, meskipun waktu responnya menjadi catatan kritis. Bagi para pengguna, kejadian ini adalah pengingat untuk tidak pernah mengabaikan notifikasi pembaruan perangkat lunak, sekecil apa pun itu. Keamanan digital adalah proses berkelanjutan yang membutuhkan partisipasi aktif baik dari produsen maupun pengguna. Dengan semakin banyaknya perangkat cerdas yang kita gunakan, kewaspadaan terhadap celah keamanan seperti yang ditemukan pada Beats Studio Buds akan menjadi bagian tak terpisahkan dari gaya hidup digital modern kita yang semakin kompleks dan saling terhubung.








